
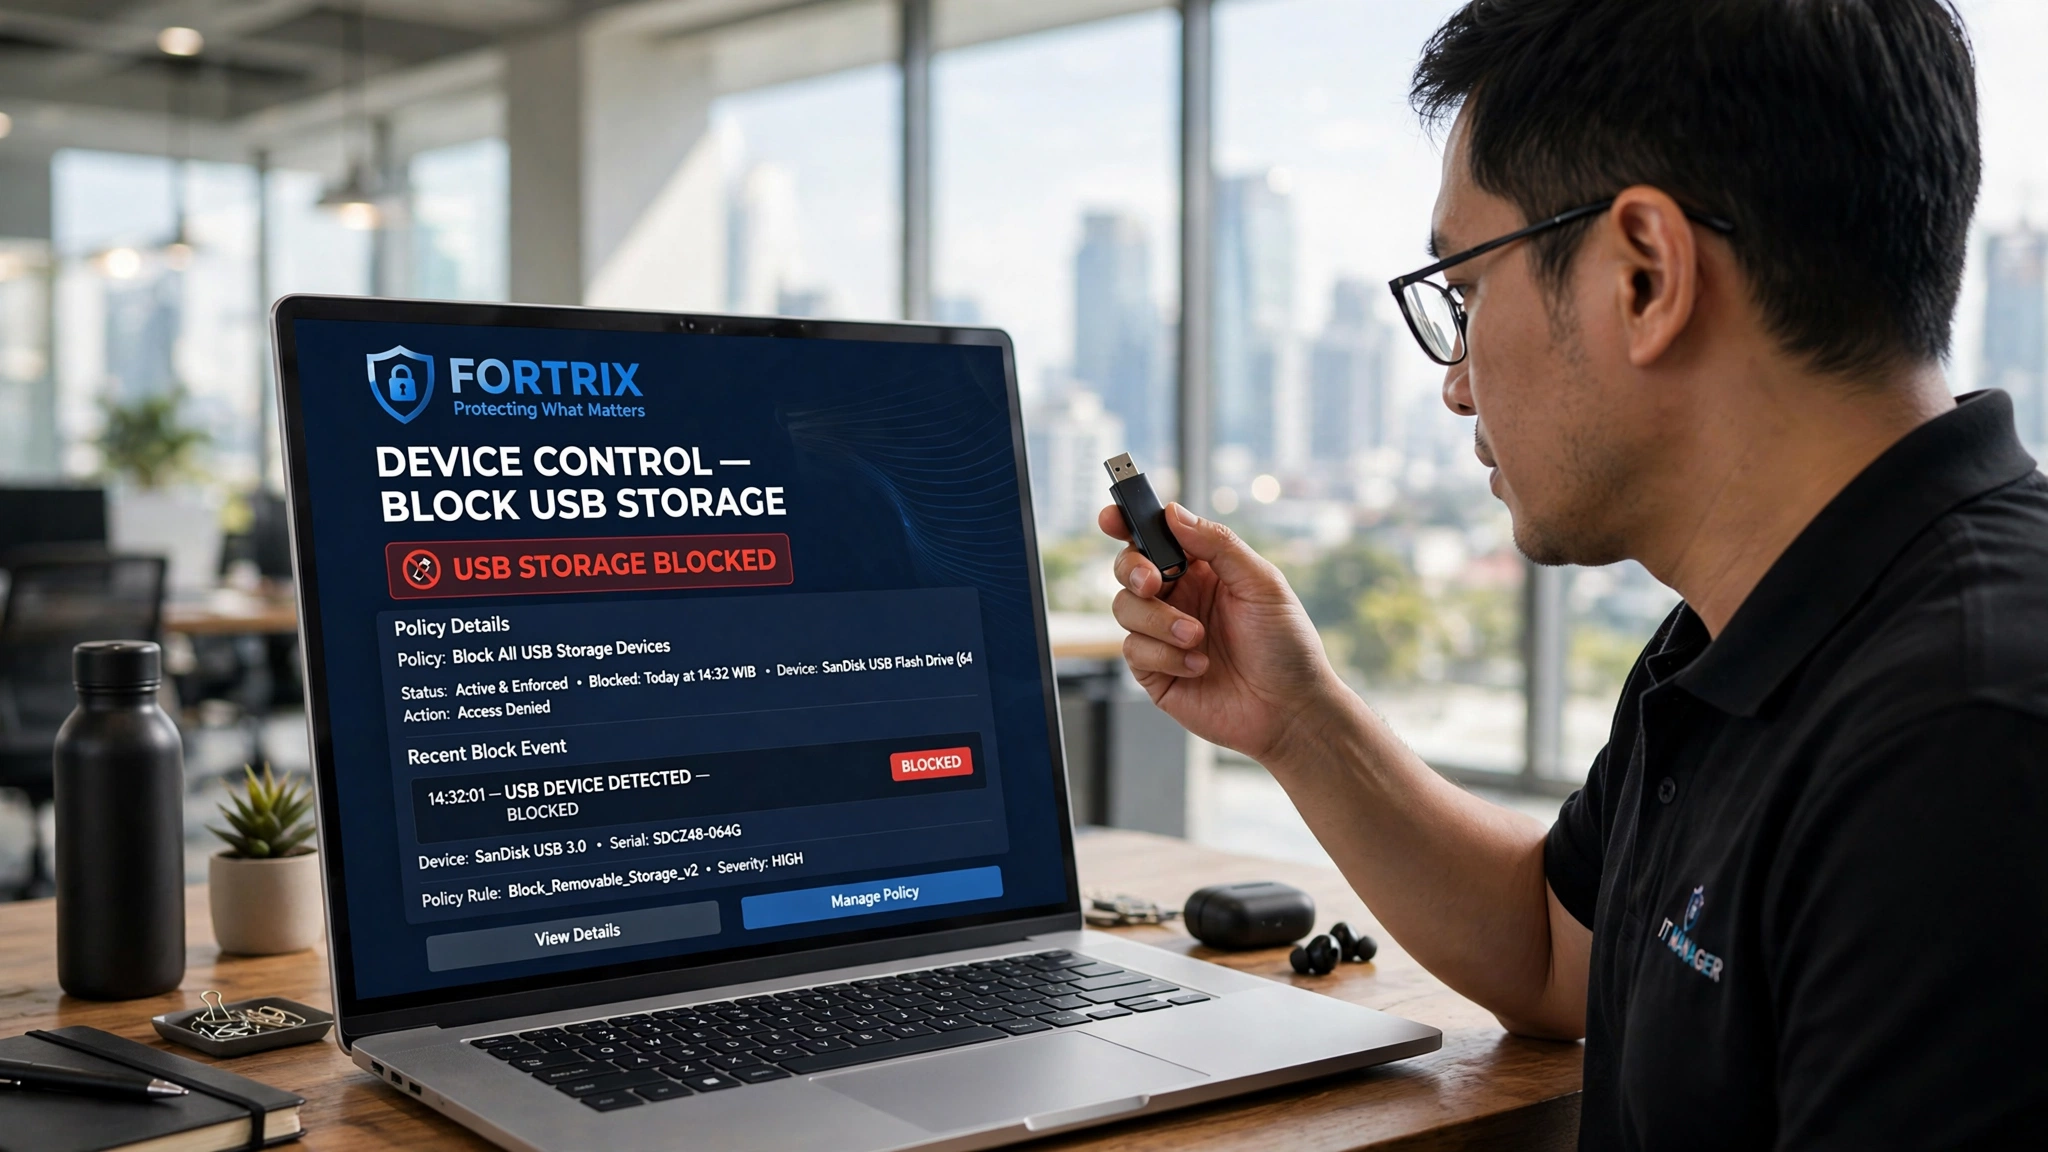
Di atas meja kerja, dua flashdisk bisa tampak identik. Yang satu dibeli dan didaftarkan perusahaan; yang lain dibawa dari rumah tanpa siapa pun mencatatnya. Bagi mata manusia, keduanya sama. Bagi kebijakan keamanan, keduanya seharusnya diperlakukan berbeda — dan di situlah letak seluruh persoalannya.
Ringkasan Cepat
- USB kantor dan pribadi sering tak bisa dibedakan secara fisik.
- Perangkat terkelola punya jejak identitas; perangkat pribadi tidak.
- Batas keamanan ditentukan status perangkat, bukan bentuknya.
- Daftar perangkat (allowlist) adalah cara menjalankannya.
Dua Perangkat yang Tampak Sama
Media penyimpanan dijual dalam bentuk yang nyaris seragam. Tanpa label atau penanda fisik, seorang karyawan pun sulit membedakan flashdisk milik kantor dari flashdisk pribadi yang bentuknya mirip. Perbedaan keduanya tidak terletak pada penampilan, melainkan pada asal dan statusnya.
Karena tidak ada tanda kasat mata, kebijakan “hanya boleh memakai USB kantor” sering gagal begitu ia hanya mengandalkan kejujuran dan pengenalan manual.
Mengapa Status Perangkat Menentukan
Perangkat yang dikelola perusahaan umumnya memiliki riwayat yang jelas: siapa pemiliknya, apa isinya, dan apakah terenkripsi. Sebaliknya, perangkat pribadi datang tanpa konteks apa pun — tidak diketahui dari mana, dipakai untuk apa, dan data apa yang ada di dalamnya.
Perbedaan inilah yang seharusnya menjadi dasar perlakuan: perangkat yang dikenal mendapat kepercayaan, perangkat yang tidak dikenal diperlakukan dengan kehati-hatian.
Risiko Media Pribadi yang Tak Terdaftar
Media pribadi yang masuk ke lingkungan kerja membawa dua persoalan. Pertama, ia dapat membawa berkas asing dari luar yang belum diverifikasi. Kedua, ia bisa menampung data kerja dan kemudian berpindah ke lingkungan pribadi tanpa jejak.
Karena perangkat itu berpindah antara dua dunia, ia menjadi jembatan yang mengaburkan batas antara wilayah yang dikendalikan dan yang tidak. Justru peran gandanya membuatnya sulit diawasi.
Bukan Melarang, tetapi Membedakan
Melarang seluruh media pribadi terasa tegas, tetapi sering tidak bertahan lama. Pendekatan yang lebih realistis adalah membedakan perangkat berdasarkan identitasnya, bukan sekadar menyatakan larangan.
Dengan cara ini, media resmi yang tercatat tetap dipakai seperti biasa, sementara media tak dikenal diperlakukan berbeda — dibatasi atau diblokir. Kebijakan menjadi lebih terukur daripada sekadar berharap kepatuhan.
Menandai Perangkat Resmi Perusahaan
Agar pembedaan bisa dijalankan, perusahaan perlu punya cara mengenali perangkat resminya. Umumnya hal ini dilakukan dengan mendaftarkan identitas tiap unit ke dalam daftar perangkat tepercaya, sehingga sistem dapat mengenalinya secara otomatis.
Selain itu, media resmi sebaiknya terenkripsi dan diberi penanda yang jelas. Kombinasi identitas digital dan tanda fisik memudahkan karyawan sekaligus tim IT membedakan mana yang boleh dan mana yang tidak.
Perlakuan Berbeda untuk Tiap Status
Setelah status perangkat dapat dikenali, kebijakan dapat disusun berlapis:
- Media resmi terdaftar — diizinkan, dengan akses sesuai kebutuhan.
- Media pribadi — dibatasi menjadi hanya-baca atau diblokir.
- Perangkat tak dikenal — diblokir dan dicatat sebagai aktivitas yang perlu ditinjau.
Perbedaan ini memastikan media kerja tetap berfungsi sementara perangkat tanpa riwayat tidak membuka jalur bebas.
Batas yang Harus Terlihat, Bukan Diasumsikan
Batas keamanan hanya berguna bila benar-benar terlihat dan dapat diaudit. Perusahaan perlu mengetahui perangkat apa yang terhubung, kapan, dan berhak mengakses apa — bukan sekadar berasumsi bahwa semuanya berjalan sesuai aturan.
UU Perlindungan Data Pribadi No 27/2022 menuntut kemampuan menunjukkan kontrol atas data pribadi. Bukti bahwa perangkat resmi dan pribadi diperlakukan berbeda, lengkap dengan catatannya, adalah bagian dari penjelasan tersebut.
Checklist Menerapkan Kontrol Perangkat
Membedakan USB kantor dan pribadi di atas kertas jauh lebih mudah daripada menerapkannya. Agar kebijakan benar-benar berjalan, perusahaan membutuhkan urutan langkah yang jelas dan dapat diperiksa. Checklist berikut membantu memastikan tidak ada tahap yang terlewat.
Tahap pertama adalah pendataan. Kumpulkan seluruh media penyimpanan resmi yang dimiliki perusahaan, catat identitas tiap unit, dan tandai secara fisik. Tanpa daftar yang lengkap, sistem pengenalan otomatis tidak punya acuan untuk bekerja.
Tahap kedua adalah penetapan status. Tentukan secara tertulis perlakuan untuk setiap kelas perangkat: media resmi terdaftar, media pribadi, dan perangkat tak dikenal. Status inilah yang nantinya menjadi dasar aturan teknis dan sekaligus bahan sosialisasi ke karyawan.
Tahap ketiga adalah penerapan bertahap. Mulailah dari mode pemantauan agar pola pemakaian nyata terlihat lebih dulu, baru kemudian aktifkan pembatasan. Perubahan mendadak tanpa sosialisasi cenderung memicu perlawanan yang tidak perlu.
Beberapa butir yang perlu dipastikan sebelum kebijakan dinyatakan berjalan:
- Setiap media resmi tercatat identitasnya dan terenkripsi.
- Media pribadi mendapat perlakuan yang sudah ditetapkan, bukan dibiarkan terbuka.
- Setiap penyambungan perangkat menghasilkan catatan yang dapat ditinjau.
- Ada prosedur mendaftarkan perangkat baru tanpa mengganggu pekerjaan.
- Ada jadwal peninjauan berkala atas daftar perangkat dan catatannya.
Dengan checklist ini, kebijakan perangkat berubah dari sekadar imbauan menjadi kontrol yang dapat diuji dan dipertanggungjawabkan kapan pun diperlukan.
Terakhir, siapkan jalur komunikasi untuk insiden. Ketika perangkat tak dikenal muncul atau media resmi hilang, karyawan perlu tahu harus melapor ke siapa dan apa yang terjadi selanjutnya. Tanpa jalur yang jelas, temuan berhenti sebagai catatan tanpa tindakan.
Dengan seluruh butir terpenuhi, perusahaan tidak lagi bergantung pada asumsi bahwa semua orang mematuhi aturan. Batas antara media kantor dan pribadi menjadi sesuatu yang terlihat, terukur, dan dapat diperbaiki dari waktu ke waktu.
Perlu ditekankan, kebijakan perangkat bukan tujuan akhir, melainkan titik awal. Setelah daftar perangkat dan statusnya berjalan, perusahaan dapat menambahkan aturan yang lebih halus — misalnya pembatasan berdasarkan jenis berkas, waktu, atau divisi. Yang penting, setiap pengetatan tetap diuji lebih dulu agar tidak menghentikan pekerjaan yang sah.
Ukuran sederhana untuk menilai keberhasilan: berapa perangkat tak dikenal yang berhasil tertahan, berapa banyak yang tercatat dengan lengkap, dan seberapa cepat pendaftaran perangkat baru dilayani. Ketiganya memperlihatkan bahwa kebijakan berjalan dan tetap ramah bagi pekerjaan sehari-hari.
Menegakkan Batas Secara Teknis
Fortrix memberi perusahaan cara teknis untuk menegakkan batas antara media kantor dan pribadi. Ia tidak sekadar mencatat larangan, tetapi menerapkannya secara berbeda untuk setiap perangkat yang tersambung.
- Kontrol perangkat penyimpanan — mengenali setiap unit dan memberi perlakuan berjenjang: diizinkan untuk media resmi, hanya-baca atau diblokir untuk yang lain.
- Aturan perlindungan siap pakai — menyusun logika bersyarat untuk memisahkan kelas dan status perangkat tanpa konfigurasi yang rumit.
- Catatan siap audit — merekam setiap penyambungan sebagai bukti bahwa batas keamanan benar-benar dijalankan di lapangan.
- Mode pemantauan bertahap — memungkinkan penerapan dimulai dari pengamatan sebelum pembatasan ditegakkan penuh.
Bila Bos ingin mengetahui seberapa tegas batas antara media kantor dan pribadi di lingkungan kerja saat ini, menjalankan Fortrix pada beberapa endpoint akan menunjukkan jawabannya secara nyata.
Pertanyaan yang Sering Diajukan
Bagaimana perusahaan mengenali USB kantor dan pribadi?
Apakah melarang USB pribadi sudah cukup?
Apa yang boleh dan tidak boleh untuk perangkat pribadi?
Sumber & Referensi
Ingin melihat langsung bagaimana ini bekerja?
Fortrix memantau pergerakan data di endpoint secara otomatis — tanpa mengganggu alur kerja tim Bos.
Coba DemoLihat Harga