Fortrix memantau proses, koneksi keluar, dan akses file di laptop Anda — lalu memblokir malware & pencuri data secara otomatis. Tanpa perlu IT. Akun, dokumen kerja, foto, dan file klien tetap milik Anda.
Mulai dari Rp 600.000/tahun untuk 1 perangkat · Garansi 14 hari
Satu laptop karyawan bisa menjatuhkan seluruh bisnis Anda. Fortrix mendeteksi aktivitas mencurigakan di setiap PC dan laptop—pencurian data, malware tersembunyi, akses tidak sah—sebelum data penting perusahaan berpindah tangan ke pihak yang tidak berwenang.
Bukan server yang diretas. Bukan firewall yang jebol. Laptop dan PC karyawan Anda adalah celah terbesar. Satu karyawan yang tidak sadar—klik link phishing, colok flashdisk tidak dikenal, install software gratisan—sudah cukup untuk membuka pintu bagi pencuri data. Fortrix adalah sistem yang mendeteksi dan menghentikan pencurian data secara otomatis sebelum terlambat.
Karyawan, mantan karyawan, atau vendor yang punya akses ke sistem Anda. Tidak perlu niat jahat—cukup satu kelalaian: klik lampiran phishing, pakai WiFi publik, atau colok flashdisk terinfeksi. Data pelanggan, data keuangan, dan rahasia dagang Anda langsung terekspos.
Malware modern tidak membuat komputer lambat atau muncul pop-up. Mereka diam. Mereka membaca. Mereka mengirim data Anda—file demi file, folder demi folder—ke server di belahan dunia lain. Tanpa jejak. Tanpa alarm. Antivirus biasa tidak akan mendeteksinya.
WiFi kafe. Co-working space. Bandara. Hotel. Setiap kali laptop perusahaan terhubung ke jaringan publik, data Anda terekspos. Cukup satu sesi di WiFi tidak aman, kredensial email perusahaan dan akses ke sistem internal bisa dicuri.
Setiap industri menyimpan data sensitif yang berbeda. Satu kebocoran bisa berarti denda miliaran, izin dicabut, atau bisnis bangkrut.
Data pasien, rekam medis, hasil lab, riwayat pengobatan. Sekali bocor → pelanggaran UU PDP, denda hingga miliaran rupiah, izin praktik terancam, tuntutan hukum dari pasien.
Laporan keuangan klien, data rekening, proyeksi bisnis. Bocor ke kompetitor → klien kabur, reputasi hancur, tuntutan hukum menanti.
Data kependudukan, arsip perizinan, dokumen internal. Bocor ke publik → krisis kepercayaan, audit mendadak, sanksi administratif, pemecatan pejabat.
Data siswa, nilai akademik, informasi orang tua. Dijual ke pihak tidak dikenal → penyalahgunaan identitas, penipuan mengatasnamakan sekolah, tuntutan wali murid.
Formula produk, desain engineering, resep produksi. Dicuri kompetitor → keunggulan kompetitif lenyap dalam semalam, investasi R&D miliaran rupiah sia-sia.
Database pelanggan, riwayat transaksi, preferensi belanja. Dijual di dark web → pelanggan jadi korban penipuan, brand Anda yang disalahkan, kepercayaan publik hilang.
AI agent sekarang ada di mana-mana. Dari yang gratis sampai berbayar. Dari coding assistant sampai automation tool. Semuanya minta akses ke file dan folder komputer Anda. Yang tidak disadari: banyak AI agent bisa membaca, menyalin, dan mengakses seluruh folder di laptop—termasuk dokumen rahasia perusahaan.
Ke mana data Anda dikirim saat AI "membantu" menganalisis file Anda?
Siapa yang bisa menyusupi AI agent itu? Tools open-source bisa dimodifikasi siapa saja.
Apa yang terjadi kalau AI agent yang Anda install ternyata sudah ditanam malware oleh penjahat cyber?
Fortrix mendeteksi saat ada proses—termasuk AI agent—yang membaca file dalam jumlah tidak wajar, mengakses folder sensitif, atau mengirim data ke server tidak dikenal.
Fortrix bukan sekadar detektor. Kami melindungi, merespons, dan memulihkan — siklus keamanan penuh tanpa perlu tools tambahan.
Agent ringan kami memantau 4 sinyal utama — proses mencurigakan, koneksi jaringan keluar, pembacaan file massal, dan clipboard scraping — setiap detik. Begitu pola mencurigakan terdeteksi, alert otomatis terkirim ke tim Anda via email.
Auto-protect rules langsung bertindak saat ancaman terkonfirmasi — isolasi otomatis endpoint yang terinfeksi, blokir IP mencurigakan, atau kill proses berbahaya. Contoh: malware mulai membaca 500MB+ file perusahaan? Fortrix langsung kill proses sebelum satu file pun sempat dikirim ke server penjahat. Anda tidak perlu menunggu tim IT turun tangan.
Dari dashboard, Anda bisa isolate network, kill process, atau block IP hanya dengan satu klik. Tidak perlu remote desktop, tidak perlu command line. Semua tindakan tercatat di audit log — siap untuk compliance dan investigasi forensik.
Setiap insiden dilengkapi Incident Report profesional dengan kronologi lengkap, event timeline, tindakan yang diambil, dan panduan remediasi langkah-demi-langkah. Export PDF dalam satu klik — siap untuk audit, asuransi cyber, atau presentasi ke manajemen.
Satu platform. Semua perlindungan. Tanpa perlu beli 4 tools terpisah.
Pantau setiap proses baru yang berjalan di laptop karyawan. Deteksi proses tidak dikenal, termasuk AI agent atau malware, dalam 1 detik.
Lacak semua koneksi keluar dari laptop perusahaan. Begitu ada upload data ke IP asing atau server tidak dikenal, Anda langsung dapat alert.
Pantau volume pembacaan file di setiap endpoint. Jika sebuah proses tiba-tiba membaca 500MB+ file perusahaan — itulah pencurian data. Alert langsung terkirim.
File berisiko langsung dikenali: attachment email phishing, file mencurigakan hasil download, ekstensi & makro berbahaya. Fortrix menilai risikonya otomatis — alert + dasbor Threat Intel muncul, keputusan akhir tetap di tangan Anda: Allowlist atau Block. Bukan antivirus: verdict risiko + kebijakan Anda.
Aturan "jika-maka" otomatis. Contoh: "Jika fs.read_burst ≥ 500MB severity high → kill_process". Malware baru mulai mencuri data? Proses sudah dimatikan sebelum data sempat terkirim.
Hanya izinkan aplikasi tepercaya berjalan di laptop perusahaan. Blokir semua yang tidak dikenal — ransomware, spyware, AI agent mencurigakan.
Blokir spesifik: path, hash SHA256, atau digital signature. Begitu proses berbahaya muncul di laptop karyawan → langsung diblokir.
Satu klik — endpoint langsung terisolasi dari jaringan. Hentikan pencurian data dalam detik, dari mana saja Anda berada.
Matikan proses mencurigakan dari jarak jauh. Tidak perlu SSH, RDP, atau kunjungan fisik ke meja karyawan.
Notifikasi instan ke tim keamanan atau pemilik bisnis. Tentukan severity minimum — critical & high saja, atau semua level.
Perangkat tidak diblokir otomatis oleh aturan apa pun — karyawan tetap produktif tanpa internet terputus tiba-tiba. Alert tetap masuk saat ada indikasi pelanggaran, dan keputusan (isolate, soft-isolate, atau cukup peringatan) sepenuhnya di tangan admin.
Laporan insiden profesional: kronologi lengkap, event timeline, tindakan yang diambil. Siap print atau export untuk audit dan klaim asuransi cyber.
Panduan langkah-demi-langkah yang kontekstual. Data dicuri? Isolate → identifikasi proses → kill → reset kredensial. Semua dipandu, tidak perlu panic.
Setiap alert, setiap command, setiap tindakan admin tercatat lengkap dengan timestamp. Siap ditunjukkan ke auditor, regulator, atau penegak hukum kapan saja.
Flashdisk tidak dikenal mencolok ke laptop karyawan? Fortrix deteksi. Transfer data massal ke external drive? Fortrix catat dan alert. Cegah data perusahaan berjalan keluar lewat saku.
Karyawan men-copy data dalam jumlah besar—ratusan kali per menit? Perilaku tidak normal ini langsung memicu alert. Cegah pencurian data lewat copy-paste.
Agent memperbarui diri sendiri via SHA256 verified update. Tidak perlu IT kirim teknisi ke setiap meja karyawan.
Timeline lengkap semua insiden keamanan. USB, network, clipboard, screenshot, cloud upload — tercatat dengan detail: process, PID, file path, IP address, total MB. Export PDF siap audit.
Kontrol granular per device: block USB, block external HDD, alert only, atau read-only. Override aturan global per device. Durasi isolasi bisa dikustom per endpoint.
69 protect rules siap pakai: ransomware pattern, clipboard flood, screenshot flurry, browser upload block, email attachment control. Semua auto-isolate + kill process tanpa tunggu admin.
Tentukan folder sensitif (database pelanggan, kredensial, source code). Fortrix langsung alert kalau ada proses—termasuk AI agent—yang membaca data tersebut secara massal.
Deteksi & inventaris proses AI agent (Cursor, Claude, Copilot, Ollama, dll) di laptop karyawan. Pola "baca data sensitif → upload" langsung di-isolasi otomatis.
Deteksi upload ke Google Drive, Dropbox, OneDrive—termasuk koneksi QUIC/HTTP3 yang sering lolos dari firewall. Upload massal → blokir + isolasi otomatis.
Aktifkan sekali, langsung berlaku di seluruh laptop & PC perusahaan: Gambling/Judi Online, Porn/Adult, Social Media, Streaming, dan E-Commerce — masing-masing berisi puluhan domain populer siap blokir.
Tambah domain sendiri (blocklist) — atau kecualikan domain yang wajib diakses tim Anda (allowlist). Allowlist selalu menang atas kategori & custom list.
Agent menulis daftar blokir ke hosts file tiap perangkat + flush DNS — situs tidak bisa dibuka dari browser mana pun. Sinkron otomatis ≤ 5 menit, dengan override mode per-device dan jejak di Digital History.
Dari monitoring perangkat sampai perlindungan file rahasia — semua modul berjalan aktif di satu dashboard Fortrix. Tanpa perlu beli 4 tools terpisah.
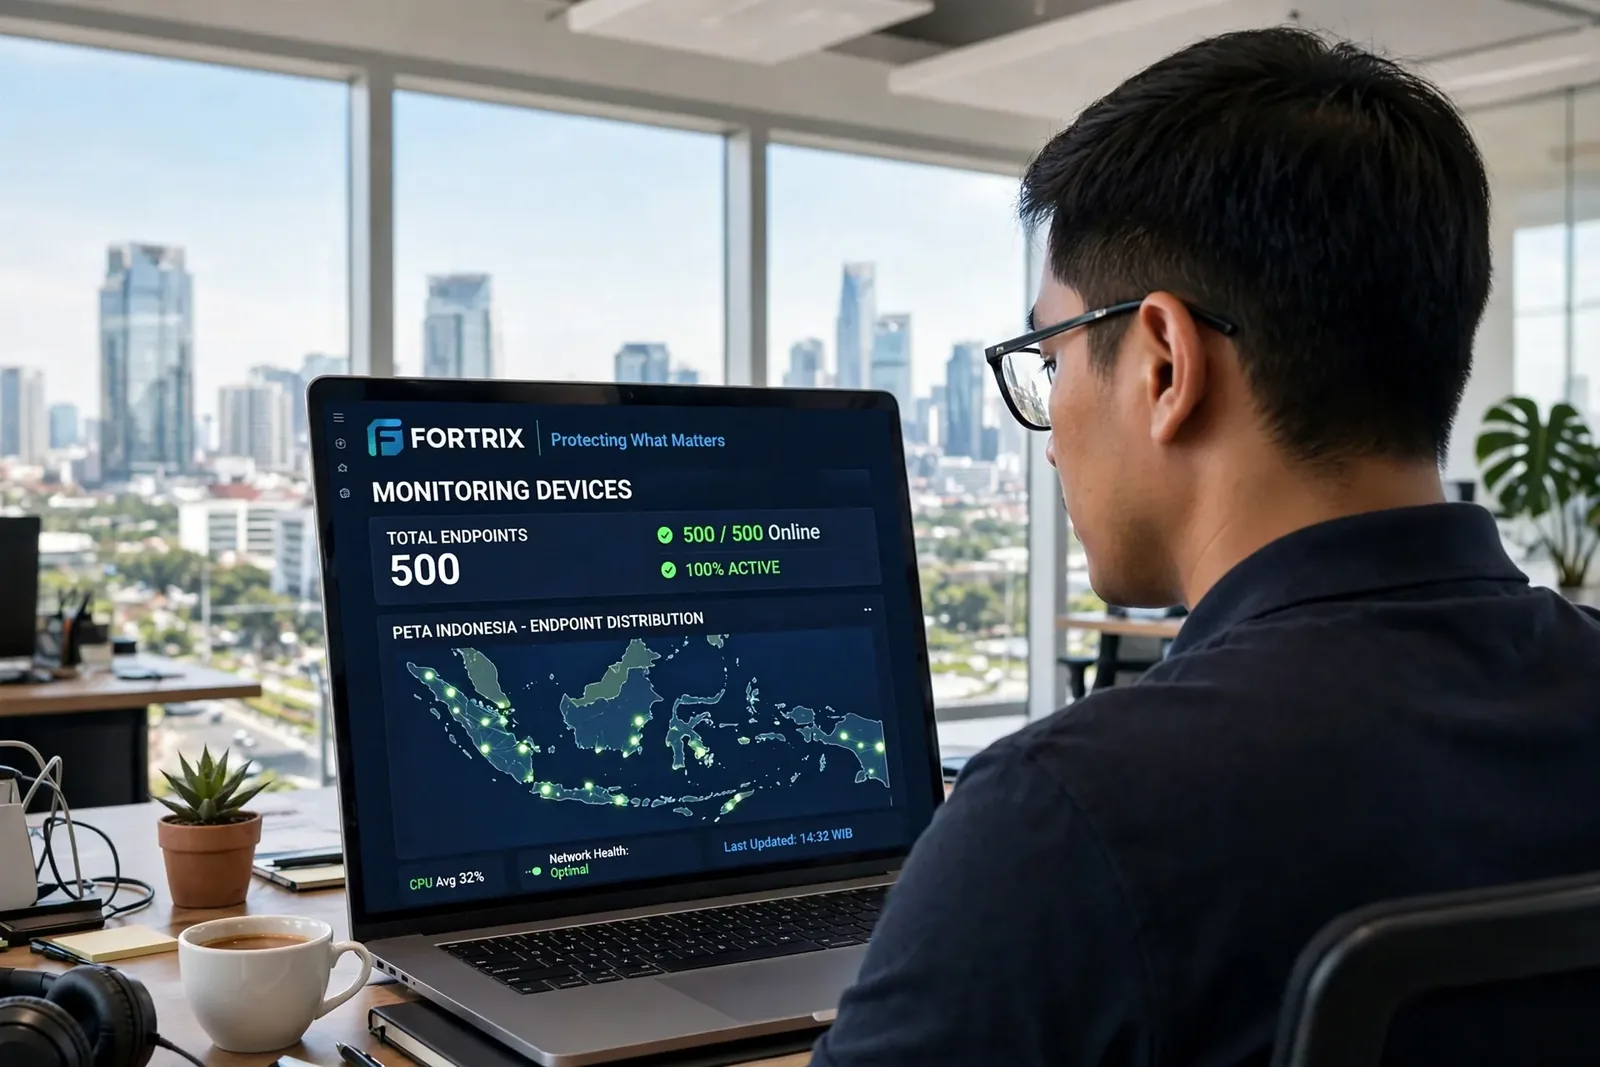
Pantau seluruh laptop & PC perusahaan dalam satu peta Indonesia. Status online/offline, lokasi, dan kesehatan agent tiap endpoint — real-time, tanpa survei manual.
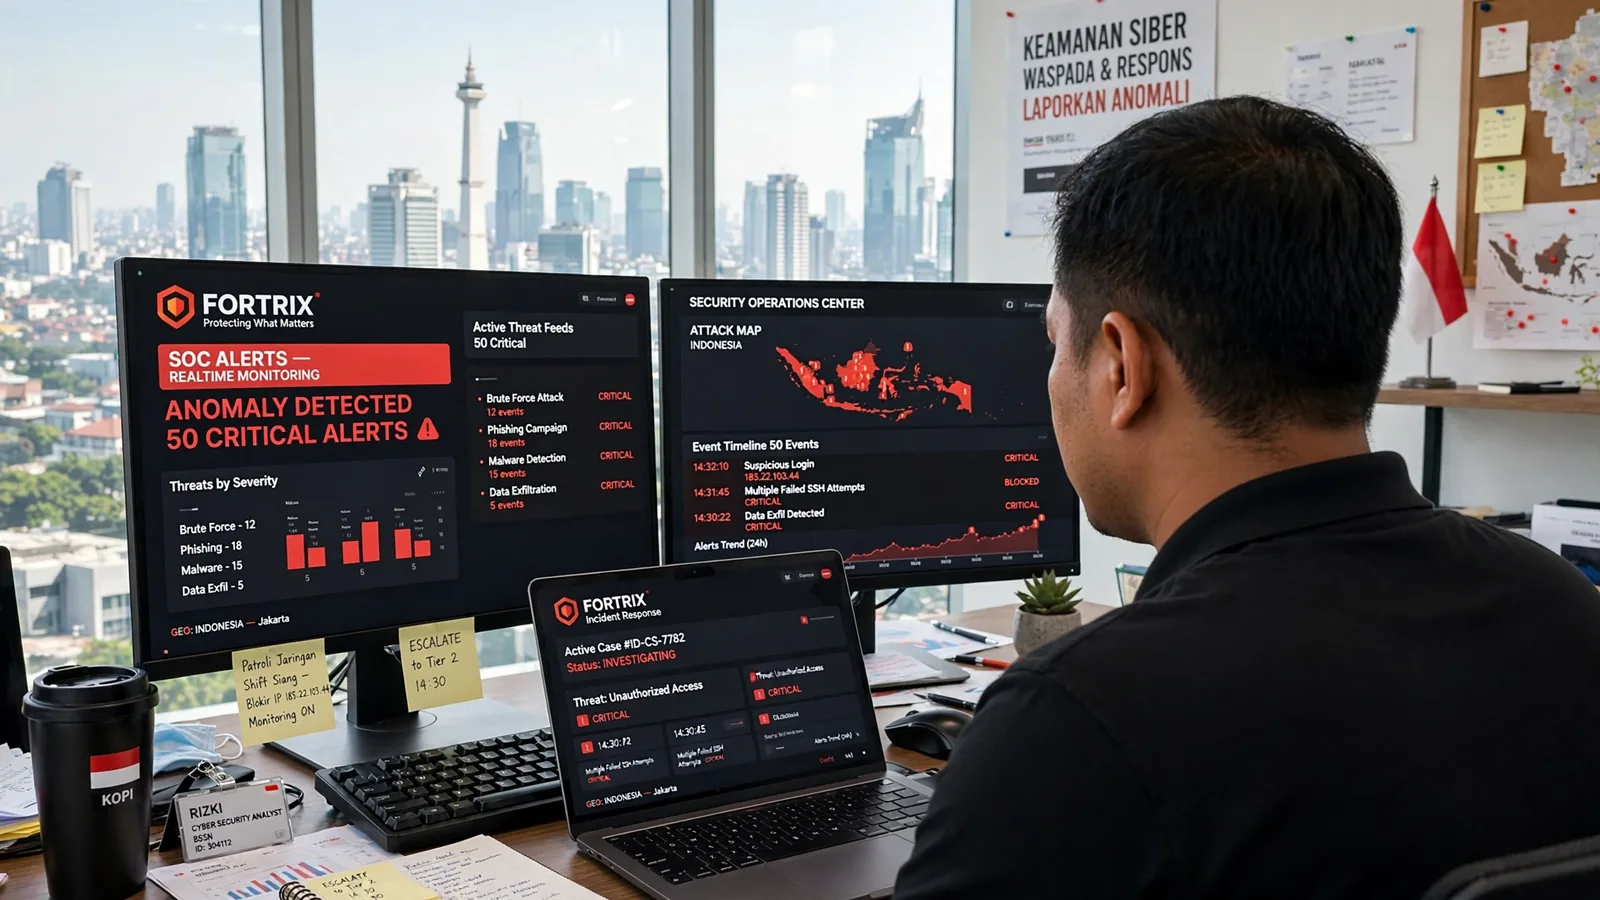
Setiap anomali menjadi alert berprioritas. Deteksi puluhan critical alert sekaligus — lengkap dengan severity, konteks proses, dan device sumber agar tindak lanjut lebih cepat.
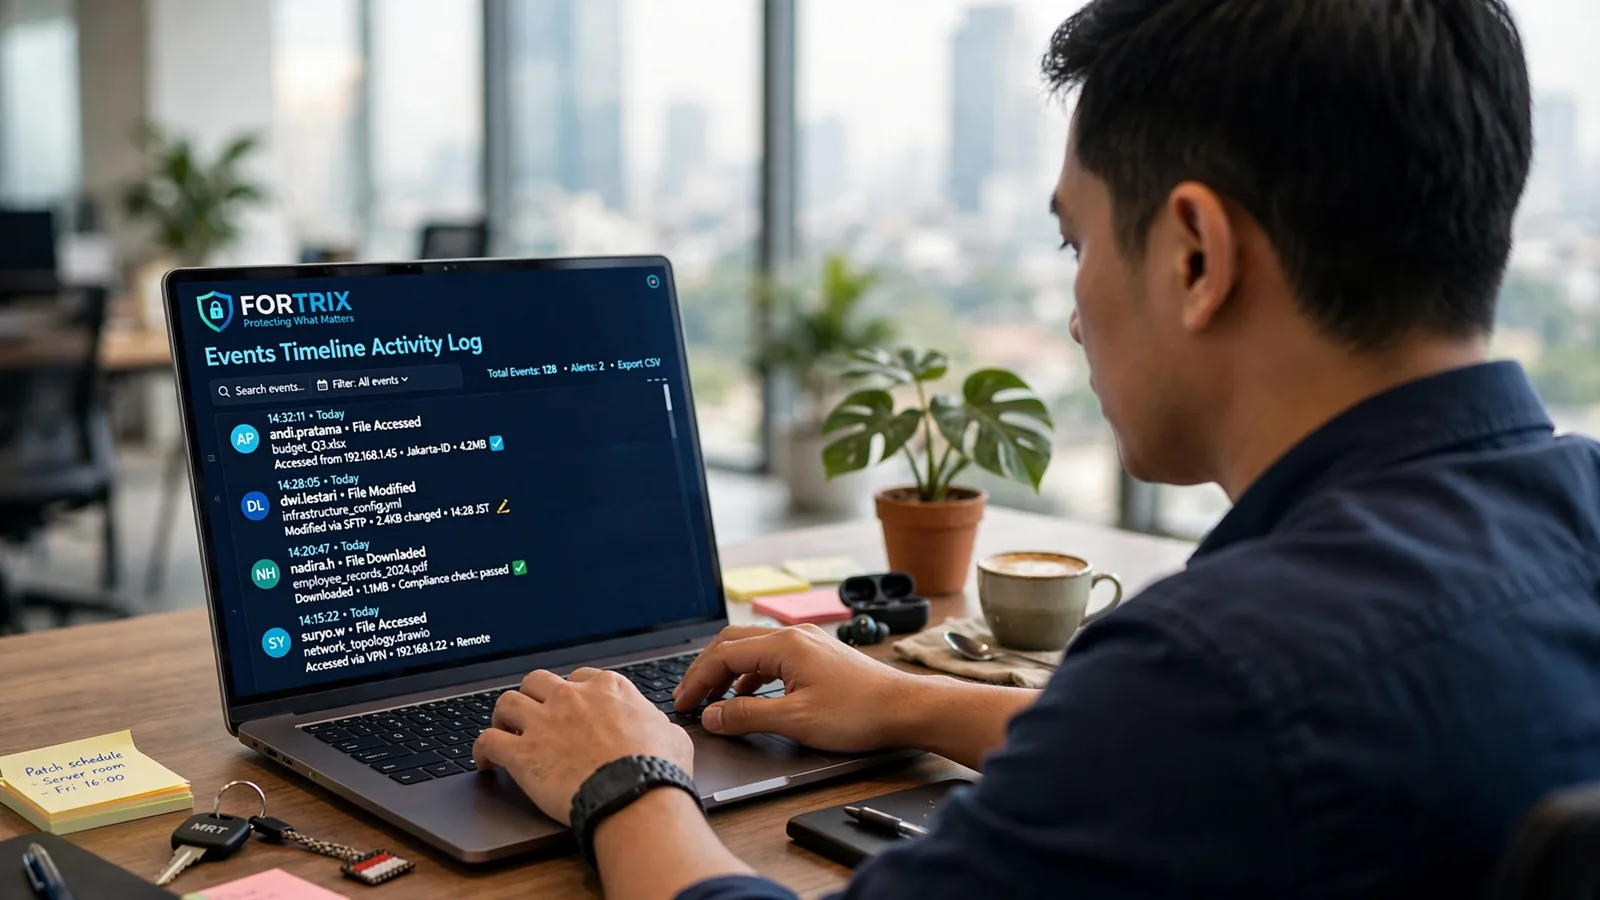
Timeline aktivitas endpoint: proses baru, koneksi jaringan, akses file, USB, dan clipboard — terekam rapi dan bisa difilter per device atau per jenis event.
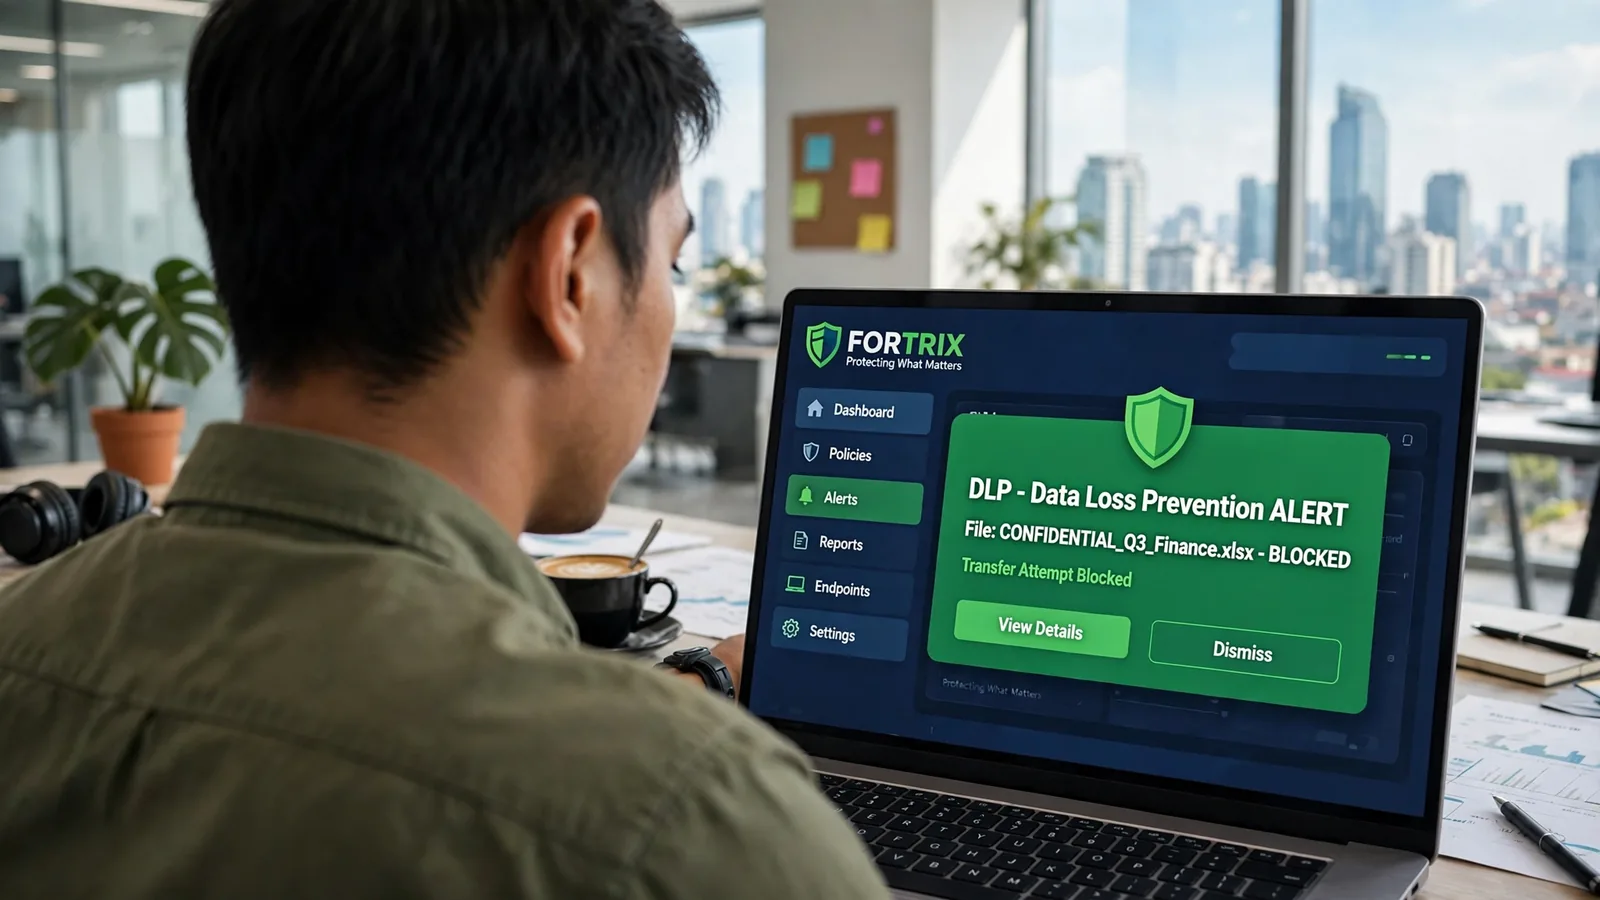
File berlabel Confidential/Restricted terus dipantau. Akses atau ekspor file rahasia langsung diblokir otomatis oleh shield Fortrix — sebelum data keluar dari perusahaan.
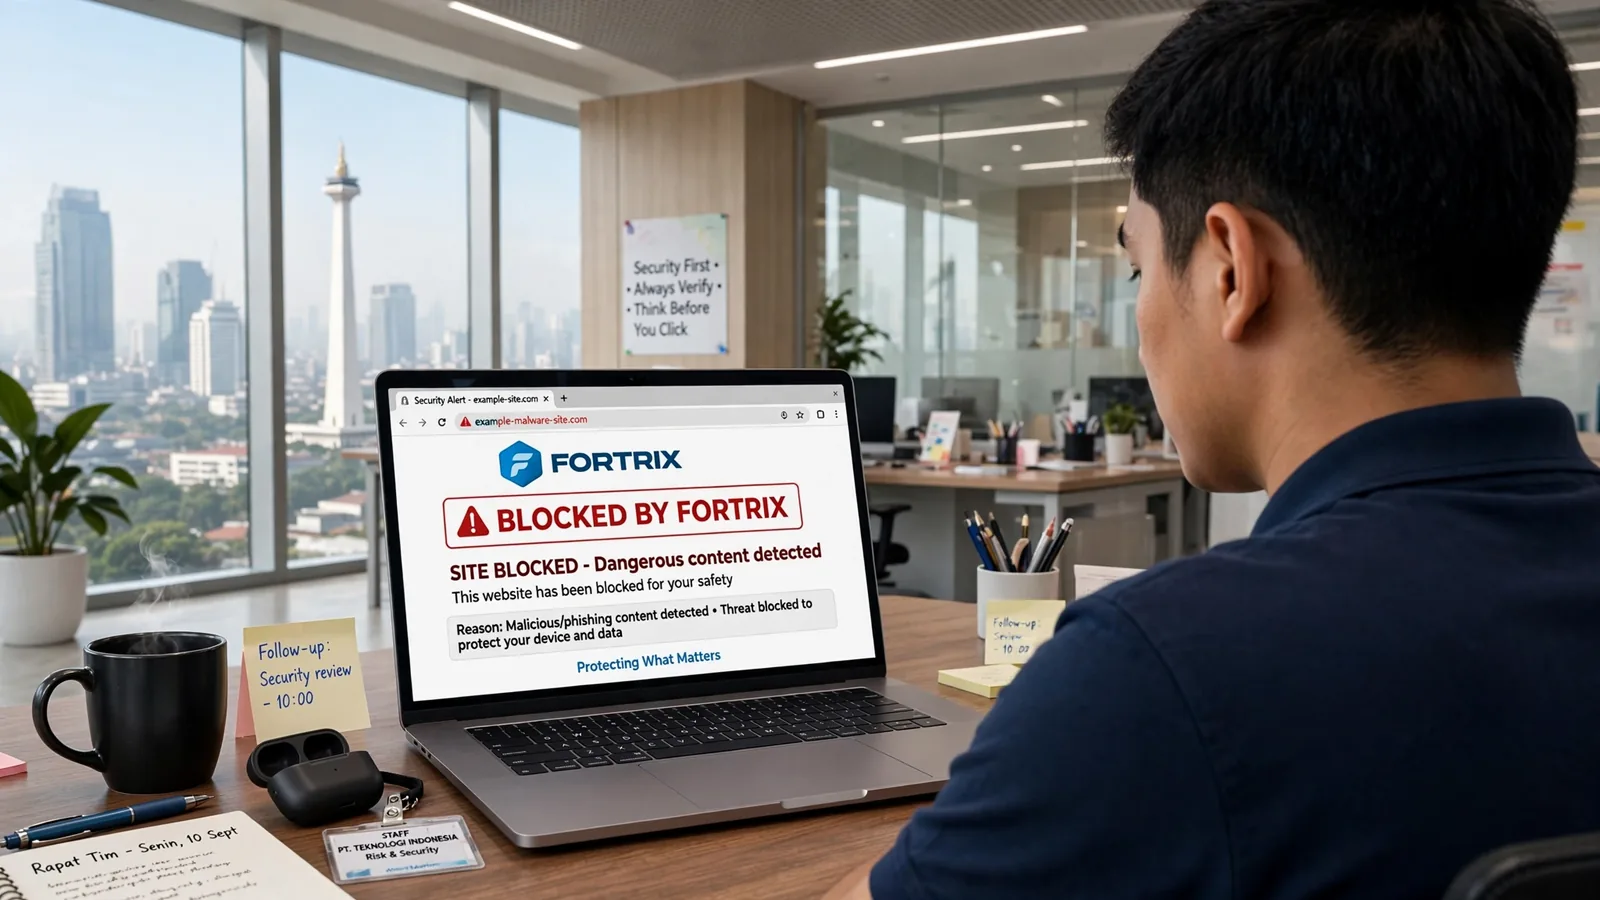
Blokir situs per kategori — judi, adult, sosial media, streaming, e-commerce — plus custom blocklist & allowlist. Enforcement di DNS-level, berlaku di semua browser.
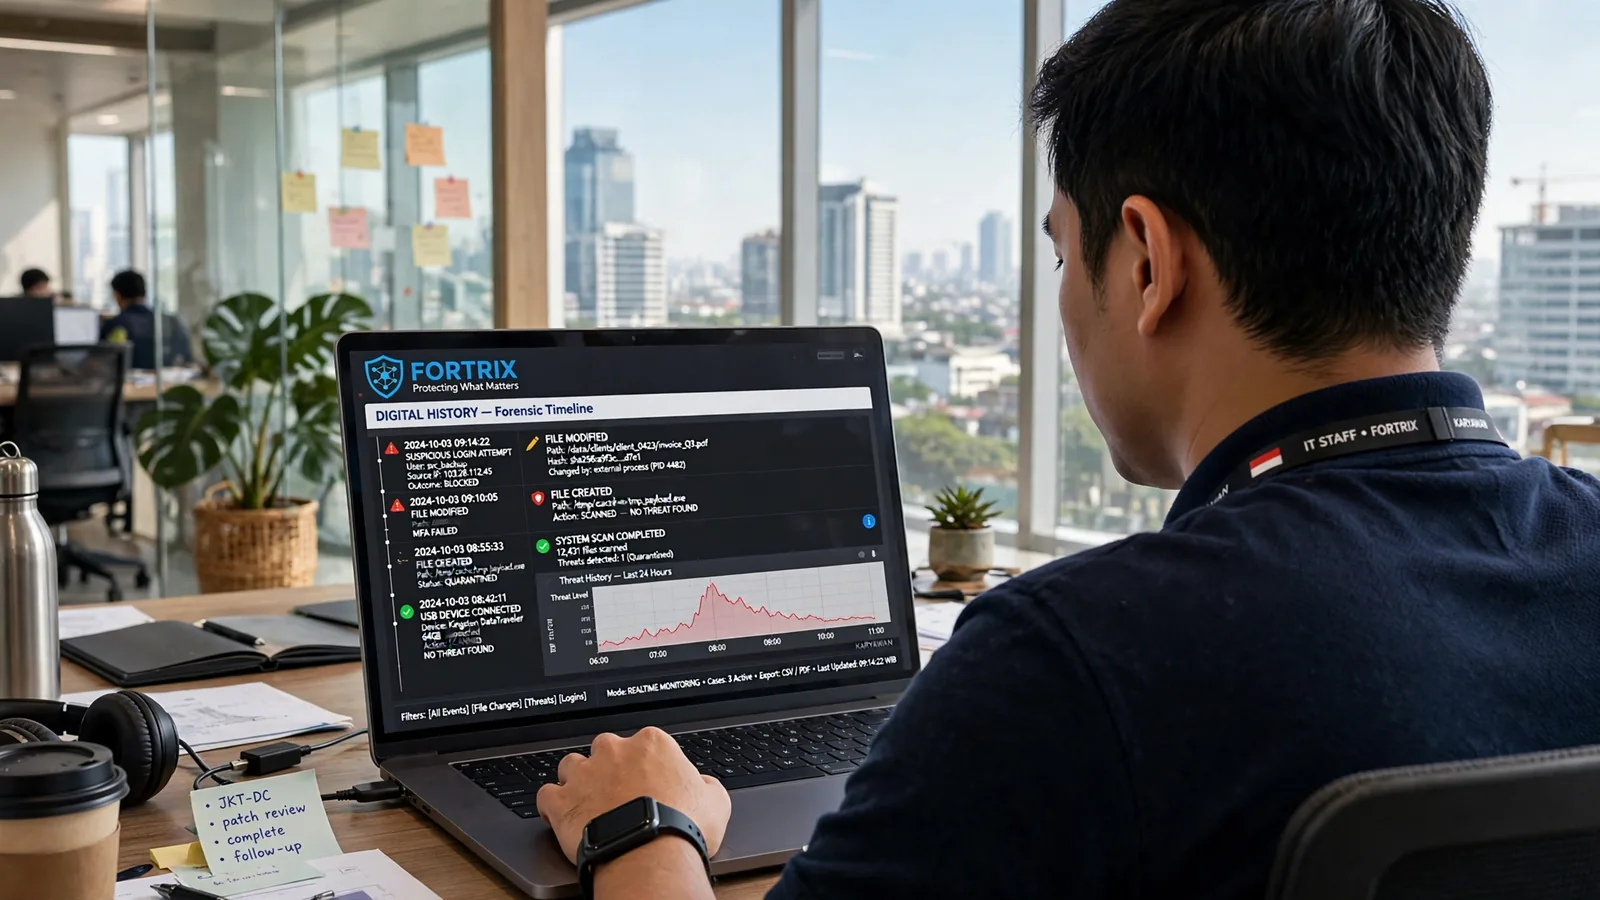
Jejak forensik lengkap setiap insiden: USB, network, clipboard, screenshot, hingga cloud upload — dengan proses, PID, file path, IP, dan total MB. Export PDF siap audit.
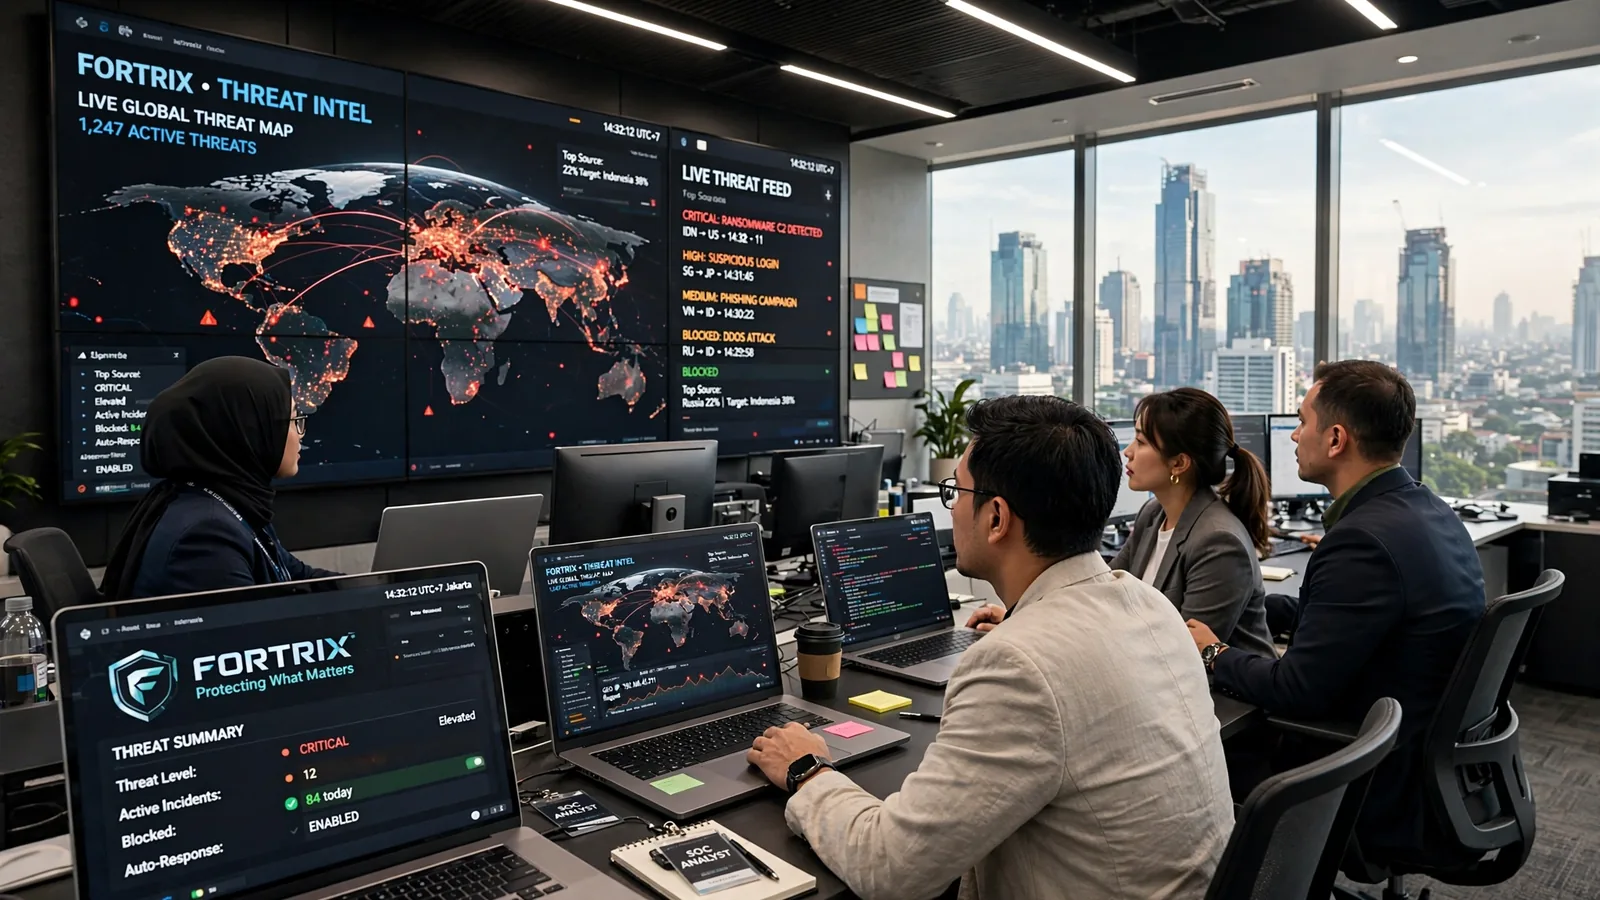
Peta ancaman global live: asal koneksi berbahaya, IP intel, dan verdict risiko file. Fortrix menilai otomatis — keputusan akhir (allow/block) tetap di tangan Anda.
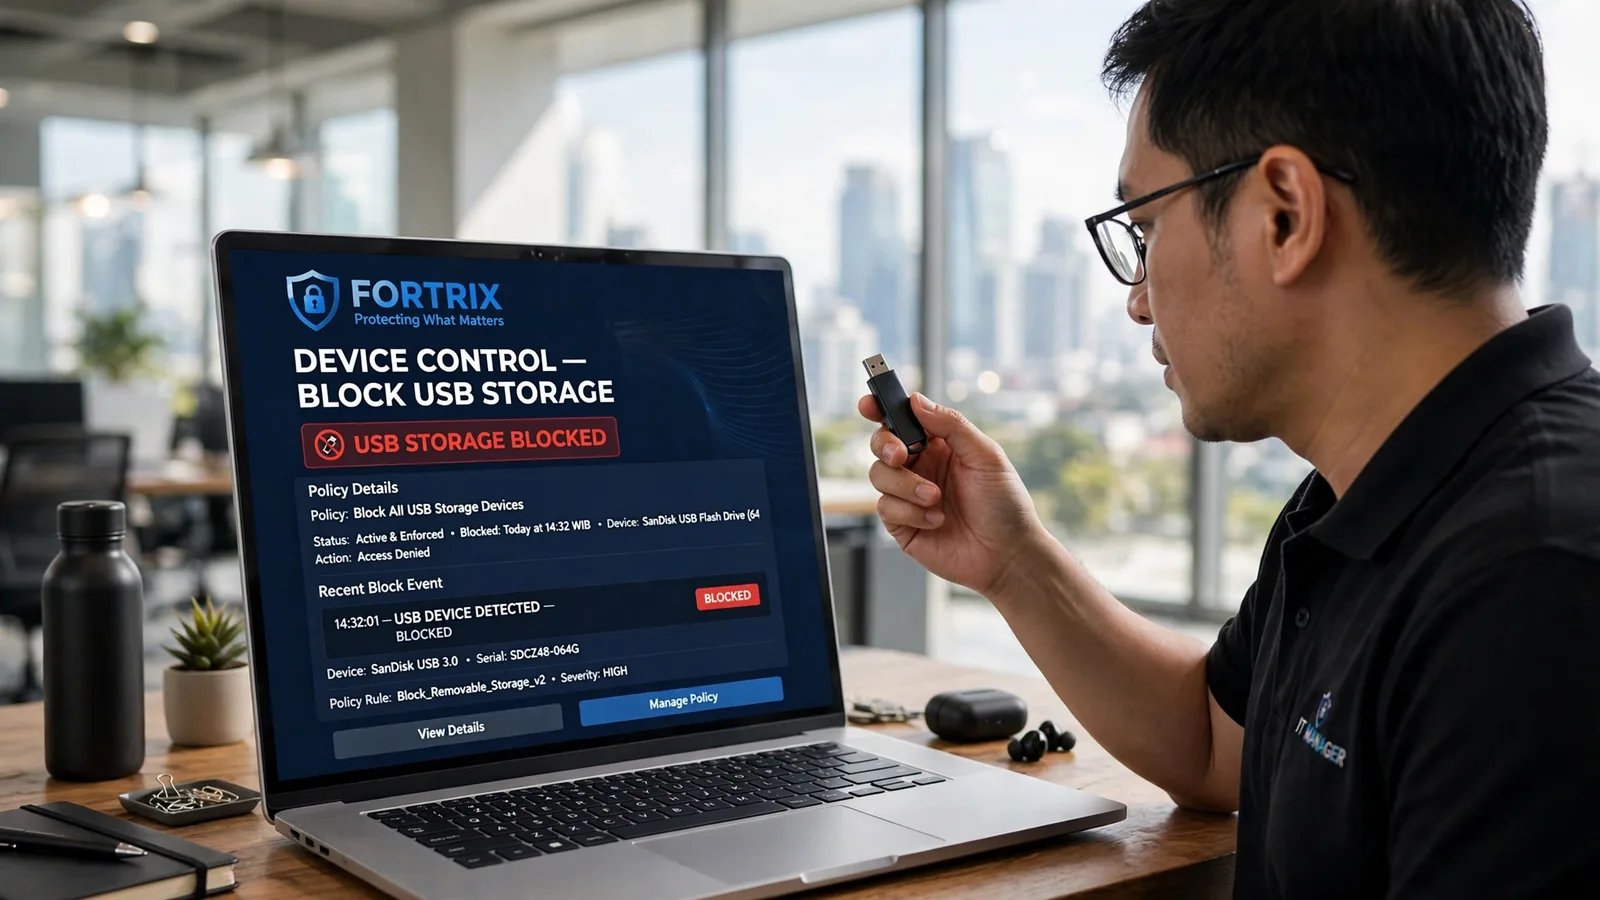
Kontrol granular per device — block USB, block external HDD, alert only, atau read-only. Override kebijakan global per endpoint sesuai kebutuhan tim Anda.
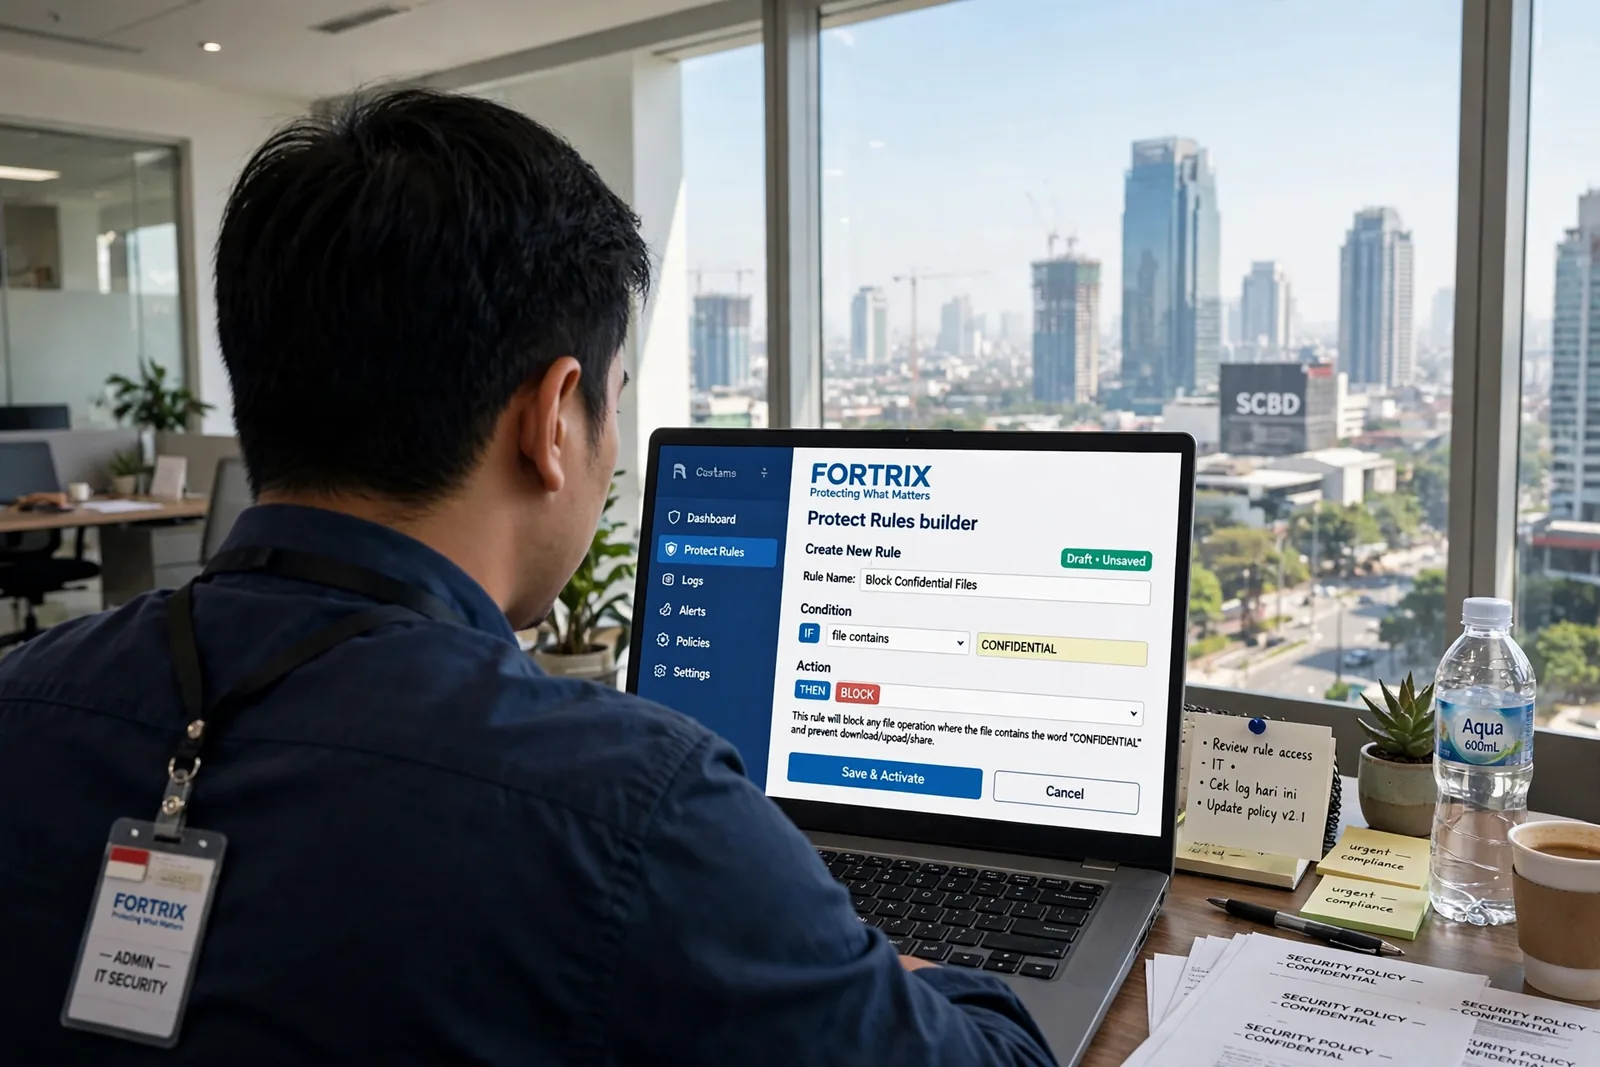
Bangun aturan “jika-maka” lewat builder visual — mis. IF CONFIDENTIAL THEN BLOCK. 69 protect rules siap pakai: ransomware, clipboard flood, browser upload, dan lainnya.
Lisensi tahunan per endpoint. Lindungi seluruh laptop dan PC perusahaan Anda.
1 perangkat (Windows/macOS) · tanpa dashboard · akses dengan kode 6 karakter
Untuk rumah sakit, instansi pemerintah, sekolah & kampus, BUMN, perbankan, dan perusahaan besar. Lisensi mulai puluhan hingga ribuan endpoint, dengan pendampingan langsung tim kami.
Dibalas tim kami pada jam kerja · bisa diteruskan ke tim enterprise untuk penawaran resmi.
Lebih dari 10 endpoint? Hubungi kami di [email protected] untuk penawaran khusus enterprise.
Beli Fortrix melalui distributor resmi kami.
Ingin menjadi distributor? Hubungi kami di [email protected]
Tidak pernah. Fortrix hanya mengukur volume data yang dibaca (berapa MB), bukan isinya. Kami tidak mengumpulkan isi file, keystroke, screenshot, atau isi clipboard. Privasi data perusahaan Anda tetap terjaga.
Tidak. Agent Fortrix sangat ringan (6MB, <1% CPU, ~20MB RAM). Berjalan sebagai background service tanpa mengganggu pekerjaan karyawan.
Kurang dari 5 menit. Agent Fortrix adalah executable tunggal. Download, jalankan dengan enroll key, selesai. Tidak perlu server tambahan. Tidak perlu tim IT khusus. Bisa dilakukan bertahap endpoint demi endpoint.
Terserah Anda. Fortrix menyediakan cloud dashboard (hosted) untuk kemudahan. Namun untuk perusahaan yang membutuhkan data tetap di infrastruktur sendiri, tersedia opsi on-premise deployment — server di data center Anda, tidak ada data yang keluar.
Ya. Agent Fortrix tersedia untuk Windows (10/11/Server) dan macOS (14+). Pilih sistem operasi saat pembelian lisensi.
Isi form di bawah. Anda akan menerima daftar harga Fortrix via email. Untuk pembelian, hubungi kami di [email protected]. License akan dikirim ke email Anda dalam 1x24 jam setelah pembayaran.
Satu insiden bisa merugikan Anda pribadi maupun bisnis yang dibangun puluhan tahun. Jangan tunggu sampai terjadi.
Atau isi form di bawah — kami kirim daftar harga & informasi ke email Anda.