
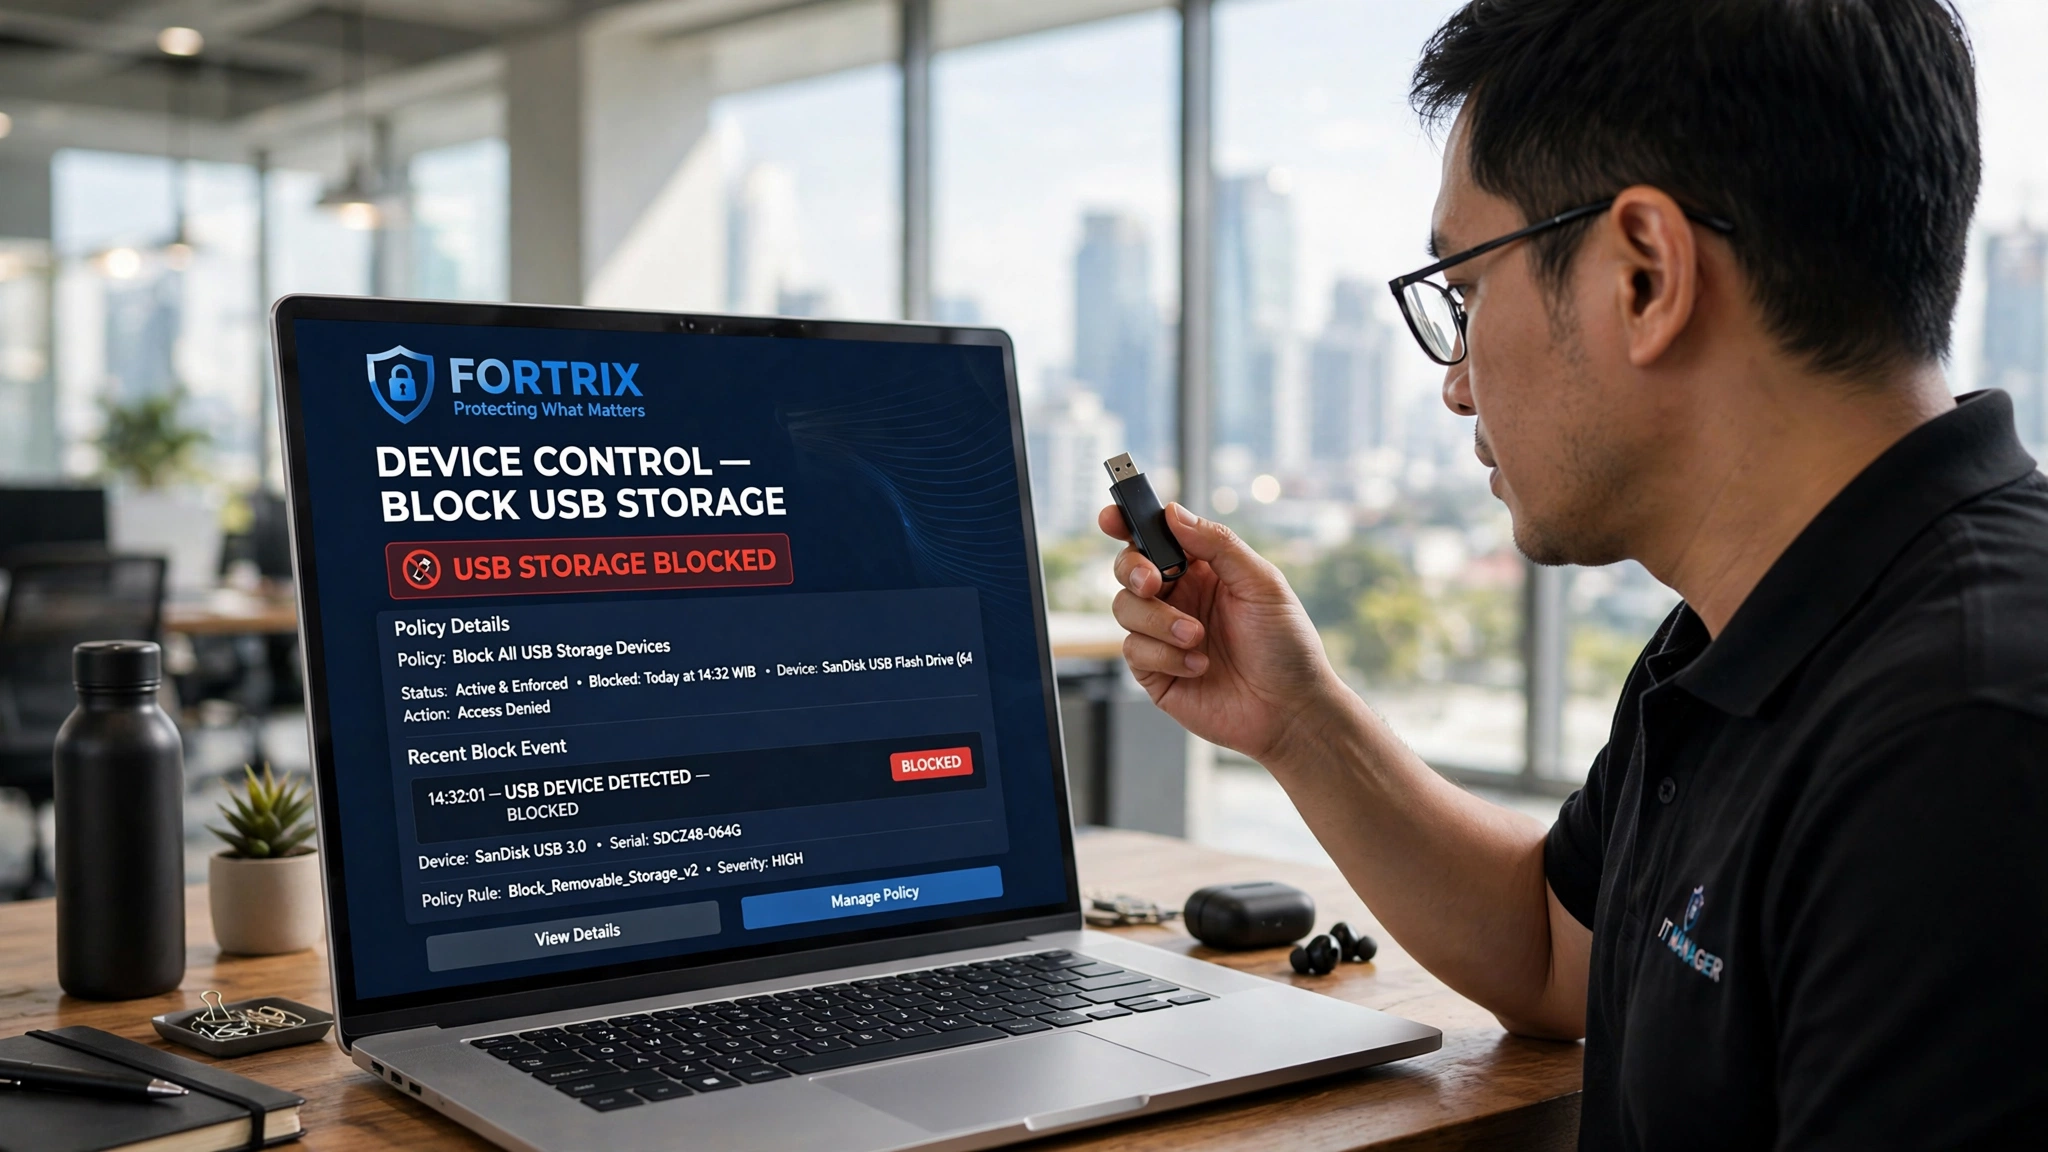
Kehilangan sebuah flashdisk jarang terdengar seperti insiden keamanan besar. Padahal perangkat mungil yang tertinggal di kursi taksi atau jatuh di ruang publik dapat membawa dokumen yang seharusnya sama sekali tidak berpindah tempat. Tidak ada peretas, tidak ada malware — hanya sebuah benda yang berada di tangan yang salah.
Ringkasan Cepat
- Kehilangan perangkat fisik adalah kebocoran tanpa serangan digital.
- Isi flashdisk bisa dibaca siapa pun yang menemukannya.
- Tanpa pencatatan, perusahaan tidak tahu data apa yang hilang.
- Enkripsi dan kontrol perangkat membatasi dampaknya.
Kerugian yang Tidak Melibatkan Hacker
Ketika membahas kebocoran data, perhatian biasanya tertuju pada serangan siber. Namun banyak insiden nyata justru bermula dari hal yang jauh lebih sederhana: sebuah perangkat fisik yang hilang. Tidak ada eksploitasi, tidak ada peretas — hanya media penyimpanan yang berpindah ke tempat yang tidak seharusnya.
Karena tidak melibatkan teknologi yang rumit, jenis insiden ini sering dianggap sepele. Padahal dampaknya bagi data perusahaan bisa sama seriusnya.
Apa Isi Flashdisk Kerja pada Umumnya
Dalam pemakaian sehari-hari, flashdisk kerja cenderung menumpuk berkas dari waktu ke waktu. Di dalamnya bisa terdapat dokumen penawaran, ekspor data pelanggan, berkas proyek, hingga cadangan presentasi penting. Semuanya terkumpul bukan karena niat jahat, melainkan karena kebiasaan praktis memindahkan berkas.
Ketika perangkat itu hilang, seluruh isinya hilang bersamanya — tanpa daftar isi yang bisa ditelusuri kembali.
Mengapa Perangkat Berpindah Banyak Tangan
Sebuah media penyimpanan jarang tinggal di satu tempat. Ia dibawa dalam perjalanan pulang, dipinjamkan ke rekan kerja, dititipkan ke tempat servis, atau sekadar terselip di tas yang berpindah. Setiap perpindahan menambah peluang perangkat tercecer atau tertukar.
Semakin banyak tangan yang menyentuh perangkat, semakin sulit pula melacak keberadaannya ketika akhirnya dinyatakan hilang.
Kesulitan Menghitung Dampak
Pertanyaan pertama saat perangkat hilang biasanya: apa saja isinya? Jika tidak ada catatan, jawabannya hanya berupa perkiraan. Perusahaan tidak tahu apakah yang hilang hanya draf, atau justru daftar pelanggan dan dokumen keuangan.
Tanpa mampu memastikan cakupan, penilaian risiko berhenti menjadi tebakan. Tim keamanan tidak bisa menentukan apakah insiden perlu dilaporkan, atau sejauh mana pihak terkait harus diberi tahu.
Enkripsi Menolong, tetapi Tidak Menyeluruh
Enkripsi adalah pertahanan penting: berkas terenkripsi jauh lebih sulit dibaca bila perangkat jatuh ke tangan asing. Namun enkripsi tidak menyelesaikan seluruh persoalan.
Jika perangkat menyimpan salinan terbuka sebelum dienkripsi, atau kata sandinya lemah, perlindungannya berkurang. Enkripsi juga tidak membantu perusahaan mengetahui data apa yang sebenarnya berada di dalam perangkat saat hilang. Untuk itu, dibutuhkan pencatatan sejak awal.
Mengelola Risiko Sebelum Perangkat Hilang
Langkah paling efektif diambil sebelum kehilangan terjadi. Beberapa di antaranya:
- Batasi media terdaftar — izinkan hanya perangkat resmi yang tercatat.
- Wajibkan enkripsi untuk setiap media yang membawa data kerja.
- Larang penyimpanan asing yang tidak terverifikasi.
- Catat perpindahan data agar isi perangkat dapat diketahui jika hilang.
Dengan fondasi ini, kehilangan fisik tidak lagi otomatis berarti kebocoran yang tak terukur.
Ketika Harus Melapor dan Membuktikan
Saat perangkat hilang membawa data pribadi, organisasi perlu menilai dampaknya secara cepat dan jujur. Untuk itu, diperlukan catatan tentang apa yang tersimpan di perangkat tersebut, kapan terakhir digunakan, dan data siapa saja yang mungkin terdampak.
UU Perlindungan Data Pribadi No 27/2022 mewajibkan organisasi menjelaskan penanganan insiden yang menyangkut data pribadi. Tanpa jejak yang terekam, laporan kepada pihak terkait hanya bersandar pada dugaan — dan itu justru memperbesar risiko hukum.
Simulasi Menghadapi Perangkat yang Hilang
Kesiapan tidak diukur dari panjangnya prosedur, melainkan dari kelancaran tim menjalankannya ketika perangkat benar-benar hilang. Simulasi berkala mengubah dokumen di atas kertas menjadi kebiasaan.
Skenario latihan sebaiknya sederhana namun realistis. Misalnya, sebuah media berisi ekspor data pelanggan dinyatakan hilang di luar kantor pada akhir pekan. Dari titik itu, tim menjalani urutan yang sama dengan kejadian sesungguhnya:
- Menetapkan siapa yang memimpin penanganan dan siapa yang menjadi penghubung.
- Menyusun kronologi singkat: kapan perangkat terakhir dipakai dan oleh siapa.
- Menelusuri catatan untuk memperkirakan isi media yang hilang.
- Menilai apakah data pribadi turut terbawa dan menentukan kewajiban pelaporan.
- Menyepakati perbaikan sebelum latihan ditutup.
Latihan semacam ini memunculkan celah yang jarang terlihat di atas kertas: nomor kontak yang usang, wewenang yang tumpang tindih, atau rekaman yang ternyata tidak diaktifkan pada perangkat tertentu. Temuan seperti ini jauh lebih murah diperbaiki saat latihan ketimbang saat insiden nyata.
Sisi lain yang sering luput adalah komunikasi ke pihak luar. Ketika insiden nyata terjadi, organisasi harus mampu menjelaskan situasinya kepada pihak yang terdampak. Melatih penyusunan pesan yang singkat dan jelas, jauh sebelum diperlukan, menghindari kepanikan sekaligus mencegah pernyataan yang saling bertentangan di saat mendesak.
Agar bermanfaat, hasil setiap simulasi perlu dicatat dan ditindaklanjuti. Tanpa itu, latihan hanya menjadi rutinitas tanpa perbaikan. Sebaliknya, jika setiap putaran menutup satu celah nyata, kesiapan organisasi tumbuh secara terukur dari waktu ke waktu.
Simulasi juga melatih pengambilan keputusan di tengah ketidakpastian. Dalam latihan, tim akan menghadapi pertanyaan yang tak selalu punya jawaban pasti: apakah insiden perlu diumumkan, sejauh mana pihak ketiga dilibatkan, dan siapa yang berwenang menyetujui langkah tertentu. Menghadapi pertanyaan seperti ini saat latihan membuat keputusan pada kejadian nyata jauh lebih tenang.
Agar hasilnya terukur, tetapkan indikator sederhana untuk tiap latihan, misalnya waktu yang dibutuhkan sejak laporan diterima hingga kronologi tersusun, atau persentase langkah yang berhasil dijalankan tanpa hambatan. Indikator ini memperlihatkan kemajuan antar-putaran sekaligus menandai bagian mana yang masih rentan.
Frekuensi latihan tidak perlu terlalu sering. Dua kali setahun dengan skenario berbeda biasanya memadai untuk menjaga kesiapan tetap terasah, terutama ketika ada perubahan pada perangkat, kebijakan, atau peran di dalam tim. Yang menentukan bukan banyaknya latihan, melainkan tindak lanjut atas temuan dari setiap putaran.
Menopang Penanganan Saat Perangkat Raib
Ketika sebuah media dinyatakan hilang, pertanyaan pertama selalu soal isinya. Fortrix membantu perusahaan menyusun jawaban itu dari rekaman perangkat dan berkas yang terekam sebelumnya.
- USB / Device Control — mendaftar media yang sah dan menolak perangkat asing sebelum data sempat disalin ke sana.
- Digital History Forensics — menyimpulkan kembali berkas apa saja yang pernah singgah di sebuah media beserta urutan waktunya.
- Incident Report PDF & Audit-Ready Log — merangkum temuan perangkat ke dalam laporan siap dibaca saat evaluasi insiden maupun pemeriksaan.
Ingin mengetahui data apa saja yang sesungguhnya melintas lewat media di lingkungan kerja? Menguji Fortrix pada beberapa endpoint kerap menjadi langkah awal yang masuk akal.
Pertanyaan yang Sering Diajukan
Kalau flashdisk sudah dienkripsi, apakah masih berbahaya bila hilang?
Mengapa pencatatan penting saat perangkat hilang?
Apa langkah paling efektif mencegah kebocoran akibat perangkat hilang?
Sumber & Referensi
Ingin melihat langsung bagaimana ini bekerja?
Fortrix memantau pergerakan data di endpoint secara otomatis — tanpa mengganggu alur kerja tim Bos.
Coba DemoLihat Harga