
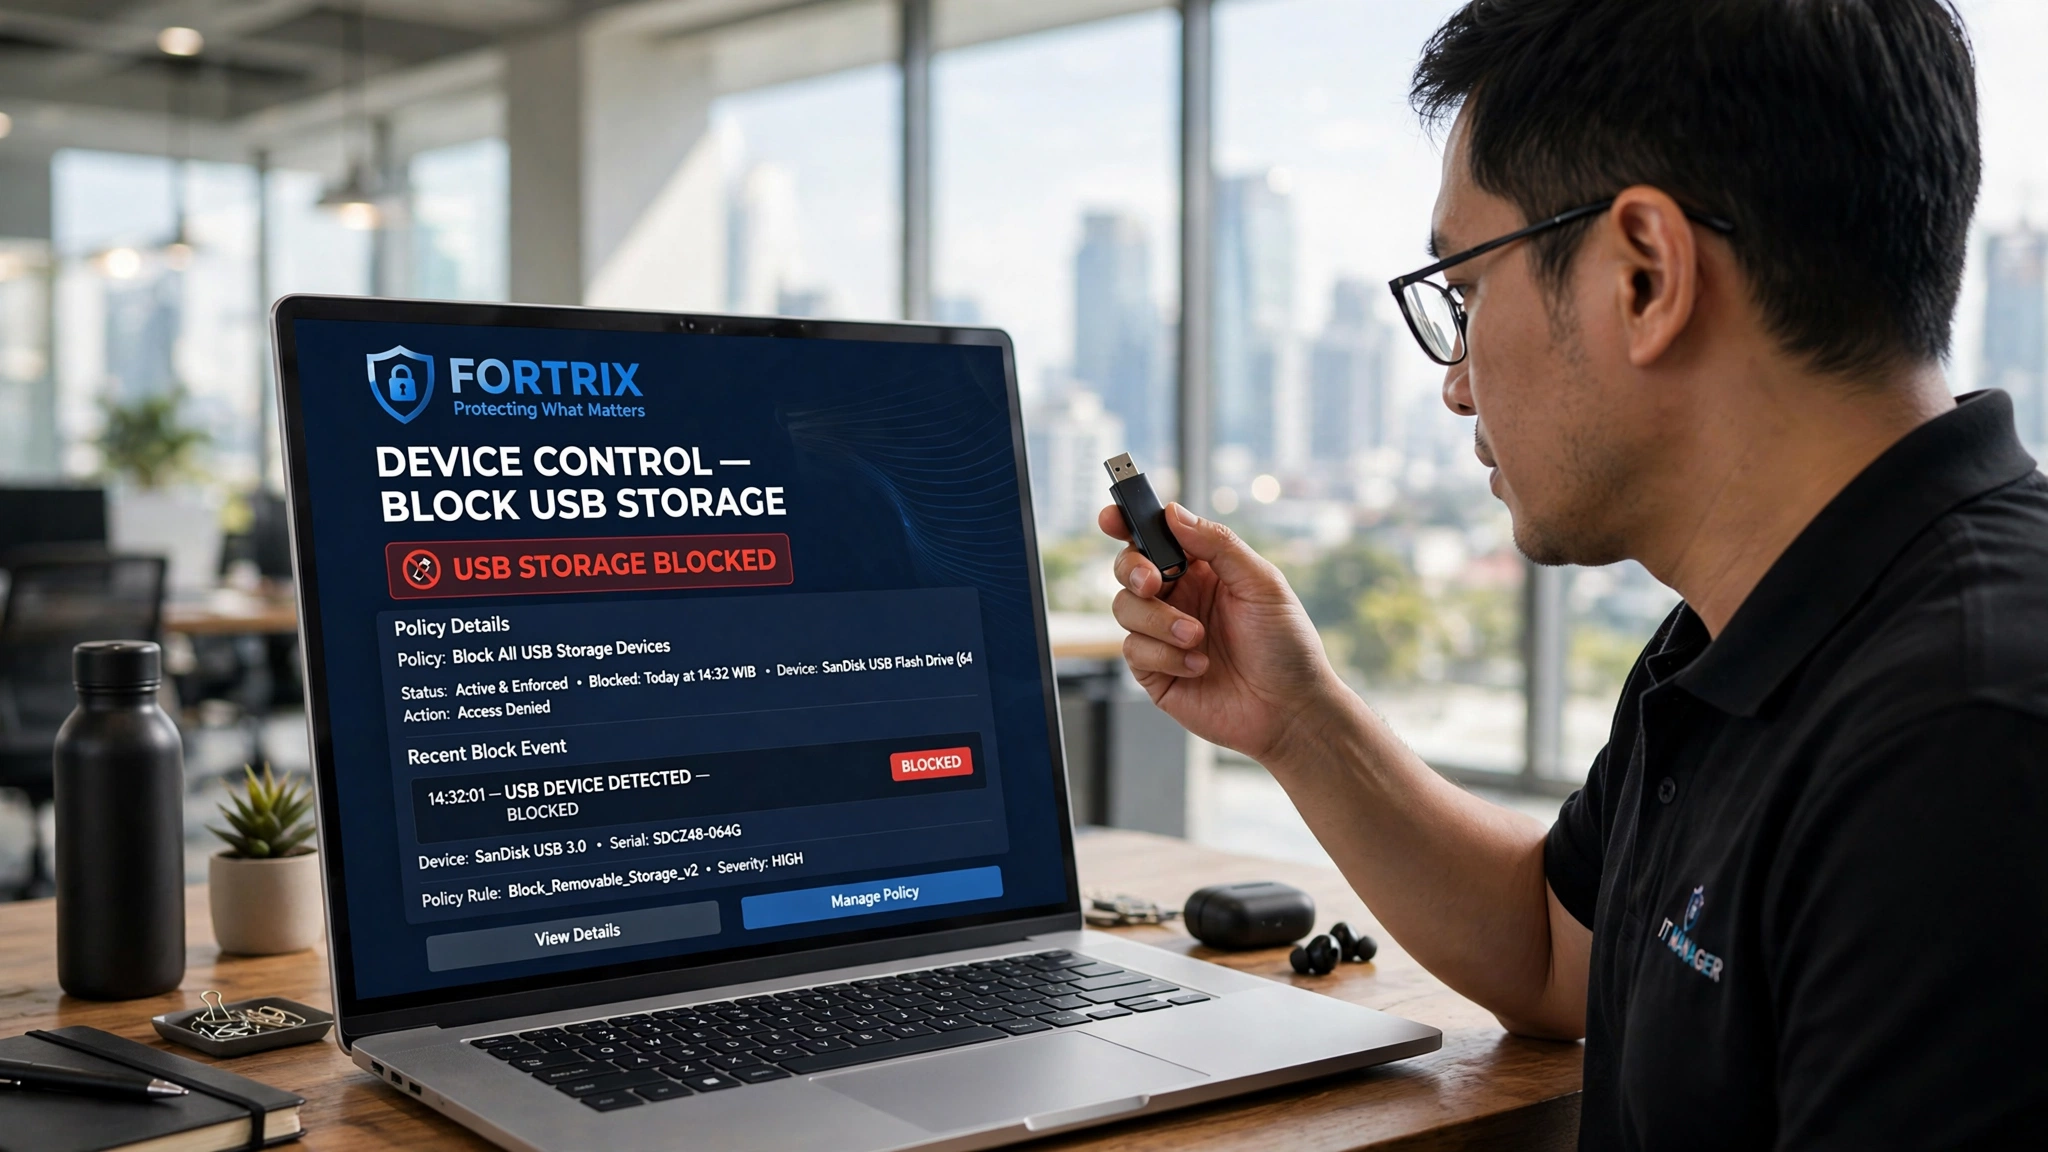
Sebuah flashdisk baru saja masuk ke port USB komputer kantor. Dalam beberapa detik, serangkaian proses berjalan otomatis tanpa perlu izin siapa pun: sistem mengenali perangkat, memasangnya sebagai drive, dan membuka akses ke seluruh isinya. Bagi karyawan ini rutinitas biasa; dari sudut keamanan, momen singkat itu mempertemukan dua risiko sekaligus.
Ringkasan Cepat
- Begitu dicolok, komputer mengenali dan memasang perangkat tanpa konfirmasi.
- Perangkat asing membawa berkas tak dikenal masuk, sekaligus membuka jalur data keluar.
- Sebagian besar organisasi tidak menyimpan catatan momen koneksi ini.
- Kontrol perangkat memutus rantai tersebut sebelum proses berjalan jauh.
Apa yang Terjadi pada Detik Pertama
Ketika sebuah perangkat dicolok, sistem operasi langsung mendeteksi koneksi, memuat pengemudi (driver) yang sesuai, dan memasangnya sebagai drive baru. Seluruh rangkaian ini berlangsung cepat dan umumnya tanpa konfirmasi dari pengguna.
Pada titik itu, komputer telah membuka akses penuh ke isi perangkat, baik untuk membaca maupun menulis. Yang tampak sebagai ikon baru di layar sebenarnya adalah pintu dua arah yang sudah terbuka lebar.
Dua Risiko yang Muncul Bersamaan
Dari satu koneksi, muncul dua persoalan berbeda:
- Masuk: berkas tak dikenal, termasuk program yang dapat dijalankan otomatis, menyusup ke lingkungan kerja.
- Keluar: dokumen dan data perusahaan dapat disalin ke perangkat yang kemudian meninggalkan gedung.
Karena keduanya berbagi satu jalur, menutup satu sisi saja tidak cukup. Kebijakan yang hanya mencegah masuk masih meninggalkan pintu terbuka bagi data keluar.
Mengapa Antivirus Tidak Selalu Menolong
Antivirus menyaring berkas berdasarkan tanda pengenal atau perilaku berbahaya. Namun penyalinan data yang sah — dokumen milik perusahaan sendiri — tidak menunjukkan ciri ancaman apa pun. Dari sudut pandang antivirus, tidak ada yang salah.
Demikian pula berkas asing yang belum dikenali mungkin lolos pada awalnya. Yang benar-benar dibutuhkan adalah kontrol yang menilai bukan sekadar bahaya berkas, melainkan siapa yang berhak memindahkan data ke perangkat mana.
Rantai Perpindahan yang Jarang Tercatat
Sebuah perangkat jarang berhenti di satu komputer. Ia berpindah dari mesin kantor ke laptop pribadi, ke komputer rumah, ke tempat servis, lalu kembali lagi. Di setiap perhentian, isi perangkat bisa berubah tanpa jejak.
Ketika akhirnya terjadi insiden, organisasi kesulitan merekonstruksi perjalanan tersebut karena tidak ada catatan koneksi. Tanpa data itu, penyelidikan hanya bisa bersandar pada dugaan.
Antara Aturan Tertulis dan Kenyataan di Lapangan
Banyak perusahaan sudah melarang penggunaan media pribadi. Namun aturan tanpa pengawasan teknis bergantung pada kepatuhan sukarela, dan kepatuhan itu retak saat tenggat mendesak. Ketika flashdisk terdekat ada di saku, larangan di atas kertas mudah diabaikan.
Perbedaan antara kebijakan dan pelaksanaan inilah yang menjadi celah nyata. Yang dibutuhkan bukan aturan tambahan, melainkan mekanisme yang berjalan otomatis di setiap endpoint.
Yang Perlu Disiapkan Perusahaan
Menghadapi rutinitas ini, beberapa hal mendasar perlu tersedia:
- Daftar perangkat yang sah dipakai di lingkungan kerja.
- Kontrol per perangkat — izin, hanya-baca, atau blokir sesuai kebutuhan.
- Pencatatan otomatis atas setiap koneksi dan perpindahan data.
- Prosedur respons ketika muncul perangkat asing atau aktivitas mencurigakan.
Dengan fondasi ini, momen singkat saat flashdisk dicolok tidak lagi menjadi peristiwa yang tak terawasi.
Menjawab Pertanyaan “Apa yang Terjadi”
Saat insiden terjadi, pertanyaan pihak manajemen biasanya sederhana: apa yang terjadi, kapan, dan seberapa besar dampaknya. Menjawabnya menuntut catatan yang rinci — perangkat, pengguna, waktu, dan volume data.
UU Perlindungan Data Pribadi No 27/2022 menuntut perusahaan mampu menunjukkan kontrol atas data pribadi, termasuk kemampuan merekam dan menjelaskan aktivitas tersebut. Karena itu dokumentasi bukan beban tambahan, melainkan bagian dari tanggung jawab.
Mengukur apakah kontrol perangkat benar-benar bekerja
Menerapkan kontrol perangkat bukan titik akhir. Tanpa pengukuran berkala, perusahaan hanya menukar satu asumsi dengan asumsi lain: dari sekadar berharap aman menjadi berharap aturannya berjalan. Beberapa angka sederhana cukup untuk menunjukkan apakah kontrol itu benar-benar bekerja atau hanya rapi di atas dokumen.
Langkah pertama adalah mencatat berapa kali perangkat asing mencoba terhubung dalam satu periode dan berapa di antaranya berhasil diblokir. Selisih angka itu memperlihatkan seberapa sering kebijakan diuji oleh kenyataan sehari-hari, sekaligus mengungkap apakah ada perangkat yang lolos tanpa izin resmi.
Langkah kedua, ukur jarak waktu antara momen koneksi dan munculnya catatan atau peringatan. Semakin pendek jeda itu, semakin cepat tim dapat bertindak. Langkah ketiga, periksa volume data yang berpindah melalui media yang diizinkan; lonjakan mendadak pada satu perangkat adalah pertanda yang perlu ditelusuri sebelum diabaikan.
Untuk memastikan mekanismenya benar-benar menangkap kejadian, adakan uji berkala dengan perangkat contoh pada mesin yang memang disiapkan untuk itu. Pengujian internal semacam ini menemukan celah konfigurasi lebih awal, sebelum pihak yang tidak berkepentingan menemukannya.
- Frekuensi percobaan koneksi perangkat tak dikenal per periode.
- Rasio antara yang diizinkan dan yang diblokir.
- Waktu deteksi dari koneksi hingga tercatat.
- Tren volume data yang keluar lewat media yang sah.
Terakhir, bawa hasil pengukuran ke meja pemilik kebijakan dan tinjau bersama, jangan hanya menyimpannya sebagai berkas. Kesalahan yang paling sering terjadi adalah berhenti pada angka jumlah blokir tanpa pernah menanyakan mengapa sebagian perangkat tetap diizinkan. Padahal justru daftar pengecualian itulah yang paling perlu dipertanggungjawabkan dengan alasan tertulis, dan paling sering menjadi sumber celah ketika bertambah dari waktu ke waktu.
Angka-angka ini tidak perlu rumit. Satu lembar ringkasan bulanan yang memuat empat metrik di atas sudah cukup memberi arah dan menjadi bahan percakapan ketika manajemen meminta bukti bahwa kebijakan perangkat benar-benar dijalankan.
Kebiasaan Aman yang Menekan Risiko Media Lepasan
Menutup seluruh port USB bukan satu-satunya jawaban, dan sering kali justru menghambat pekerjaan yang sah. Yang lebih tahan lama adalah kebiasaan aman yang melekat pada cara kerja sehari-hari, didukung kontrol otomatis yang berjalan di latar belakang.
Kebiasaan pertama, anggap setiap media yang belum dikenal berpotensi membawa berkas berbahaya. Media dari luar perusahaan sebaiknya melewati pemeriksaan sebelum dipakai, bukan langsung dibuka di mesin kerja.
Kedua, pisahkan media kerja dari media pribadi. Percampuran keduanya membuat perjalanan data sulit dilacak ketika insiden terjadi. Ketiga, jangan menyimpan berkas sensitif pada media lepasan lebih lama dari yang diperlukan; data paling rahasia sebaiknya tidak pernah singgah di sana.
Kebiasaan ini tidak menggantikan kontrol teknis, tetapi membuatnya bekerja lebih ringan. Ketika karyawan sudah terbiasa berhati-hati, lapisan otomatis cukup menangani pengecualian alih-alih setiap koneksi.
Peran Fortrix pada Momen Koneksi Perangkat
Fortrix menempatkan pengawasan pada saat perangkat mencoba terhubung, mengubah momen yang biasanya berlalu tanpa jejak menjadi peristiwa yang bisa diperiksa.
- USB / Device Control — menetapkan mode penuh, baca-saja, atau blokir untuk tiap kelas perangkat sesuai kebijakan.
- Incident Report & Audit-Ready Log — merangkum setiap kejadian koneksi menjadi bukti yang siap dipakai saat audit maupun investigasi internal.
- Digital History Forensics — merekam riwayat pemasangan perangkat beserta pengguna dan waktunya untuk keperluan penelusuran.
Untuk memastikan tiap colokan tercatat, menguji Fortrix pada sejumlah mesin terpilih adalah langkah paling ringkas.
Pertanyaan yang Sering Diajukan
Apakah flashdisk masih berbahaya bila sudah dipindai antivirus?
Apakah sistem operasi otomatis memberi peringatan saat perangkat dicolok?
Apa yang paling penting dicatat dari setiap koneksi perangkat?
Sumber & Referensi
Ingin melihat langsung bagaimana ini bekerja?
Fortrix memantau pergerakan data di endpoint secara otomatis — tanpa mengganggu alur kerja tim Bos.
Coba DemoLihat Harga