
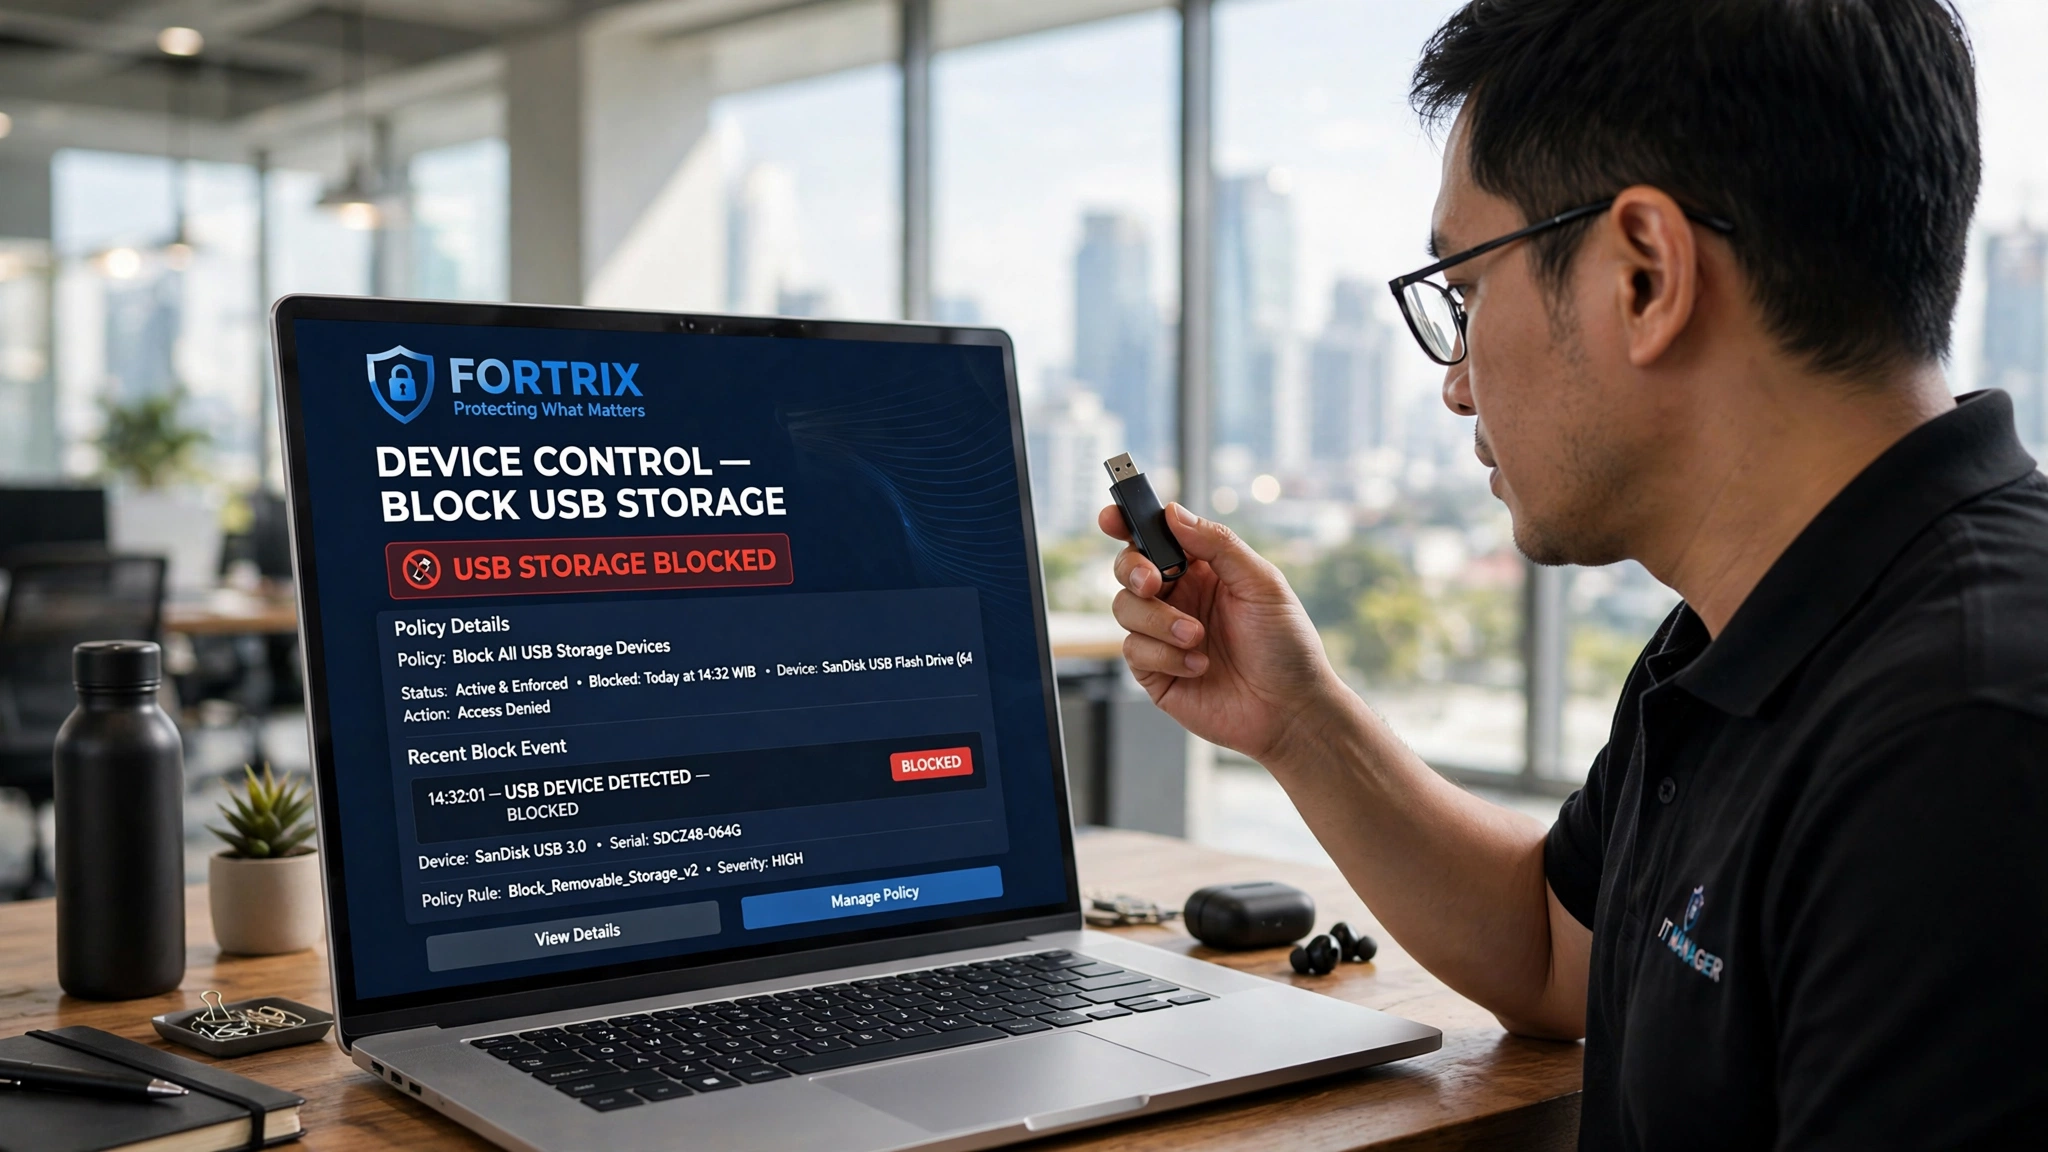
Mengendalikan perangkat yang terhubung ke endpoint terdengar seperti pekerjaan teknis yang rumit. Sebenarnya, intinya berpijak pada beberapa langkah berurutan yang cukup logis: mengenali apa yang terpasang, mengelompokkannya, menetapkan izin, lalu memantau dan mencatat. Artikel ini menguraikan langkah-langkah itu secara praktis.
Ringkasan Cepat
- Langkah pertama adalah inventaris: mustahil mengontrol perangkat yang tidak diketahui.
- Perangkat dikelompokkan berdasarkan fungsi, lalu diberi tingkat izin yang sesuai.
- Kebijakan harus diterjemahkan menjadi aturan teknis agar konsisten, bukan sekadar imbauan.
- Pemantauan dan pencatatan menutup siklus: mencegah, mendeteksi, dan membuktikan.
Langkah Pertama: Kenali Apa yang Terpasang
Kontrol dimulai dari pengetahuan. Tanpa inventaris, perusahaan hanya menebak perangkat apa yang biasa dipakai. Langkah awal yang praktis adalah merekam jenis perangkat yang muncul di endpoint — media penyimpanan, printer, webcam, adaptor jaringan, dan seterusnya — beserta siapa yang memakainya.
Inventaris ini tidak perlu sempurna sejak awal. Yang penting adalah gambaran nyata tentang perangkat yang benar-benar hadir, bukan daftar teoretis yang disusun dari asumsi.
Dari inventaris itu, perusahaan mulai melihat pola: divisi mana yang paling sering memakai perangkat tertentu, dan untuk keperluan apa. Informasi ini menjadi bahan pertimbangan yang jauh lebih berguna daripada aturan yang berlaku sama rata untuk semua orang.
Mengelompokkan Perangkat Berdasarkan Fungsi
Setelah terdata, perangkat dikelompokkan agar kebijakan tidak perlu dibuat satu per satu. Pengelompokan umumnya mengikuti fungsi:
- Penyimpanan — flashdisk, kartu memori, dan hard disk eksternal.
- Cetak dan pindai — printer serta scanner.
- Antarmuka manusia — keyboard, mouse, dan perangkat sejenis.
- Multimedia — kamera dan mikrofon.
- Jaringan — adaptor nirkabel dan kartu jaringan.
Dengan kelompok yang jelas, diskusi berubah dari “boleh atau tidak” menjadi “untuk kelompok ini, izinnya apa” — jauh lebih cepat dan konsisten.
Menetapkan Tingkat Izin
Tidak semua perangkat perlu perlakuan sama. Umumnya ada tiga tingkat: allow untuk perangkat yang memang dibutuhkan, read-only untuk perangkat yang boleh dipakai mengambil berkas namun tidak menyalin keluar, dan block untuk sisanya.
Pendekatan bertingkat ini menjaga produktivitas. Staf lapangan yang perlu memindahkan foto kerja ke laptop tetap bisa bekerja, sementara data keuangan tidak bisa disalin ke media pribadi. Yang penting, setiap tingkat izin ditetapkan berdasarkan kebutuhan nyata, bukan kebiasaan.
Menerjemahkan Kebijakan Menjadi Aturan Teknis
Kebijakan yang hanya tertulis di dokumen mudah dilupakan. Agar konsisten, ia perlu diubah menjadi aturan yang dijalankan mesin: jika perangkat bertipe penyimpanan massal dan bukan milik perusahaan, maka batasi ke baca-saja; jika perangkat tidak dikenal, maka blokir dan kirim peringatan.
Aturan semacam ini tidak perlu rumit. Justru aturan yang sederhana dan dapat diprediksi lebih mudah diterima karyawan dan lebih mudah dipertahankan dari waktu ke waktu.
Memantau dan Merespons
Kontrol tanpa pemantauan cepat kehilangan gigi. Peringatan otomatis ketika perangkat tidak wajar terpasang memungkinkan tim merespons sebelum masalah membesar. Respons yang cepat dapat berupa menutup akses perangkat tersebut, menghentikan proses terkait, atau mengisolasi endpoint yang terpengaruh.
Semakin cepat tindakan diambil, semakin kecil dampaknya. Karena itu, peringatan sebaiknya dikirim ke saluran yang benar-benar dipantau, bukan ke kotak surel yang jarang dibuka.
Mencatat untuk Kebutuhan Audit
Setiap pemasangan, penyalinan, dan perubahan status sebaiknya meninggalkan jejak. Catatan ini bukan sekadar arsip — ia menjadi bukti ketika perusahaan diminta menjelaskan pengendaliannya kepada auditor atau pihak berwenang.
Jejak yang baik memuat informasi yang berguna untuk investigasi: perangkat apa, proses apa, kapan, dan berapa banyak data yang berpindah. Dengan begitu, pertanyaan sulit saat insiden dapat dijawab dengan data, bukan dugaan.
Catatan yang tersimpan rapi juga memudahkan penyusunan laporan berkala. Tim tidak perlu mengumpulkan bukti dari nol setiap kali ada permintaan; jejak yang sudah ada tinggal diolah menjadi ringkasan yang dapat dibaca manajemen.
Contoh Alur Sederhana
Sebagai gambaran, alur berikut sering dipakai: inventaris perangkat dilakukan satu kali, kelompok dan izin ditetapkan, aturan diaktifkan, peringatan dikirim ke tim IT, dan laporan berkala ditinjau. Alur ini berulang sebagai siklus — apa yang ditemukan pada tinjauan menjadi penyempurnaan aturan berikutnya.
Karena sifatnya berulang, hasil awal tidak harus sempurna. Yang penting adalah siklusnya berjalan dan setiap putaran meninggalkan catatan yang lebih baik daripada sebelumnya.
UU Perlindungan Data Pribadi No 27/2022 memperkuat pentingnya siklus ini, karena perusahaan dituntut mampu menunjukkan kontrol yang nyata, bukan hanya menyatakannya.
Menguji Kebijakan pada Skala Kecil Lebih Dahulu
Mengaktifkan kontrol perangkat secara serentak untuk seluruh perusahaan berisiko menimbulkan gangguan yang tidak perlu. Cara yang lebih tenang adalah memulainya sebagai uji terbatas pada satu atau dua kelompok kerja, lalu memperluas berdasarkan hasil nyata.
Beberapa hal yang sebaiknya diverifikasi selama uji berlangsung:
- Apakah perangkat yang sah dan rutin dipakai tetap berjalan tanpa hambatan?
- Seberapa sering peringatan muncul, dan berapa yang ternyata bukan masalah?
- Apakah proses pengajuan pengecualian mudah dipahami dan tidak memakan waktu lama?
- Apakah pesan yang muncul di layar pengguna cukup menjelaskan alasan pembatasan?
Tahap ini juga menguji sisi manusia, bukan hanya mesin. Karyawan perlu tahu mengapa kebijakan diterapkan dan bagaimana cara meminta izin bila pekerjaannya memang membutuhkan perangkat tertentu. Komunikasi yang jelas di awal menekan jumlah pelanggaran diam-diam dan keluhan di kemudian hari.
Setelah pola hambatan terpetakan dan aturan disetel, perluasan ke kelompok lain berjalan jauh lebih mulus. Pendekatan bertahap ini mengubah peluncuran kebijakan dari kejutan menjadi proses yang terukur.
Agar uji berjalan lancar, tetapkan lebih dahulu indikator keberhasilan yang sederhana, misalnya tidak ada gangguan pada perangkat yang sah dan jumlah pengecualian yang wajar. Bila indikator ini terpenuhi, perluasan dapat dilakukan dengan percaya diri. Sebaliknya, bila gangguan terus muncul, lebih baik menunda perluasan dan memperbaiki aturan terlebih dahulu.
Dokumentasikan setiap penyesuaian selama uji. Catatan ini menjadi rujukan saat kebijakan diperluas, sekaligus bahan penjelasan bila ada pertanyaan dari kelompok kerja berikutnya.
Perangkat yang Membantu Menjalankan Alur Ini
Melalui Fortrix, langkah inventaris, penegakan aturan, dan pencatatan berada dalam satu alur kerja, sehingga kebijakan tidak berhenti di atas kertas.
- USB/Device Control — menerapkan izin bertingkat pada tiap kategori perangkat, sehingga media pribadi tidak dapat menyalin data keluar.
- Protect Rules — menerjemahkan kebijakan menjadi aturan if-then dengan template siap pakai, mengurangi penyusunan manual.
- Audit-Ready Log & Incident Report PDF — menyimpan catatan pemasangan dan perpindahan, lalu merangkumnya menjadi laporan yang siap diaudit.
Untuk memastikan alur ini cocok dengan lingkungan kerja Anda, Fortrix dapat dicoba lebih dahulu pada sejumlah endpoint.
Pertanyaan yang Sering Diajukan
Apakah perlu inventaris lengkap sebelum mulai mengontrol?
Apa bedanya mode baca-saja dengan pemblokiran?
Mengapa pemantauan harus berjalan terus-menerus?
Sumber & Referensi
Ingin melihat langsung bagaimana ini bekerja?
Fortrix memantau pergerakan data di endpoint secara otomatis — tanpa mengganggu alur kerja tim Bos.
Coba DemoLihat Harga