
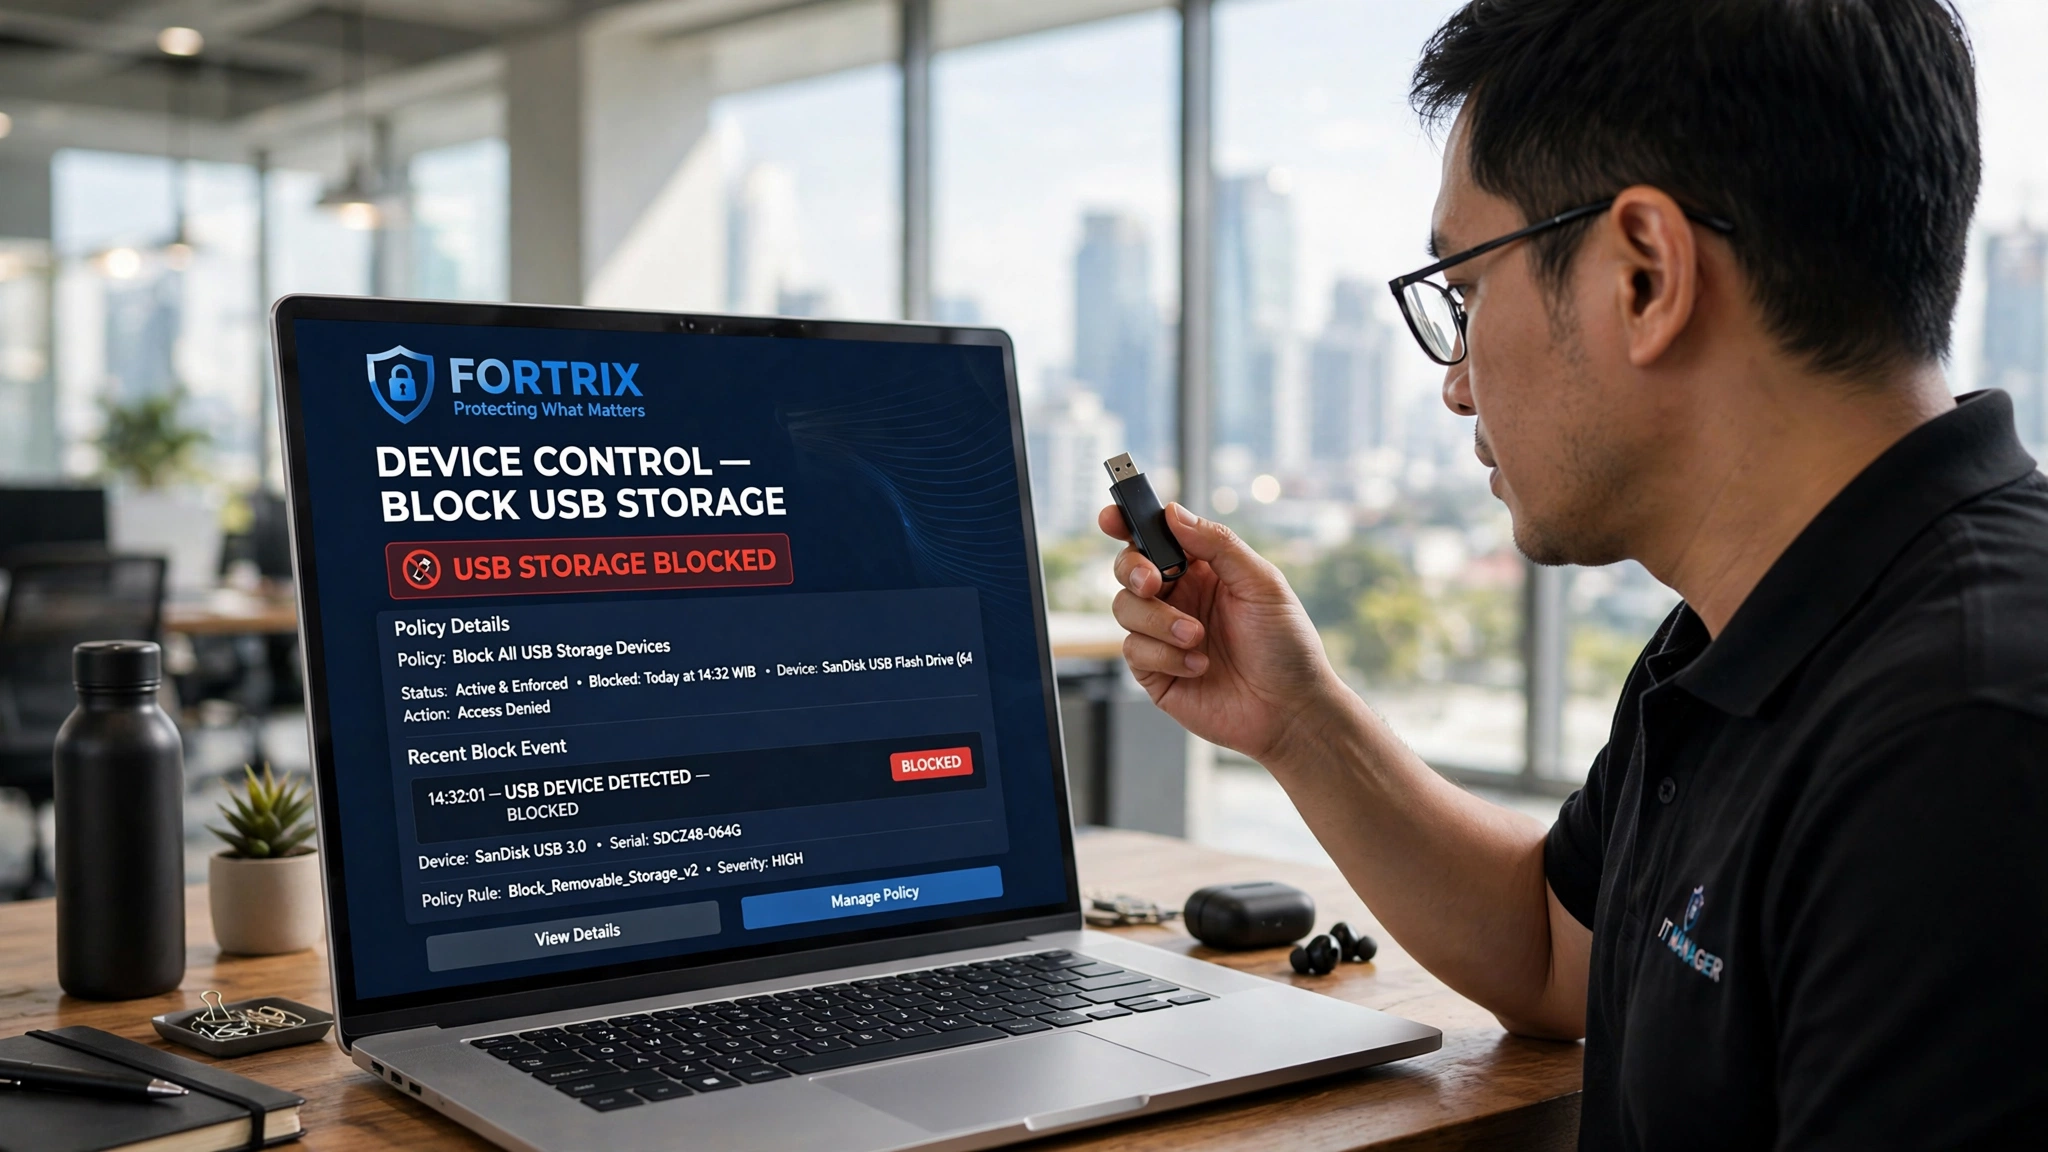
Sebuah ekspor basis data pelanggan berformat CSV sering hanya berukuran beberapa puluh megabyte. Pada perangkat USB modern, berkas sebesar itu berpindah dalam hitungan detik — lebih cepat daripada waktu yang dibutuhkan seseorang untuk menyadari ada aktivitas mencurigakan di layar. Di sinilah letak persoalannya: kecepatan membuat pengawasan manual nyaris mustahil.
Ringkasan Cepat
- Ekspor data pelanggan umumnya ringan dan berpindah dalam hitungan detik.
- Kecepatan membuat pengawasan manual tidak efektif.
- Yang menentukan bukan durasi, melainkan deteksi pada saat kejadian.
- Kontrol perangkat harus bertindak sebelum salinan selesai.
Berapa Berat Sebenarnya Data Pelanggan
Stereotip kebocoran data menggambarkan basis data raksasa yang butuh waktu lama untuk dipindahkan. Kenyataannya, yang paling sering berpindah justru berkas ekspor ringan: daftar pelanggan, riwayat transaksi, atau daftar harga dalam format CSV dan spreadsheet.
Berkas seperti ini umumnya hanya berukuran beberapa hingga puluhan megabyte — cukup kecil untuk dipindahkan tanpa menimbulkan kecurigaan, namun sudah memuat informasi yang bernilai.
Hitungan Detik di Media Modern
Kecepatan transfer USB modern membuat ukuran kecil itu selesai hampir seketika. Antarmuka modern dirancang berjalan pada ratusan megabyte per detik, sehingga berkas berukuran puluhan megabyte selesai dalam hitungan detik saja.
Dari sudut pandang orang yang sedang mengerjakan hal lain, jendela untuk bereaksi sangat sempit — sering lebih pendek daripada waktu membuka dan membaca sebuah notifikasi.
Mengapa Manusia Tak Bisa Menandingi Kecepatan Itu
Penyalinan berkas dari drive tidak memunculkan tanda visual yang mencolok. Tidak ada animasi dramatis, tidak ada peringatan. Rekan kerja yang duduk di sebelah pun bisa melewatkannya begitu saja.
Mengandalkan pengamatan manusia untuk menangkap proses yang berlangsung beberapa detik adalah asumsi yang tidak realistis, terutama di ruang kerja yang sibuk.
Yang Terjadi Setelah Salinan Selesai
Sekali salinan selesai, data berada di luar kendali. Berkas yang sudah ada di perangkat pribadi tidak bisa ditarik kembali; ia bisa diperbanyak, dikirim, atau disimpan bertahun-tahun tanpa diketahui.
Inilah alasan mengapa tindakan setelah kejadian — seperti mencabut izin akses atau menonaktifkan akun — hanya mencegah kerugian berikutnya. Peristiwa yang sudah berlangsung tidak dapat dibatalkan.
Pola Teknis yang Masih Bisa Dikenali
Meski singkat, penyalinan tetap meninggalkan jejak di level sistem. Beberapa pola yang dapat dikenali:
- Pembacaan satu berkas besar secara berurutan dari disk.
- Lonjakan pembacaan data yang tidak wajar dalam waktu singkat.
- Proses menulis ke perangkat yang baru saja terhubung.
- Kemunculan media penyimpanan yang belum pernah terdaftar.
Jejak ini muncul pada saat kejadian, bukan setelahnya — dan itulah yang memberi peluang untuk bertindak.
Membalik Logika: Batasi Sebelum, Bukan Sesudah
Karena kecepatan tidak bisa dilawan, pencegahan harus dilakukan lebih awal. Logikanya sederhana: jika menyalin hanya butuh beberapa detik, satu-satunya cara mencegahnya adalah memastikan proses itu tidak pernah diizinkan sejak awal.
Membatasi hak tulis ke perangkat tak tepercaya membuat salinan tidak pernah terwujud, bukan sekadar terdeteksi setelah selesai. Pencegahan bergeser dari bereaksi menjadi membatasi.
Jejak yang Menyelamatkan Investigasi
Meski pencegahan gagal, catatan tetap berharga. Untuk memastikan data apa yang berpindah dan seberapa luas dampaknya, perusahaan membutuhkan jejak berkas, waktu, dan volume.
UU Perlindungan Data Pribadi No 27/2022 menuntut kemampuan menjelaskan penanganan insiden. Tanpa jejak aktivitas, laporan hanya bisa menduga — dan itu tidak cukup ketika data pribadi pelanggan sudah berada di luar.
Cara Menetapkan Ambang Peringatan yang Masuk Akal
Bila pencegahan mengandalkan deteksi lonjakan pembacaan, pertanyaan praktisnya adalah seberapa besar lonjakan yang layak dianggap mencurigakan. Ambang yang terlalu rendah menghasilkan banyak peringatan palsu; ambang yang terlalu tinggi membuat peristiwa nyata lewat tanpa terdeteksi.
Langkah pertama adalah mengukur kebiasaan normal. Catat pola pembacaan berkas harian pada tiap jenis peran pekerjaan — misalnya staf administrasi, tim keuangan, atau bagian penjualan. Setiap peran punya profil berbeda, sehingga satu angka tunggal untuk seluruh perusahaan jarang tepat.
Dari data itu, tetapkan ambang awal yang jauh di atas kebiasaan wajar, lalu sesuaikan secara berkala. Ukuran yang lazim dipakai adalah volume data yang dibaca dalam jendela waktu singkat, misalnya beberapa menit. Berkas ekspor berukuran puluhan megabyte yang dibaca sekaligus biasanya sudah menyimpang jauh dari pola normal.
Selain volume, sertakan konteks dalam penilaian:
- Apakah berkas berasal dari folder sensitif.
- Apakah pembacaan diikuti penulisan ke perangkat eksternal.
- Apakah terjadi di luar jam kerja.
- Apakah akun yang sama melakukannya berulang.
Uji ambang terhadap skenario nyata sebelum dipakai luas. Buat simulasi penyalinan di lingkungan terbatas untuk melihat apakah peringatan muncul pada waktu yang tepat, sekaligus mengukur berapa banyak alarm palsu yang dihasilkan dalam sehari kerja biasa. Sesuaikan sampai rasio antara deteksi benar dan gangguan harian terasa wajar.
Ingat pula bahwa deteksi hanyalah satu lapis. Ambang peringatan tidak menggantikan pembatasan hak tulis atau kontrol perangkat; ia melengkapinya. Ketika keduanya berjalan bersama, upaya penyalinan tertahan sekaligus tercatat, sehingga tim tidak hanya tahu ada percobaan, tetapi juga punya bahan untuk menelusurinya.
Ambang bukan angka tetap. Ia harus ditinjau ulang ketika pola pekerjaan berubah, misalnya saat ada proyek besar yang membuat lalu lintas data naik atau ketika muncul peran baru. Dengan peninjauan berkala, ambang tetap tajam tanpa menghambat pekerjaan sehari-hari.
Dokumentasikan setiap ambang beserta alasannya, dan tinjau ketika ada perubahan besar. Catatan ini memudahkan anggota tim baru memahami mengapa sebuah angka dipilih, sekaligus mencegah ambang diubah sembarangan tanpa alasan. Pastikan hanya pihak berwenang yang boleh menyesuaikannya, agar lonjakan peringatan palsu tidak memicu pelonggaran yang justru melumpuhkan deteksi.
Satu hal yang kerap terlewat: ambang dapat dibedakan menurut folder atau kategori data. Berkas umum mungkin cukup dipantau dengan batas longgar, sementara berkas berisi data pelanggan sebaiknya memakai batas lebih ketat. Pendekatan berlapis ini menjaga kepekaan pada area yang paling berharga tanpa membanjiri tim dengan alarm dari aktivitas sehari-hari.
Pada akhirnya, ambang yang baik adalah ambang yang dipahami tim. Angka tanpa penjelasan cepat berubah menjadi aturan yang diabaikan; angka yang disertai alasan menjadi dasar pengambilan keputusan yang bisa dipertanggungjawabkan saat insiden benar-benar terjadi.
Karena salinan rampung lebih cepat daripada waktu reaksi manusia, Fortrix bekerja pada saat proses berlangsung — menahan sekaligus mencatatnya di level berkas dan perangkat.
- File Exfiltration Detection — menandai lonjakan pembacaan berkas (ambang bawaan sekitar 500 MB) sebagai tanda penyalinan data besar.
- USB / Device Control — menetapkan media asing menjadi hanya-baca atau diblokir, sehingga wadah keluar tak tersedia.
- Digital History Forensics — menyimpan jejak berkas dan volume data untuk merekonstruksi peristiwa.
Perusahaan yang ingin tahu seberapa cepat data benar-benar dapat berpindah dapat mengukur sendiri melalui pengujian pada beberapa endpoint.
Pertanyaan yang Sering Diajukan
Kalau penyalinan hanya butuh detik, apa gunanya memantau?
Berapa besar data pelanggan yang biasanya berpindah?
Apakah membatasi perangkat menghambat pekerjaan sehari-hari?
Sumber & Referensi
Ingin melihat langsung bagaimana ini bekerja?
Fortrix memantau pergerakan data di endpoint secara otomatis — tanpa mengganggu alur kerja tim Bos.
Coba DemoLihat Harga