
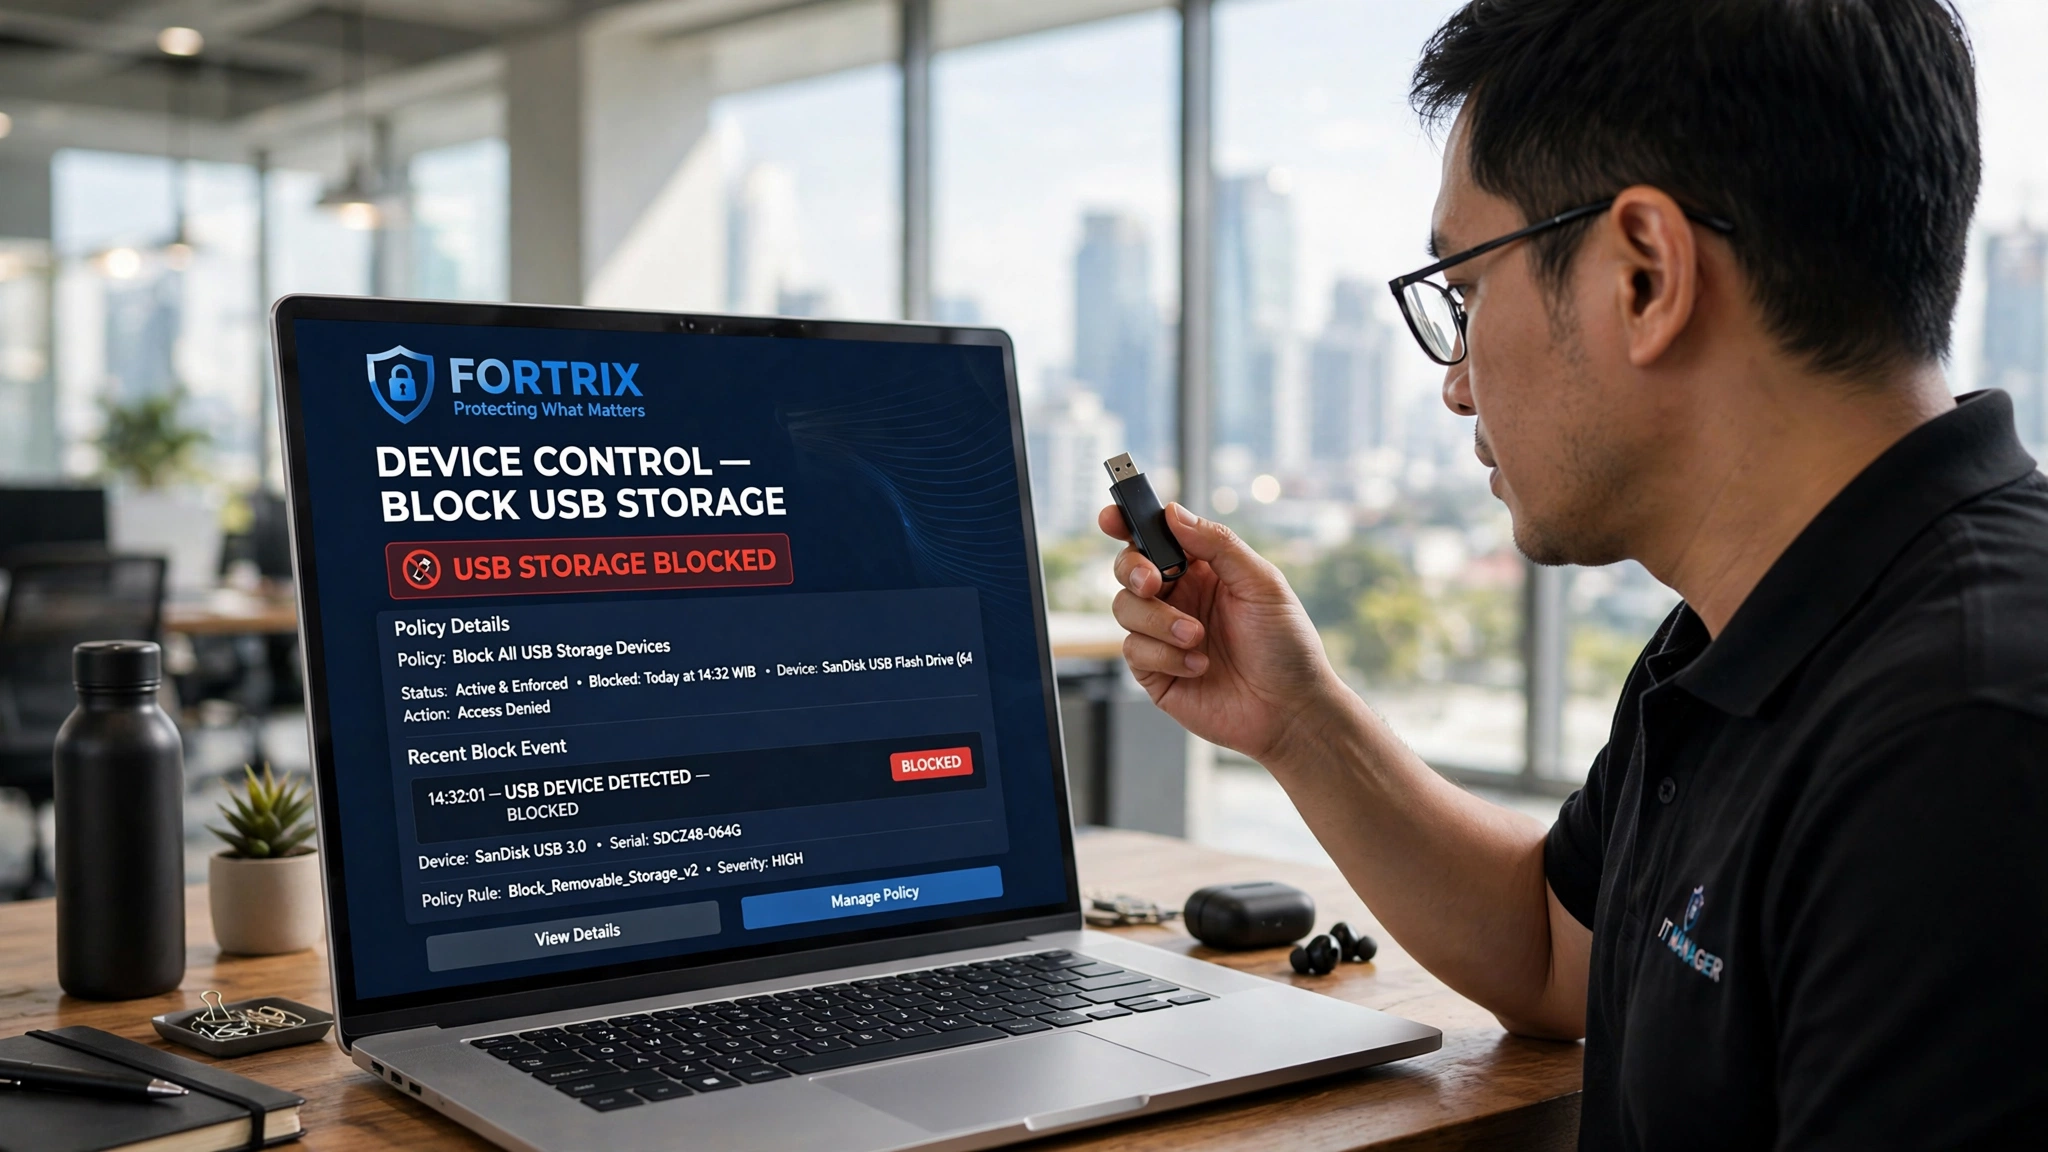
Begitu risiko USB dipahami, pertanyaan lanjutannya hampir selalu sama: kalau begitu, mengapa tidak diblokir semuanya? Pertanyaan ini masuk akal, tetapi membingkai masalah sebagai pilihan hitam-putih justru menjauhkan dari solusi yang benar-benar bekerja. Perusahaan tidak berhadapan dengan satu jenis USB, melainkan sekumpulan perangkat dengan fungsi yang sangat berbeda.
Ringkasan Cepat
- USB bukan satu jenis perangkat; fungsi tiap kelas berbeda jauh.
- Melarang semua menghambat pekerjaan dan mendorong penggunaan diam-diam.
- Mengizinkan semua meninggalkan celah yang sama besarnya.
- Jawaban yang sehat adalah kontrol selektif per kelas dan per unit.
Mengapa Pertanyaan Ini Sering Muncul
Setelah menyadari bahwa flashdisk bisa membawa data keluar dan malware masuk, banyak tim IT melontarkan gagasan untuk memblokir seluruh port USB. Niatnya jelas baik, tetapi membingkai masalah sebagai pilihan “blokir semua atau biarkan semua” justru menjauhkan dari solusi yang benar-benar bekerja.
Kenyataannya, perusahaan tidak berhadapan dengan satu jenis perangkat. Yang dicolok ke komputer kerja bermacam-macam fungsinya, dan memperlakukan semuanya dengan ukuran yang sama hanya memindahkan masalah dari satu tempat ke tempat lain.
Pertanyaan itu wajar muncul, terlebih setelah sebuah insiden membuat tim merasa perlu bertindak tegas. Namun keputusan yang diambil karena tekanan cepat biasanya berumur pendek: ia menghentikan gejala, bukan penyebabnya.
USB Bukan Satu Perangkat
Di balik istilah “USB” terdapat beberapa kelas perangkat dengan perilaku yang sangat berbeda:
- Media penyimpanan — flashdisk dan hard disk eksternal, jalur utama perpindahan berkas.
- Perangkat HID — keyboard dan mouse, tetapi bisa juga perangkat yang menyamar sebagai keduanya.
- Printer dan scanner — pendukung kerja sehari-hari.
- Webcam dan audio — periferal komunikasi.
- Adaptor jaringan — menciptakan koneksi baru ke luar jaringan kantor.
Menilai semua kelas ini dengan ukuran yang sama jelas keliru.
Bila Semua Diblokir
Larangan menyeluruh terdengar tegas, tetapi dalam praktik sering menimbulkan efek samping. Printer yang tak dikenali, keyboard cadangan, atau alat presentasi bisa ikut terblokir dan mengganggu pekerjaan. Ketika hambatan terasa menyulitkan, sebagian karyawan mencari akal — memakai perangkat pribadi diam-diam atau memindahkan data lewat cara yang bahkan lebih sulit diawasi.
Hasilnya bukan keamanan, melainkan kebocoran yang terjadi di luar pandangan tim IT.
Hambatan yang tidak direncanakan juga menggerus kepercayaan. Karyawan yang merasa kebijakan keamanan membuat pekerjaan mereka mustahil cenderung mencari jalan pintas, dan jalan pintas itulah yang paling sulit diawasi. Larangan menyeluruh tanpa pengecualian jelas justru menciptakan zona abu-abu baru.
Bila Semua Diizinkan
Sebaliknya, membiarkan setiap port terbuka sama bermasalahnya. Setiap perangkat asing yang dicolok adalah titik masuk potensial bagi berkas berbahaya, sekaligus jalur keluar bagi data perusahaan. Tanpa batas, organisasi tidak memiliki cara membedakan perangkat yang wajar dari yang mencurigakan.
Pendekatan “biarkan saja” pada dasarnya menyerahkan keputusan keamanan kepada kebetulan — siapa yang kebetulan mencolokkan apa.
Risikonya menumpuk diam-diam. Tanpa batas, organisasi tidak punya cara membedakan perangkat yang benar-benar dibutuhkan dari yang hanya menumpang lewat. Perbedaan itu hanya bisa diketahui bila setiap koneksi tercatat dan dapat ditinjau kembali.
Membaca Kebutuhan, Bukan Melarang Buta
Langkah pertama yang sehat adalah memetakan perangkat apa yang benar-benar dibutuhkan untuk bekerja, lalu mengelompokkannya. Media penyimpanan asing mungkin tidak diperlukan; perangkat pendukung seperti printer atau kamera untuk rapat justru sering penting.
Dari pemetaan ini lahir kebijakan yang berbeda per kelas: ada yang diizinkan, ada yang dibatasi menjadi hanya-baca, dan ada yang diblokir sepenuhnya.
Pemetaan ini sebaiknya melibatkan pengguna, bukan hanya tim TI. Bagian keuangan, desain, atau lapangan sering menggunakan perangkat yang tidak muncul dalam daftar standar, dan kebutuhan itulah yang wajib masuk perhitungan sebelum kebijakan dikunci.
Mengatur pada Tingkat Unit, Bukan Hanya Kategori
Kebijakan menjadi jauh lebih rapi ketika perusahaan juga mengenali identitas masing-masing perangkat, bukan sekadar kategorinya. Media resmi yang sudah didaftarkan mendapat kepercayaan lebih, sementara perangkat tak dikenal diperlakukan dengan hati-hati.
Pendekatan berbasis daftar perangkat (allowlist) ini memungkinkan pekerjaan tetap lancar sekaligus menutup pintu bagi perangkat yang tidak pernah diverifikasi.
Identitas unit membuat kebijakan dapat ditelusuri per perangkat, bukan hanya per aturan global. Ketika muncul pertanyaan tentang sebuah media tertentu, jawabannya bisa diperiksa tanpa menebak-nebak.
Kebijakan yang Berjalan Sendiri
Apa pun keputusannya, kebijakan perangkat harus dijalankan otomatis di setiap endpoint. Mengandalkan ingatan atau kepatuhan sukarela akan gagal pada saat-saat sibuk. Yang diperlukan adalah aturan yang diterapkan sistem, disertai pencatatan agar setiap koneksi dapat ditelusuri.
Selain itu, UU Perlindungan Data Pribadi No 27/2022 menuntut organisasi mampu menunjukkan kontrol atas data pribadi. Kemampuan mengatur dan mencatat perangkat yang terhubung adalah bagian langsung dari pemenuhan tanggung jawab ini.
Pencatatan juga membuat evaluasi kebijakan menjadi mungkin. Tanpa catatan, perusahaan tidak tahu apakah sebuah aturan benar-benar dijalankan atau justru sering menghasilkan pengecualian yang menandakan aturannya keliru.
Urutan Penerapan yang Mengurangi Hambatan
Kebijakan perangkat yang baik jarang diterapkan sekaligus. Perusahaan yang berhasil biasanya bergerak bertahap agar besarnya gangguan dapat diukur sebelum cakupannya melebar.
- Mulai dari mode pemantauan saja: catat perangkat apa yang terhubung tanpa memblokir apa pun, selama beberapa pekan.
- Susun daftar kebutuhan nyata dari hasil pemantauan itu, lalu pisahkan media penyimpanan dari periferal pendukung kerja.
- Terapkan pembatasan pada perangkat asing terlebih dahulu, sementara perangkat resmi tetap berjalan normal.
- Sosialisasikan kebijakan beserta alasan dan mekanisme pengecualian yang jelas bagi kebutuhan mendadak.
Pendekatan bertahap memberi ruang untuk memperbaiki aturan berdasarkan keluhan nyata, bukan dugaan. Ia juga menyediakan jalur eskalasi yang sah, sehingga karyawan tidak perlu mencari akal ketika benar-benar membutuhkan sebuah perangkat.
Evaluasi berkala melengkapi urutan ini. Meninjau catatan perangkat setiap beberapa pekan menunjukkan apakah kebijakan bekerja sebagaimana dimaksud atau justru menimbulkan keluhan yang menandakan perlunya penyesuaian.
Peran Fortrix dalam Menjawab Pertanyaan Ini
Fortrix memberi kendali yang cukup rinci: kelas perangkat apa yang diizinkan, pada unit mana, dan dengan hak akses apa. Alih-alih memilih antara memblokir semua atau membiarkan semua, keputusan dapat dibuat lebih tepat sasaran.
- USB / Device Control — menentukan perlakuan tiap kelas perangkat (mass storage, HDD eksternal, printer, HID, webcam, audio, adaptor jaringan) dengan pilihan allow, read-only, atau block per unit.
- Protect Rules — menyediakan mesin aturan if-then agar kebijakan perangkat dapat disusun tanpa menulis skrip dari nol.
- Audit-Ready Log — mendokumentasikan perangkat yang pernah terhubung beserta aktivitasnya sebagai bahan pemeriksaan.
Bila Bos ingin menguji kebijakan perangkat sebelum dipakai luas, menjalankannya pada beberapa endpoint lewat Fortrix adalah cara aman untuk memulai.
Pertanyaan yang Sering Diajukan
Jadi, apakah semua USB harus diblokir?
Bagaimana perusahaan membedakan perangkat resmi dan pribadi?
Apakah kebijakan perangkat bisa dijalankan tanpa mengganggu karyawan?
Sumber & Referensi
Ingin melihat langsung bagaimana ini bekerja?
Fortrix memantau pergerakan data di endpoint secara otomatis — tanpa mengganggu alur kerja tim Bos.
Coba DemoLihat Harga