
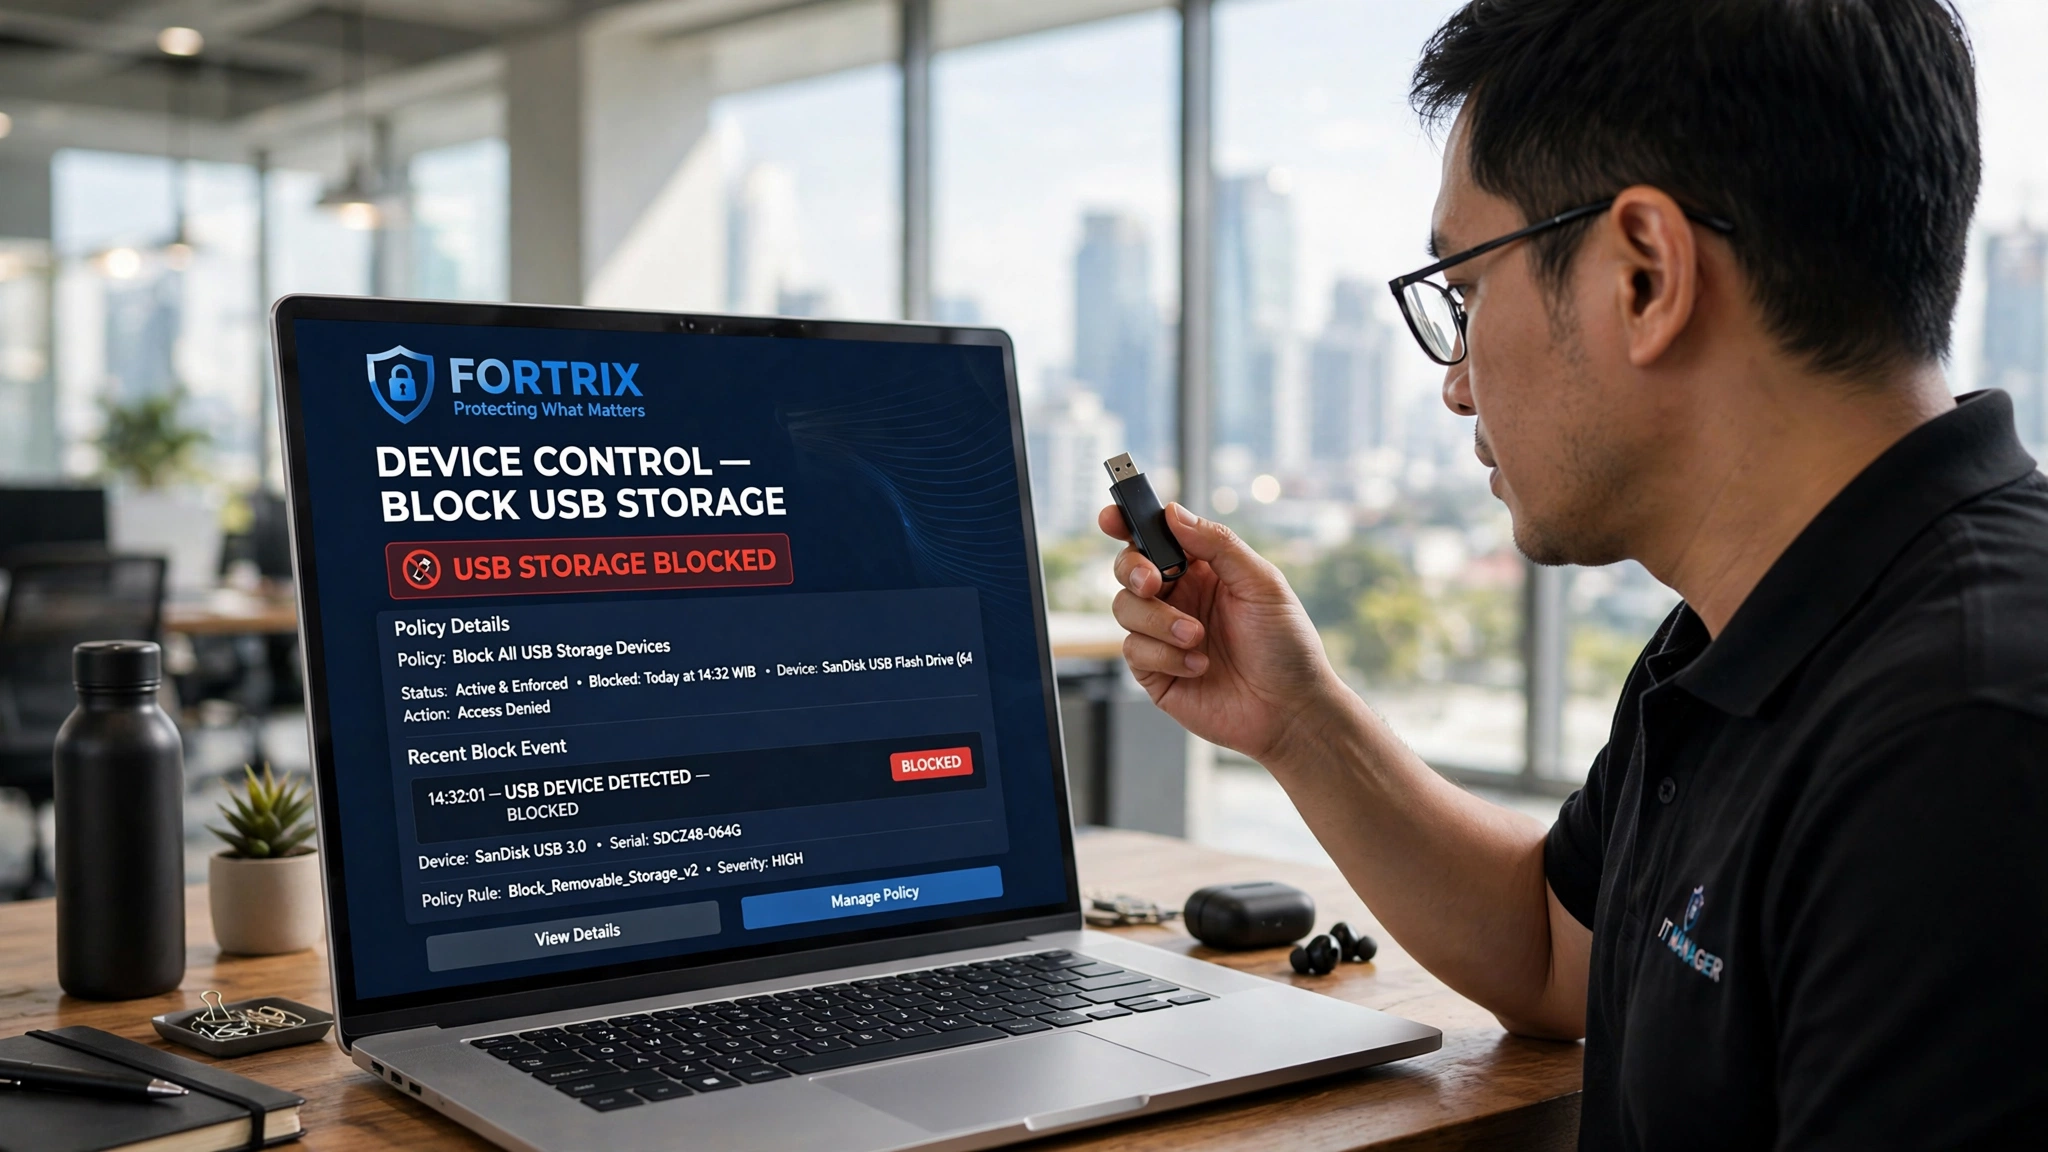
Ketika mendengar kata USB, kebanyakan orang membayangkan alat untuk memindahkan berkas. Anggapan itu benar, tetapi tidak lengkap. Perangkat berukuran kecil ini dapat berfungsi jauh melampaui wadah penyimpanan, termasuk menjalankan perintah atau menyamar sebagai perangkat lain.
Ringkasan Cepat
- USB dapat berfungsi lebih dari sekadar penyimpanan: ia juga bisa bertindak sebagai perangkat masukan atau jaringan.
- Perangkat dapat menyamar agar dikenali sistem sebagai keyboard atau perangkat tepercaya.
- Pendekatan lama yang hanya melarang file tertentu tidak menangkap ancaman dari bentuk lain.
- Pengenalan perangkat berdasarkan jenis, bukan hanya isi, membuat kontrol lebih menyeluruh.
Kabel Kecil dengan Peran yang Luas
Antarmuka USB dirancang untuk fleksibilitas. Lewat satu port, komputer dapat mengenali penyimpanan, kamera, printer, keyboard, adaptor jaringan, dan banyak lagi. Fleksibilitas inilah yang membuatnya bertahan puluhan tahun — dan sekaligus menjadi sumber risikonya.
Karena sistem mempercayai apa pun yang menyesuaikan diri dengan standar USB, sebuah perangkat dapat memilih untuk tampil sebagai jenis yang diinginkan. Kabel yang tampak biasa belum tentu hanya mengalirkan daya dan data.
Lebih dari Sekadar Wadah Berkas
Dalam bayangan umum, ancaman USB berarti file berbahaya di dalamnya. Kenyataannya, bahaya bisa datang dari perangkat itu sendiri, tanpa bergantung pada apa pun yang tersimpan di dalamnya.
Sebuah perangkat dapat muncul sebagai penyimpanan, lalu berubah peran menjadi alat masukan yang mengetikkan perintah dengan cepat. Dalam hitungan detik, ia bisa membuka aplikasi, menjalankan skrip, atau mengunduh berkas dari internet — semuanya tanpa perlu korban membuka file apa pun.
Ketika Perangkat Menyamar
Bahaya lain datang dari penyamaran. Sebuah alat dapat melaporkan dirinya sebagai keyboard agar dipercaya sistem, padahal tugasnya mengeksekusi perintah. Ada pula perangkat yang memuat firmware tersembunyi atau memori samaran yang tidak terlihat dari ukuran fisiknya.
Karena sistem hanya mengenali “jenis” perangkat, penyamaran semacam ini sulit dibedakan dari perangkat asli. Bagi komputer, ia tampak seperti aksesori biasa yang tidak mencurigakan.
Risiko yang Sering Diremehkan
Beberapa risiko berikut kerap dianggap sepele padahal nyata:
- Perangkat yang berubah fungsi setelah terpasang.
- Kabel yang menyisipkan perangkat jaringan tanpa disadari.
- Media dengan memori tersembunyi yang menampung data lebih banyak dari perkiraan.
- Perangkat keras yang menyalin data di latar belakang sambil tetap tampak tidak aktif.
- Gadget yang sekaligus berperan sebagai mikrofon atau kamera.
Mengapa Pendekatan Lama Tidak Cukup
Banyak kebijakan USB lama berfokus pada pemindaian berkas. Pendekatan itu mengasumsikan ancaman selalu berada di dalam file, sehingga perangkat yang menyamar, perangkat yang berubah fungsi, atau perangkat yang tidak membawa file sama sekali dapat lolos.
Yang dibutuhkan adalah pengenalan pada tingkat perangkat: apa jenisnya, siapa yang berhak memakainya, dan apa yang boleh dilakukannya. Dengan begitu, kontrol tidak lagi bergantung pada satu asumsi yang mudah dipatahkan.
Langkah Praktis yang Dapat Diambil
Mulailah dengan mengenali kategori perangkat yang benar-benar dipakai, lalu tetapkan izin berdasarkan kategori, bukan berdasarkan individu file. Perangkat yang tidak dikenal sebaiknya diblokir secara default dan hanya dibuka melalui pengajuan izin yang jelas.
Untuk perangkat yang diizinkan, batasi kemampuannya agar sesuai kebutuhan. Sebuah flashdisk yang hanya perlu mengambil berkas dapat diatur ke mode baca-saja sehingga tidak bisa dipakai menyalin data ke luar. Setiap pemasangan juga sebaiknya tercatat untuk keperluan penelusuran.
Kombinasi pembatasan dan pencatatan membuat ancaman dari perangkat yang menyamar tidak lagi lewat begitu saja. Jika ada yang mencurigakan, tim dapat menelusuri rekam jejaknya dengan cepat.
Mengubah Cara Pandang terhadap USB
Selama USB dianggap hanya sebagai wadah berkas, kontrol yang dibangun akan mengikuti asumsi itu dan meninggalkan celah pada bentuk ancaman lain. Mengubah cara pandang — dari “isi perangkat” menjadi “perilaku perangkat” — adalah kunci kontrol yang lebih tahan uji.
UU Perlindungan Data Pribadi No 27/2022 menuntut perusahaan mampu menunjukkan pengendalian yang memadai. Memahami perangkat sampai ke sifat teknisnya adalah bagian dari upaya itu.
Praktiknya, perubahan cara pandang ini juga mengubah cara kerja tim IT. Alih-alih memeriksa isi setiap perangkat yang masuk, mereka mengarahkan perhatian pada jenis perangkat, siapa yang memakainya, dan apa yang dilakukannya selama terpasang.
Kesalahan Umum Saat Menyusun Kebijakan USB
Banyak kebijakan USB gagal bukan karena teknologinya, melainkan karena kesalahan pada perancangannya. Mengenali kesalahan yang paling sering muncul membantu perusahaan menghindari langkah yang sia-sia.
Kesalahan pertama adalah melarang total tanpa jalur alternatif. Aturan seperti ini cepat dilanggar karena tim tetap punya kebutuhan nyata: transfer berkas untuk vendor, mesin produksi, atau perangkat lapangan. Tanpa opsi resmi, karyawan mencari akal sendiri dan justru menyembunyikan aktivitasnya.
Kedua, kebijakan disusun tanpa mengenali perangkat yang benar-benar dipakai. Akibatnya aturan menyasar flashdisk biasa, sementara kamera, printer, atau adaptor jaringan yang sama-sama memakai port USB dibiarkan terbuka. Ketiga, tidak ada pencatatan sehingga kebijakan hanya mengatur, tetapi tidak dapat membuktikan apa pun saat audit.
Keempat, izin diberikan per orang alih-alih per jenis perangkat. Cara ini merepotkan dan tidak menjelaskan perangkat mana yang sebenarnya boleh dipakai. Kelima, kebijakan tidak pernah ditinjau ulang, sehingga perangkat baru yang muncul kemudian tidak tercakup.
Kesalahan berikutnya adalah mengomunikasikan kebijakan hanya sekali saat penerapan, lalu tidak pernah mengulanginya. Karyawan baru atau yang berpindah divisi tidak pernah menerima penjelasannya, sehingga sebagian besar tim kembali memakai perangkat mengikuti kebiasaan lama.
- Menetapkan larangan tanpa menyediakan jalur yang sah.
- Menyusun aturan tanpa data perangkat yang dipakai.
- Tidak mencatat pemasangan perangkat.
- Memberi izin per pengguna, bukan per jenis perangkat.
- Tidak meninjau dan mengulang sosialisasi kebijakan.
Menghindari kelima hal itu membuat kebijakan USB lebih realistis. Aturannya tidak harus panjang, tetapi perlu jelas, tercatat, dan sejalan dengan cara kerja tim sehari-hari.
Selain itu, kebijakan sebaiknya mencantumkan cara menangani perangkat yang ditemukan tanpa pemilik, misalnya USB yang tertinggal di area kerja. Menyisipkannya sembarangan ke komputer bisa memicu masalah; prosedur yang jelas memastikan temuan dilaporkan ke tim IT terlebih dahulu. Detail kecil seperti ini sering menentukan apakah kebijakan benar-benar jalan di lapangan.
Mengenali Perangkat Sampai ke Jenisnya
Fortrix melihat perangkat dari sifat dan kategorinya, bukan hanya dari berkas yang dibawanya, sehingga kontrol tetap berlaku pada beragam bentuk ancaman.
- USB/Device Control — memetakan media penyimpanan, HID, webcam, audio, jaringan, dan printer dengan pengaturan izin per perangkat.
- Process Monitor — menangkap kemunculan proses baru beserta PID, path, dan baris perintahnya dalam hitungan detik.
- One-Click Isolate & Remote Kill Process — menghentikan aktivitas mencurigakan dan mengisolasi endpoint dengan cepat.
Bila ingin melihat bagaimana pengenalan jenis perangkat bekerja secara nyata, Fortrix dapat diuji langsung pada lingkungan terpisah.
Pertanyaan yang Sering Diajukan
Apakah memindai isi USB sudah cukup untuk mengamankan perusahaan?
Apa itu perangkat yang menyamar sebagai keyboard?
Apa langkah paling sederhana untuk memulai?
Sumber & Referensi
Ingin melihat langsung bagaimana ini bekerja?
Fortrix memantau pergerakan data di endpoint secara otomatis — tanpa mengganggu alur kerja tim Bos.
Coba DemoLihat Harga