
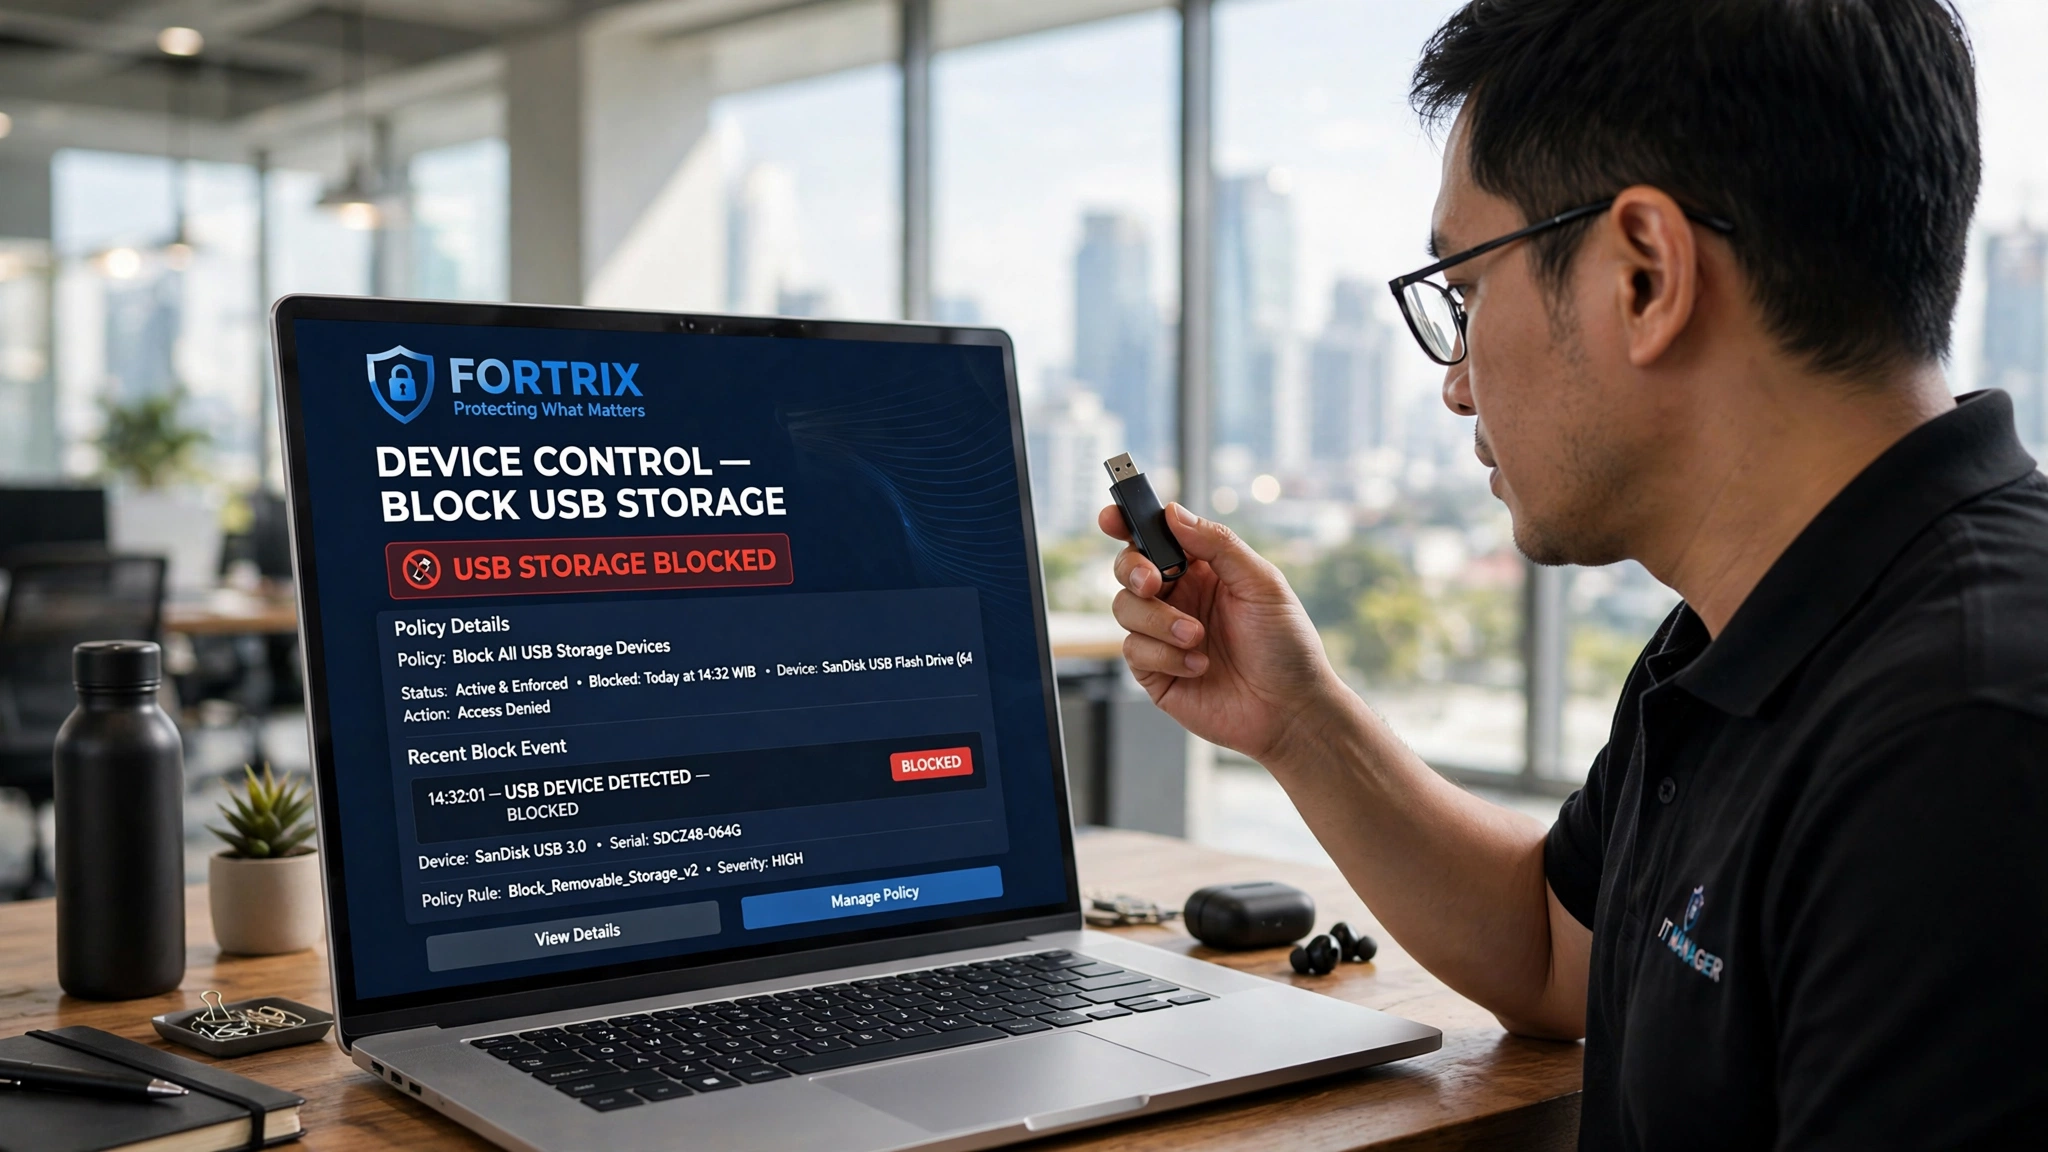
Tanyakan di rapat internal: siapa yang sebenarnya mengatur perangkat USB boleh atau tidak boleh terpasang di komputer karyawan? Sering kali tidak ada nama yang bisa disebut. Pertanyaan sederhana ini membuka celah tata kelola yang jauh lebih besar daripada urusan teknisnya.
Ringkasan Cepat
- Tanpa pemilik yang jelas, kontrol perangkat jadi tanggung jawab yang tidak bertuan.
- Kontrol USB bukan semata tugas tim IT — ada peran kebijakan, komunikasi, dan proses.
- Tiga pola umum: tanpa kontrol, kontrol reaktif, dan kontrol berbasis aturan yang terdokumentasi.
- Kesepakatan peran dan catatan aktivitas membuat kontrol dapat dipertanggungjawabkan.
Pertanyaan yang Jarang Punya Pemilik
Di banyak organisasi, kebijakan perangkat USB hanya hidup dalam dokumen yang tidak pernah dibuka lagi. Tim IT tahu perangkat selalu dicolok, manajemen mengira sudah ada aturan, dan tidak ada pihak yang benar-benar mengawasi. Akibatnya, kontrol atas perangkat pribadi menjadi tanggung jawab yang tidak bertuan.
Pertanyaan “siapa yang mengontrol” terasa sepele, tetapi jawabannya menentukan banyak hal: siapa yang menyusun aturan, siapa yang menerapkannya, siapa yang memantau, dan siapa yang bertanggung jawab ketika terjadi insiden.
Mengapa Kejelasan Peran Menentukan Hasil
Kontrol perangkat menyentuh dua dunia sekaligus. Sisi teknis berbicara soal port, izin, dan pemblokiran; sisi manusia berbicara soal kebiasaan kerja dan kenyamanan. Jika hanya salah satu sisi yang digarap, biasanya hasilnya tidak bertahan lama.
Tanpa pemilik yang jelas, keputusan sulit diambil: apakah flashdisk staf lapangan diizinkan? Bagaimana dengan tim desain yang rutin bertukar berkas? Ketika tidak ada yang berwenang memutuskan, keadaan default yang berlaku adalah “semuanya boleh” — dan itu jarang disadari sampai terlambat.
Tiga Pola Pengelolaan yang Umum Ditemui
Secara praktis, perusahaan biasanya berada di salah satu dari tiga kondisi berikut:
- Tanpa kontrol — semua perangkat bebas terpasang; keamanan bergantung pada niat baik.
- Kontrol reaktif — aturan baru muncul setelah insiden terjadi, diterapkan secara mendadak dan tidak konsisten.
- Kontrol berbasis aturan — perangkat dikelompokkan, izin ditetapkan per kelompok, dan setiap aktivitas tercatat.
Pola ketiga bukan berarti paling ketat, melainkan paling dapat dipertanggungjawabkan. Aturannya jelas, penerapannya konsisten, dan hasilnya dapat ditelusuri.
Risiko Ketika Tidak Ada yang Bertanggung Jawab
Ketika kontrol tidak bertuan, gejalanya mudah dikenali. Karyawan memakai perangkat pribadi tanpa pernah membaca kebijakan. Tim IT tidak punya wewenang menolak permintaan dari divisi lain. Dan ketika data hilang, semua pihak saling menunjuk tanpa bukti.
Yang paling merugikan adalah hilangnya jejak. Tanpa catatan perangkat, investigasi internal berjalan berdasarkan dugaan, sementara kewajiban kepatuhan menuntut penjelasan yang faktual. Di titik ini, masalahnya sudah berpindah dari teknis menjadi tata kelola.
Membagi Peran antara IT dan Manajemen
Pembagian yang sehat biasanya seperti ini: manajemen menetapkan kebijakan dan konsekuensinya, tim IT menerjemahkan kebijakan menjadi aturan teknis, dan fungsi kepatuhan memastikan jejaknya tersimpan. Ketiganya perlu satu bahasa yang sama tentang perangkat apa yang diizinkan dan mengapa.
Praktiknya, tim IT tidak perlu menjadi satu-satunya penjaga. Yang dibutuhkan adalah kebijakan tertulis yang singkat namun operasional, lalu alat yang mengeksekusinya secara konsisten tanpa membebani pekerjaan harian.
Yang perlu dihindari adalah situasi di mana kebijakan dibuat tanpa diketahui tim teknis, atau sebaliknya, aturan teknis diterapkan tanpa dasar kebijakan. Keduanya menghasilkan kontrol yang rapuh dan mudah dipersoalkan.
Apa yang Perlu Disepakati Sebelum Menyalakan Kontrol
Sebelum menerapkan pembatasan, beberapa hal sebaiknya disepakati lebih dahulu:
- Daftar perangkat yang diizinkan, dibatasi, dan dilarang.
- Proses pengajuan izin bila ada kebutuhan sah di luar daftar.
- Siapa yang memantau peringatan dan bertindak atasnya.
- Berapa lama catatan aktivitas disimpan dan siapa yang dapat mengaksesnya.
- Cara mengomunikasikan perubahan agar tidak dianggap sebagai tindakan mendadak.
Dari Kontrol Teknis Menjadi Kebiasaan
Kontrol yang baik pada akhirnya tidak terasa seperti larangan, melainkan kebiasaan kerja. Karyawan tahu aturannya, tim IT punya alat untuk menegakkannya, dan manajemen bisa menunjuk siapa yang bertanggung jawab. Ketika kontrol sudah berjalan mulus, pertanyaan “siapa yang mengontrol USB” justru terlupakan karena semuanya bekerja sebagaimana mestinya.
Namun kebiasaan ini perlu dirawat. Tinjauan berkala memastikan daftar perangkat, tingkat izin, dan proses pengajuan tetap relevan dengan cara kerja yang terus berubah. Tanpa tinjauan, kontrol yang rapi hari ini bisa berubah menjadi formalitas besok.
Menilai Kesiapan Sebelum Menyalakan Kontrol
Sebelum pembatasan perangkat diberlakukan, ada baiknya perusahaan mengukur kesiapannya sendiri. Penilaian ini mencegah kontrol yang terlampau ketat maupun terlalu longgar.
- Apakah ada nama yang jelas sebagai pemilik kebijakan perangkat?
- Apakah daftar perangkat yang diizinkan dan dilarang sudah tertulis dan dapat diakses karyawan?
- Apakah tersedia proses pengajuan izin untuk kebutuhan sah di luar daftar?
- Apakah aktivitas perangkat tercatat dan catatannya tersimpan dengan masa simpan yang ditentukan?
Bila sebagian besar jawabannya belum, menyalakan pembatasan justru berisiko menimbulkan penolakan. Lebih bijak merapikan dasar-dasarnya lebih dahulu, lalu memperketat secara bertahap.
Penilaian yang sama berguna sebagai tolok ukur kemajuan. Dengan menjawabnya ulang setiap beberapa bulan, perusahaan dapat melihat apakah kontrol benar-benar menjadi kebiasaan atau hanya bertahan sebentar setelah peluncuran.
Jangan lupakan sisi komunikasi. Kontrol teknis yang tidak dijelaskan akan terasa seperti kecurigaan, sementara yang disertai alasan yang masuk akal lebih mudah diterima. Sampaikan tujuannya: melindungi data perusahaan, bukan mengawasi pribadi karyawan.
Peninjauan berkala juga perlu memperhatikan perubahan peran karyawan. Izin yang dulu wajar bisa menjadi berlebihan setelah seseorang berpindah divisi. Kontrol yang tidak menyesuaikan diri akan menumpuk izin lama yang tidak lagi dibutuhkan.
Selain itu, siapkan cara menangani pengecualian. Selalu ada kebutuhan mendesak yang tidak sesuai kategori umum. Bila tidak ada jalur resmi untuk itu, orang akan mencari cara sendiri — dan justru itu yang melemahkan kontrol.
Dokumentasikan setiap pengecualian beserta alasannya dan masa berlakunya. Dengan begitu, pengecualian dapat ditinjau ulang dan ditutup kembali, bukan dibiarkan menjadi celah permanen.
Ingat pula bahwa kepatuhan bukan tujuan akhir. Tujuannya adalah memastikan data perusahaan tetap aman tanpa menghambat pekerjaan. Bila aturan mulai memperlambat tanpa memberi manfaat yang jelas, itu tanda aturan perlu disederhanakan.
Uji juga bagaimana sistem berlaku ketika perangkat yang tidak dikenal dicolok. Tanggapan yang jelas — misalnya memblokir sementara sambil mencatat — lebih mudah dipertanggungjawabkan daripada pemblokiran total yang membingungkan pengguna.
Membantu Menegakkan Kontrol yang Jelas
Fortrix menjadi lapisan teknis yang membuat kebijakan perangkat benar-benar dapat dijalankan, sekaligus menyimpan jejak yang siap dipertanggungjawabkan.
- Protect Rules / DLP rules engine — aturan if-then siap pakai untuk USB, browser, cloud, dan email, dengan template yang bisa disesuaikan.
- USB/Device Control — menetapkan kebijakan per perangkat: allow, read-only, atau block sesuai aturan perusahaan.
- Audit-Ready Log — merekam aktivitas perangkat agar siap diperiksa manajemen maupun auditor eksternal.
Untuk melihat bagaimana sebuah kebijakan diterjemahkan menjadi aturan nyata, Fortrix dapat diuji di lingkungan terpisah lebih dahulu.
Pertanyaan yang Sering Diajukan
Apakah kontrol USB sepenuhnya tanggung jawab tim IT?
Apa risiko terbesar jika tidak ada yang mengontrol perangkat USB?
Bagaimana memulai kontrol tanpa mengganggu pekerjaan?
Sumber & Referensi
Ingin melihat langsung bagaimana ini bekerja?
Fortrix memantau pergerakan data di endpoint secara otomatis — tanpa mengganggu alur kerja tim Bos.
Coba DemoLihat Harga