
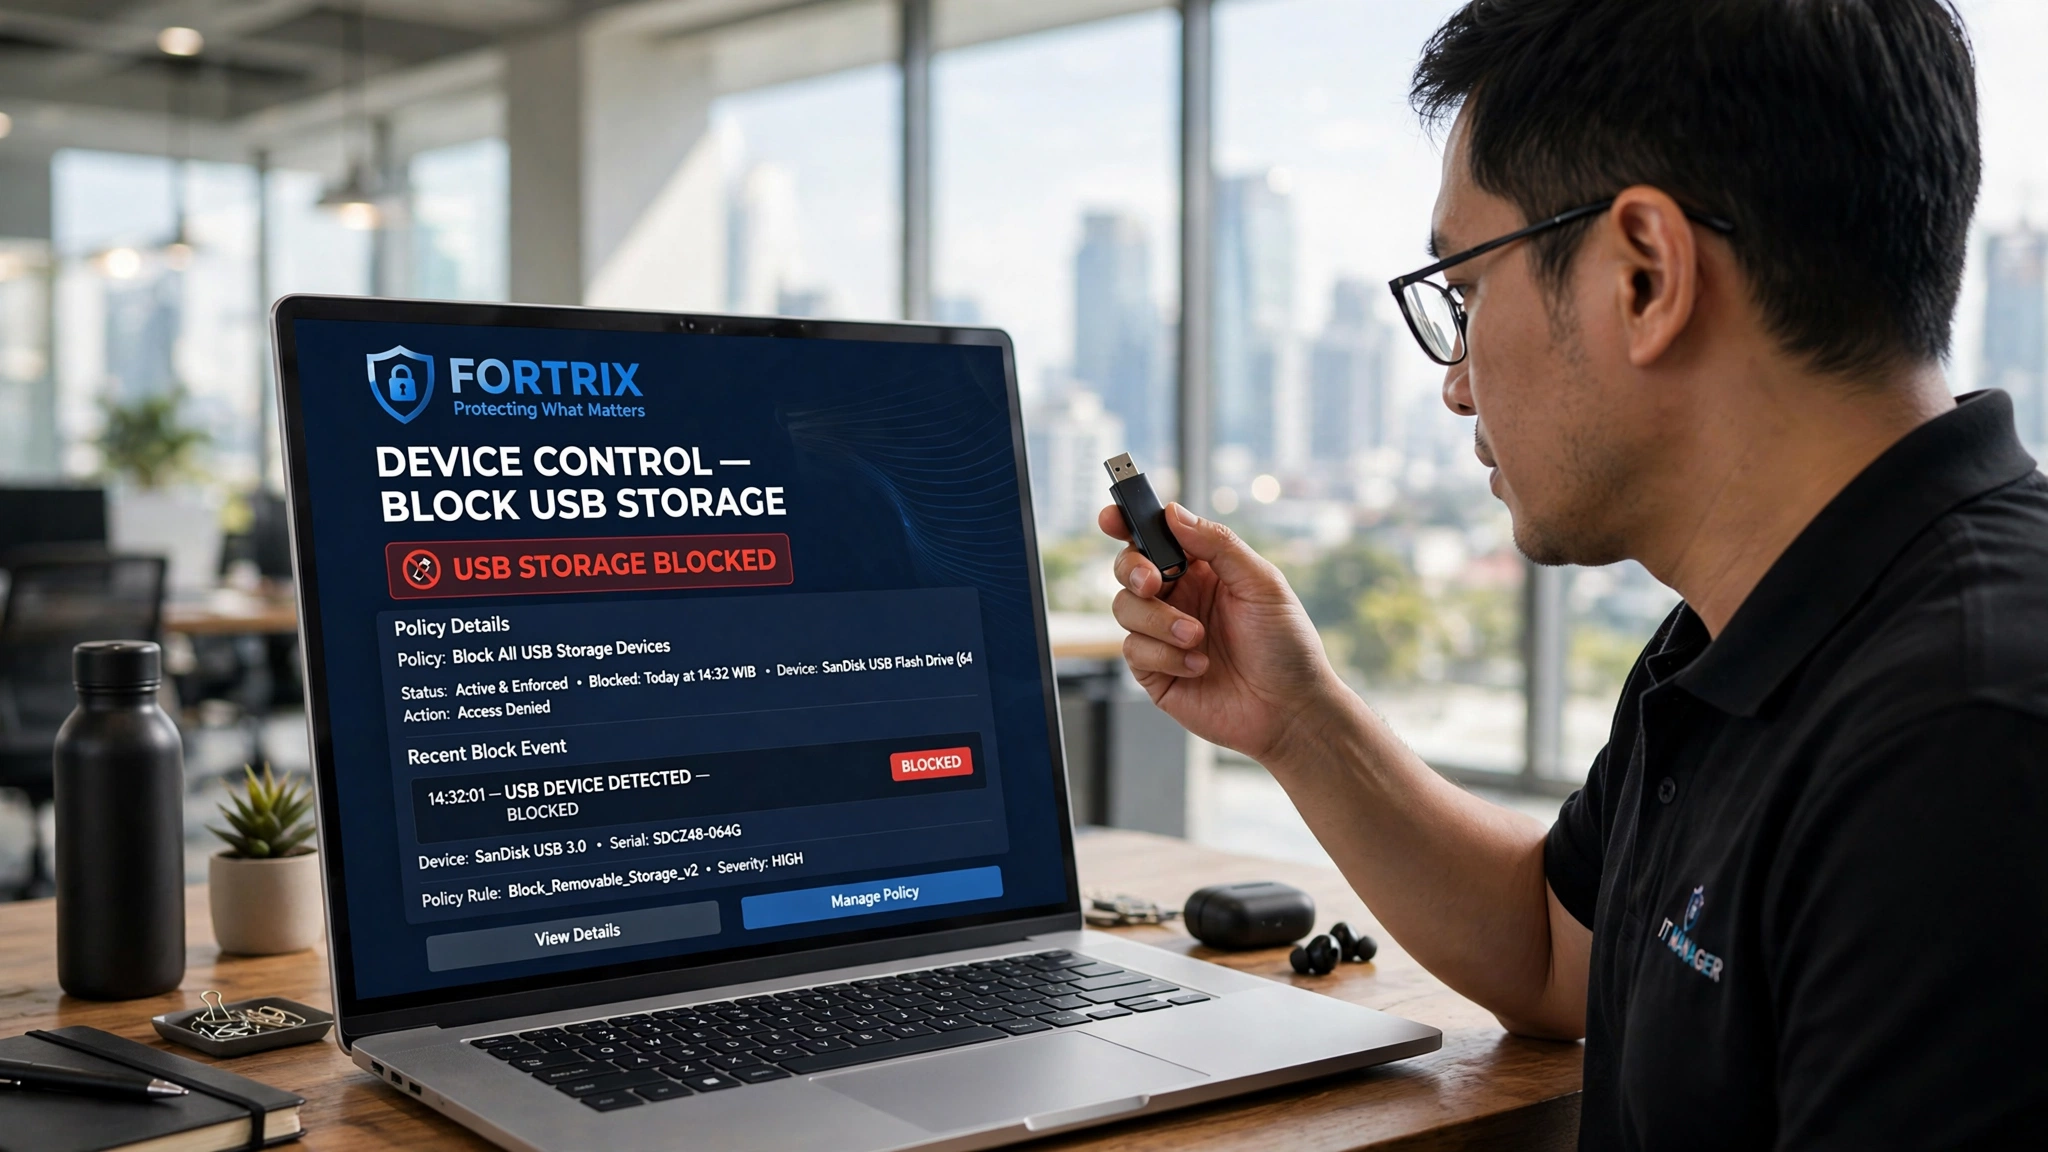
Sebuah flashdisk berukuran sebesar jari manusia bisa berpindah dari kantor ke warnet, ke komputer rumah, ke tempat servis, lalu kembali lagi ke meja kerja — membawa apa pun yang menempel di sepanjang perjalanannya. Karena bentuknya kecil dan kebiasaannya wajar, perangkat ini jarang dianggap sebagai jalur serius. Kenyataannya USB mampu bergerak dua arah sekaligus: masuk sebagai ancaman dan keluar sebagai kebocoran.
Ringkasan Cepat
- USB adalah jalur dua arah: malware bisa masuk, data bisa keluar lewat perangkat yang sama.
- Sebagian besar kebijakan USB berhenti pada larangan tertulis tanpa pengawasan teknis.
- Tidak semua perangkat USB adalah penyimpanan — ada HID, webcam, dan jaringan yang menyamar.
- Kontrol per perangkat (allow, read-only, block) jauh lebih realistis daripada larangan total.
Perjalanan Sebuah Flashdisk yang Jarang Dipikirkan
Bayangkan satu USB yang dipakai karyawan untuk memindahkan presentasi. Ia dicolok ke laptop kantor, lalu dibawa pulang untuk disalin ke komputer pribadi. Di rumah, perangkat itu sempat menempel di PC yang dipakai bersama anggota keluarga. Keesokan harinya ia kembali ke kantor dan dicolok lagi ke laptop yang sama.
Dalam rantai sesederhana itu, tersedia setidaknya tiga titik di mana sesuatu bisa menempel tanpa disadari. USB adalah perangkat yang berpindah lebih bebas daripada notebook kantor, dan justru karena itu ia menjadi jembatan antara lingkungan yang terkendali dan lingkungan yang tidak.
Dua Arah Risiko dalam Satu Perangkat
Risiko USB sering dibingkai hanya sebagai “virus masuk”. Padahal ada dua arah yang sama seriusnya:
- Arah masuk: berkas berbahaya, autorun lama, atau program yang menumpang di dalam flashdisk dan dijalankan ketika dicolok.
- Arah keluar: penyalinan data perusahaan — basis data pelanggan, dokumen keuangan, kode sumber — ke media yang kemudian keluar dari gedung tanpa jejak.
Ancaman arah keluar sering disebut insider threat: tidak ada peretas, tidak ada malware, hanya perpindahan berkas yang secara teknis sah. Inilah mengapa antivirus, yang menilai apakah sesuatu berbahaya, tidak menyentuh sisi ini sama sekali.
USB Tidak Selalu Berbentuk Flashdisk
Asumsi bahwa perangkat USB hanya berarti penyimpanan adalah celah besar. Dalam kelas yang sama terdapat:
- Hard disk eksternal dengan kapasitas besar — ideal untuk memindahkan data dalam jumlah raksasa.
- Perangkat HID yang menyamar sebagai keyboard dan dapat mengirim perintah otomatis begitu dicolok.
- Webcam dan audio eksternal yang bisa merekam tanpa sepengetahuan pemilik perangkat.
- Adaptor jaringan USB yang menciptakan jalur koneksi baru di luar jaringan kantor.
Perusahaan yang hanya memblokir “flashdisk” masih membiarkan pintu lain terbuka.
Mengapa Larangan Tertulis Saja Tidak Cukup
Banyak organisasi sudah memiliki aturan yang melarang penggunaan USB pribadi. Masalahnya, aturan itu jarang disertai pengawasan. Tanpa kontrol teknis, kebijakan hanya bergantung pada kepatuhan sukarela — dan kepatuhan sukarela retak tepat ketika tenggat pekerjaan mendesak dan flashdisk terdekat kebetulan ada di saku.
Verizon Data Breach Investigations Report secara konsisten menempatkan keterlibatan pihak internal dan penyalahgunaan akses sah sebagai porsi nyata dalam insiden. Pola ini menunjukkan bahwa niat baik perlu didampingi mekanisme yang berjalan otomatis.
Pendekatan yang Lebih Realistis: Kontrol per Perangkat
Melarang semua USB sering kali menimbulkan perlawanan dan justru mendorong karyawan mencari cara diam-diam. Pendekatan yang lebih sehat adalah mengendalikan per jenis perangkat dan per unit, bukan memblokir buta:
- Perangkat penyimpanan asing: read-only atau block.
- Printer dan perangkat pendukung kerja: tetap diizinkan.
- Perangkat HID dan webcam asing: diawasi atau dibatasi.
- USB milik perusahaan yang terdaftar: mendapat pengecualian.
Dengan cara ini, kebutuhan kerja tetap terpenuhi sementara jalur kebocoran ditutup secara selektif.
Yang Hilang Tanpa Catatan
Bahkan ketika serangan berhasil dicegah, satu hal tetap sering tidak terjawab: perangkat apa saja yang pernah dicolok, ke mesin mana, dan data apa yang berpindah saat itu. Tanpa catatan, perusahaan tidak dapat menilai seberapa luas dampaknya maupun membuktikan bahwa tindakan sudah diambil.
UU Perlindungan Data Pribadi No 27/2022 menuntut perusahaan mampu menjelaskan kontrol atas data pribadi. Dalam konteks USB, penjelasan itu berarti mampu menunjukkan jejak perangkat, waktu, dan volume data — bukti yang hanya ada bila aktivitas perangkat direkam sejak awal.
Kesalahan Umum dalam Kebijakan USB
Kebijakan USB yang gagal biasanya jatuh pada dua ekstrem: terlalu longgar atau terlalu keras. Keduanya sama-sama menyisakan celah.
- Melarang hanya flashdisk. Perangkat HID, webcam, dan adaptor jaringan tetap lolos karena dianggap bukan penyimpanan.
- Tanpa pengecualian yang terkelola. Karyawan yang memang butuh USB akhirnya mencari akal, dan jalur tak resmi itu justru tak terpantau.
- Tidak mencatat. Perangkat diblokir, tetapi tidak ada catatan siapa mencoba apa dan kapan.
- Aturan tanpa sosialisasi. Kebijakan diumumkan sekali lalu dilupakan, sementara kebiasaan lama kembali berjalan.
Kebijakan yang lebih baik mengenali kelas perangkat, menyediakan pengecualian resmi yang terdaftar, dan merekam setiap percobaan koneksi sebagai bahan evaluasi.
Cara Mengukur Kepatuhan Device Control
Kepatuhan tidak dapat diasumsikan hanya karena aturan sudah dipasang. Ia perlu diukur dengan bukti yang bisa ditunjukkan kapan saja.
- Cakupan: berapa persen endpoint yang menjalankan kebijakan perangkat terbaru.
- Percobaan yang tercatat: berapa banyak upaya pemasangan perangkat asing yang terekam, dan bagaimana hasilnya.
- Pengecualian aktif: perangkat terdaftar mana saja yang masih diberi akses, dan apakah masih relevan.
- Kesiapan audit: apakah jejak perangkat, waktu, dan volume data dapat ditampilkan saat diminta.
Ukuran ini mengubah kepatuhan dari klaim menjadi bukti. Ketika auditor atau pihak internal mempertanyakan kontrol atas data, perusahaan tidak perlu menjelaskan niat, cukup menunjukkan catatan. Dari sana, peninjauan kebijakan dapat dilakukan berbasis pola nyata, bukan asumsi.
Dengan bukti seperti ini, peninjauan kebijakan tidak lagi bergantung pada tafsiran, melainkan pada catatan yang bisa diverifikasi bersama. Seiring waktu, rekaman yang konsisten juga memperlihatkan perubahan kebiasaan pemakaian perangkat, sehingga penyesuaian kebijakan dapat dilakukan sebelum celah baru terbuka.
Peran Fortrix pada Kontrol Perangkat USB
Fortrix menangani bagian yang sulit diatur secara manual: menentukan perangkat apa yang boleh terhubung ke endpoint sekaligus merekam apa yang terjadi setelah perangkat itu tersambung. Sifatnya melengkapi kebijakan, sehingga aturan USB benar-benar berjalan, bukan sekadar tertulis.
- USB / Device Control — mengidentifikasi mass storage, hard disk eksternal, printer, HID, webcam, audio, dan adaptor jaringan; masing-masing dapat ditetapkan allow, read-only, atau block.
- File Exfiltration Detection — mengendus lonjakan pembacaan berkas (bawaan sekitar 500 MB) yang lazim mengiringi penyalinan data besar.
- Audit-Ready Log & Incident Report — menyimpan jejak perangkat dan perpindahan data dalam format yang siap ditunjukkan ketika audit berlangsung.
Bila Bos ingin menguji seberapa rapi kebijakan USB saat benar-benar dijalankan, mencobanya pada sekelompok endpoint terpilih adalah titik awal yang wajar.
Pertanyaan yang Sering Diajukan
Apakah melarang semua USB adalah solusi terbaik?
Bagaimana dengan USB yang disamarkan sebagai keyboard?
Apa hubungan USB dengan UU PDP?
Sumber & Referensi
Ingin melihat langsung bagaimana ini bekerja?
Fortrix memantau pergerakan data di endpoint secara otomatis — tanpa mengganggu alur kerja tim Bos.
Coba DemoLihat Harga