
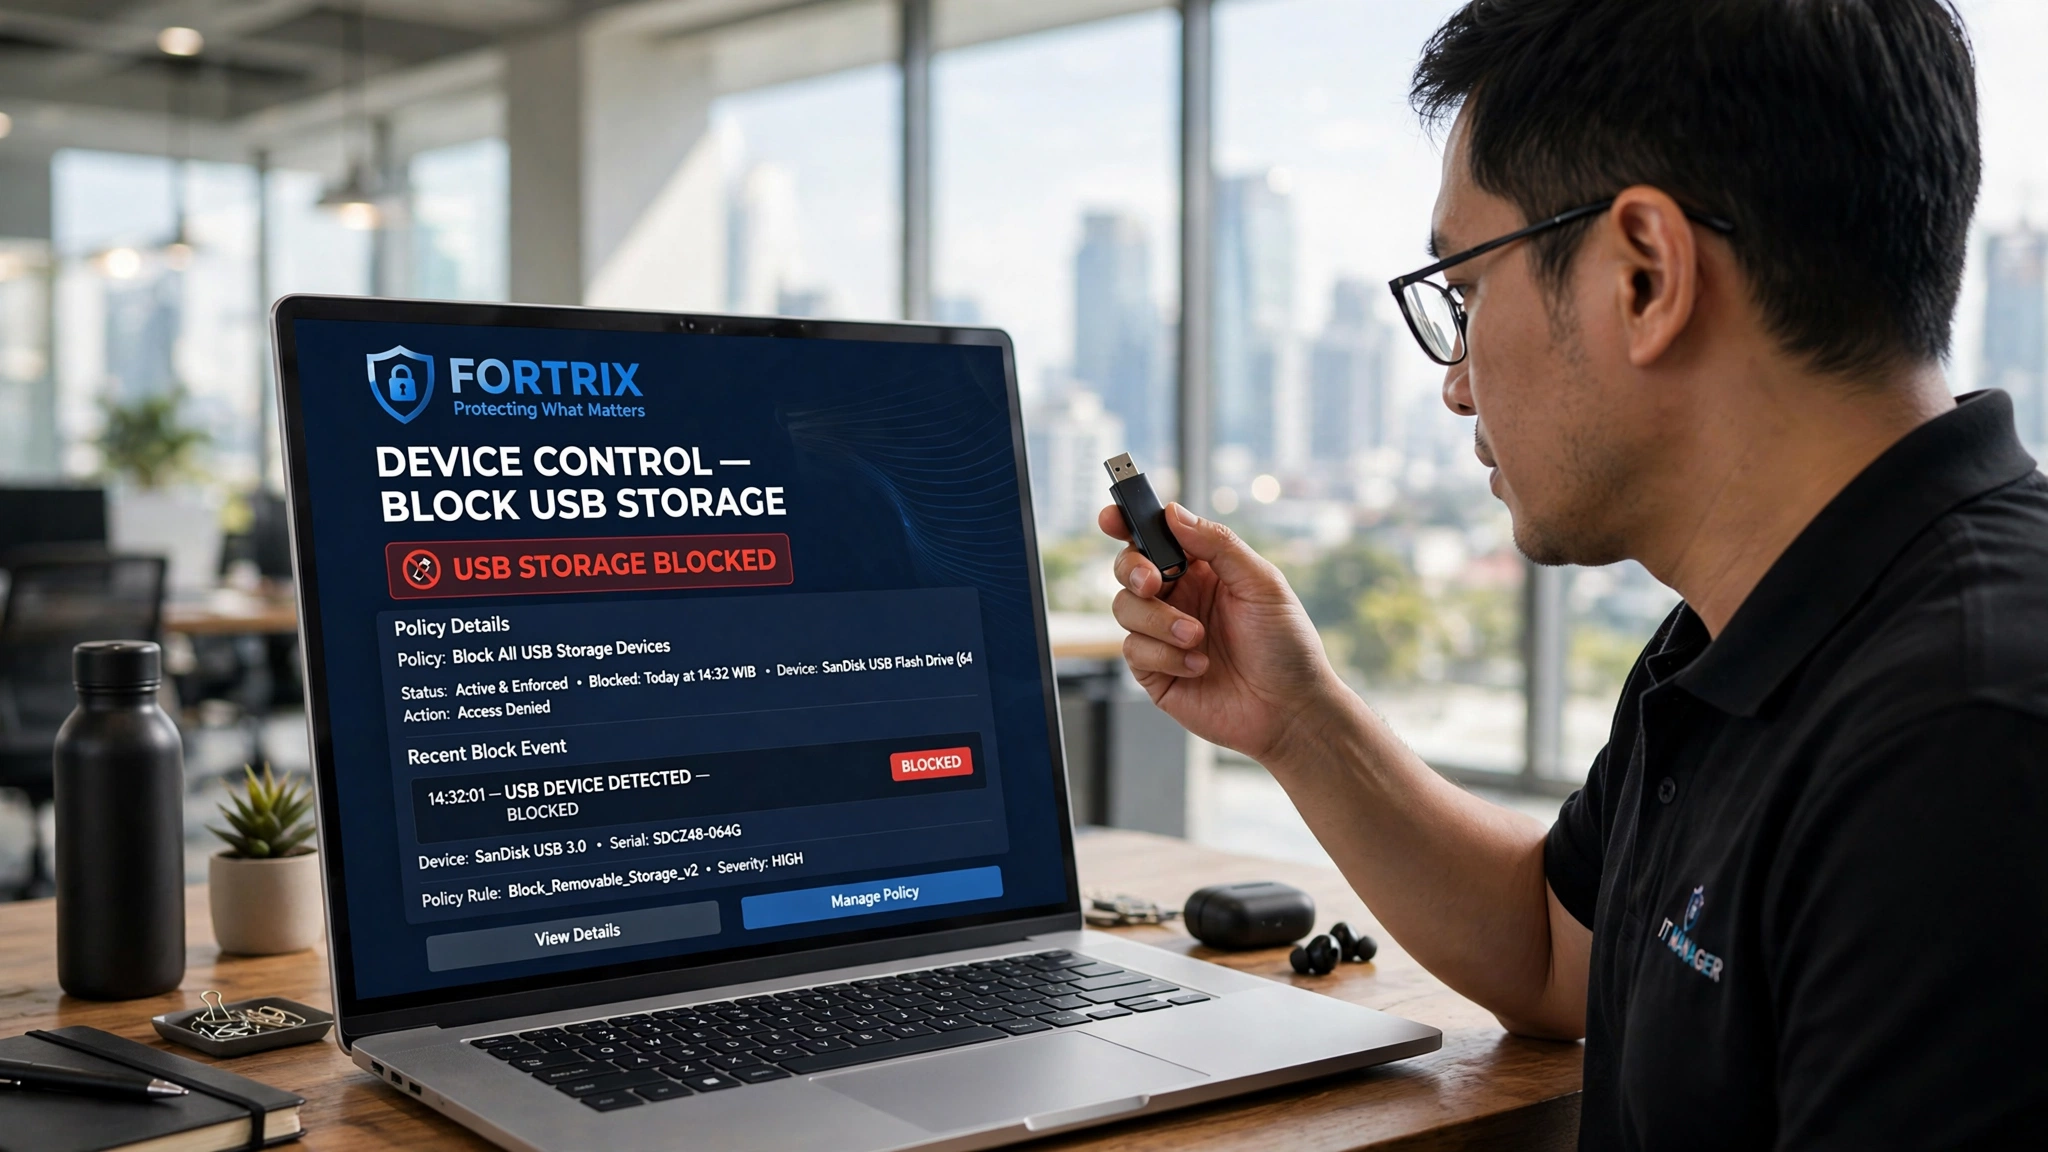
Ketika berbicara tentang perangkat eksternal, respons pertama yang sering muncul adalah memblokir USB sepenuhnya. Niatnya baik, tetapi solusinya terlalu sederhana untuk masalah yang berlapis. Mengontrol perangkat berarti memahami, mengatur, dan mencatat — bukan sekadar menutup semua colokan.
Ringkasan Cepat
- Memblokir seluruh port terasa aman, tetapi sering menghambat pekerjaan sah dan mendorong jalan pintas.
- Mengontrol berarti mengenali perangkat, menetapkan izin, dan mencatat aktivitasnya.
- Kendali bertingkat mempertahankan produktivitas sekaligus menutup jalur keluar data.
- Kebijakan yang proporsional lebih mudah dipertahankan daripada larangan menyeluruh.
Memblokir Terasa Aman, Tapi Belum Tentu Cukup
Menonaktifkan semua port USB memberi rasa aman yang instan. Tidak ada perangkat yang bisa dicolok, tidak ada data yang bisa disalin. Namun rasa aman itu sering tidak bertahan lama begitu berbenturan dengan kebutuhan kerja sehari-hari.
Ketika pekerjaan sah ikut tersendat, karyawan mencari akal. Ada yang memakai perangkat lain, ada yang mencari celah, dan ada yang mengeluh sampai kebijakan itu dicabut kembali. Hasil akhirnya bisa lebih buruk daripada sebelum kontrol diterapkan.
Mengapa Pemblokiran Saja Tidak Menyelesaikan Masalah
Ada beberapa kelemahan mendasar dari pendekatan “blokir semua”:
- Kebutuhan sah tetap ada dan akan mencari jalan lain yang justru tidak terpantau.
- Perangkat non-USB, seperti printer jaringan atau kamera, tetap luput dari perhatian.
- Tanpa pencatatan, perusahaan tetap tidak punya bukti pengendalian.
- Larangan menyeluruh sulit dipertahankan dan mudah dilonggarkan secara tidak konsisten.
Pemblokiran hanya menjawab satu pertanyaan — boleh atau tidak. Padahal masalah sebenarnya lebih kaya: siapa, perangkat apa, untuk keperluan apa, dan sejauh mana boleh dipakai.
Apa Arti Mengontrol Sesungguhnya
Mengontrol bukan berarti melarang, melainkan mengarahkan. Ada tiga unsur yang membedakannya dari pemblokiran sederhana: pengenalan, penetapan izin, dan pencatatan.
Pengenalan berarti mengetahui perangkat apa yang terpasang dan jenisnya apa. Penetapan izin berarti memberi tingkat akses yang sesuai — penuh, baca-saja, atau diblokir. Pencatatan berarti menyimpan jejak agar setiap aktivitas dapat ditelusuri. Ketiganya bersama-sama membentuk kendali yang benar-benar berfungsi, bukan sekadar tembok.
Perbedaan pentingnya terletak pada niat: pemblokiran bertujuan menutup, sedangkan pengendalian bertujuan mengarahkan. Yang pertama mudah menimbulkan gesekan, yang kedua cenderung diterima karena mempertimbangkan cara kerja nyata.
Perbedaan Hasil: Blokir versus Kendali Bertingkat
Bayangkan dua perusahaan. Yang pertama memblokir semua penyimpanan eksternal. Tim lapangannya kesulitan memindahkan foto kerja, lalu mulai memakai surel pribadi untuk mengirim berkas — jalur yang justru tidak diawasi sama sekali.
Perusahaan kedua mengizinkan perangkat tertentu dengan mode baca-saja, memblokir yang tidak jelas keperluannya, dan mencatat setiap pemasangan. Hasilnya berbeda: pekerjaan tetap berjalan, data sensitif tidak bisa disalin keluar, dan perusahaan memiliki catatan yang dapat diaudit. Kendali bertingkat memberi perlindungan tanpa menciptakan jalan pintas baru.
Selisih hasilnya terlihat pada dua hal: keberlanjutan kebijakan dan kualitas jejak. Larangan menyeluruh cenderung ditafsirkan longgar ketika menghadapi kebutuhan mendesak, sedangkan kendali bertingkat bertahan karena setiap keputusan punya alasan yang jelas dan terdokumentasi.
Menyusun Kendali yang Proporsional
Kendali yang baik sebanding dengan risikonya. Perangkat yang menangani data sensitif dapat dibatasi lebih ketat, sementara perangkat yang hanya dipakai untuk keperluan umum diberi keleluasaan terukur. Yang penting, setiap keputusan didasarkan pada kebutuhan nyata, bukan ketakutan.
Proses pengajuan izin juga perlu disederhanakan. Jika meminta pengecualian terasa menyulitkan, karyawan akan mencari jalan sendiri. Sebaliknya, jalur resmi yang cepat membuat kebijakan terasa membantu, bukan menghambat.
Indikator Kendali Sudah Berjalan Baik
Beberapa tanda bahwa kendali perangkat telah berjalan sebagaimana mestinya:
- Karyawan tahu perangkat mana yang diizinkan dan bagaimana mengajukan pengecualian.
- Perangkat tidak dikenal diblokir secara konsisten, bukan berdasar suasana hati.
- Setiap aktivitas perangkat tercatat dan dapat dicari kembali.
- Tidak ada lonjakan permintaan pengecualian yang menandakan kebijakan terlalu ketat.
- Laporan berkala menunjukkan gambaran pemakaian yang wajar.
- Proses pengajuan izin selesai dalam waktu yang wajar, tanpa berlarut-larut.
Menuju Kebijakan yang Bertahan Lama
Kebijakan perangkat yang hanya mengandalkan larangan cepat usang. Sebaliknya, kendali yang memahami konteks — perangkat apa, untuk apa, dan sejauh mana — mampu menyesuaikan diri seiring perubahan kebutuhan.
UU Perlindungan Data Pribadi No 27/2022 menekankan tanggung jawab pengendalian pada perusahaan. Mengontrol perangkat eksternal secara proporsional adalah cara menunjukkan tanggung jawab itu dalam praktik sehari-hari, bukan hanya di atas kertas.
Pendekatan ini juga lebih ramah bagi karyawan. Ketika aturan terasa masuk akal dan konsisten, kepatuhan tumbuh dengan sendirinya, bukan karena diawasi ketat.
Jebakan Saat Menerapkan Kendali Perangkat
Bahkan setelah niat mengontrol dipahami, penerapannya sering menemui jebakan yang sama. Menyadari pola ini lebih awal menghemat waktu dan mencegah kebijakan dicabut di tengah jalan.
- Mulai dari larangan menyeluruh alih-alih dari data perangkat, sehingga aturan terasa sewenang-wenang.
- Tidak menyosialisasikan alasan di balik setiap pembatasan, sehingga karyawan mengisi kekosongan itu dengan dugaan.
- Menetapkan pengecualian secara lisan dan tidak tercatat, sampai akhirnya tak ada yang tahu aturan yang berlaku.
- Meninjau kebijakan hanya ketika ada insiden, bukan secara berkala.
- Meniru kebijakan perusahaan lain tanpa menyesuaikan profil risiko sendiri.
Dua hal biasanya menentukan keberhasilan: transparansi alasan dan kemudahan jalur pengecualian. Kebijakan yang alasannya jelas lebih jarang dilanggar, dan jalur resmi yang cepat mengurangi dorongan mencari akal.
Selain dua hal itu, jadwal peninjauan perlu ditetapkan sejak awal. Kebijakan tanpa jadwal cenderung hanya diurus ketika masalah muncul, dan saat itu biasanya sudah terlambat untuk perbaikan yang tenang.
Yang perlu diperlakukan dengan hati-hati adalah insiden kecil. Sekadar menambah larangan setelah setiap kejadian bisa membuat aturan menumpuk dan saling bertentangan. Lebih baik meninjau penyebabnya, lalu menyesuaikan aturan yang ada alih-alih menambah lapisan baru.
Perlu diingat pula bahwa kendali perangkat bukan proyek sekali jadi. Ia menyesuaikan diri seiring perangkat baru muncul dan kebutuhan tim berubah, sehingga peninjauan rutin menjadi bagian dari kebijakan itu sendiri.
Selain jadwal, sediakan kanal umpan balik yang mudah diakses. Keluhan dan usulan dari tim sering menjadi petunjuk paling cepat bahwa suatu aturan perlu disesuaikan sebelum menimbulkan hambatan yang lebih besar.
Mengarahkan, Bukan Menutup Total
Fortrix menganut prinsip yang sama: mengarahkan akses perangkat alih-alih menutup semuanya. Perusahaan dapat mengatur tingkat izin sambil menjaga data tetap terkendali.
- USB/Device Control — menetapkan izin per perangkat dengan pilihan allow, read-only, atau block, mencakup media penyimpanan, HID, webcam, dan adaptor jaringan.
- Protect Rules — menyusun aturan if-then beserta template agar kebijakan dijalankan dengan pola yang seragam.
- Non-Isolate Mode — memantau tanpa mengganggu alur kerja, cocok ketika kebijakan baru mulai diuji.
Bila ingin merancang kendali yang sepadan dengan risiko perusahaan, Fortrix dapat diuji lebih dahulu pada sebagian endpoint.
Pertanyaan yang Sering Diajukan
Apakah memblokir semua USB lebih aman daripada mengontrol?
Apa tiga unsur utama dalam mengontrol perangkat?
Bagaimana menjaga agar kebijakan perangkat tidak terlalu ketat?
Sumber & Referensi
Ingin melihat langsung bagaimana ini bekerja?
Fortrix memantau pergerakan data di endpoint secara otomatis — tanpa mengganggu alur kerja tim Bos.
Coba DemoLihat Harga