
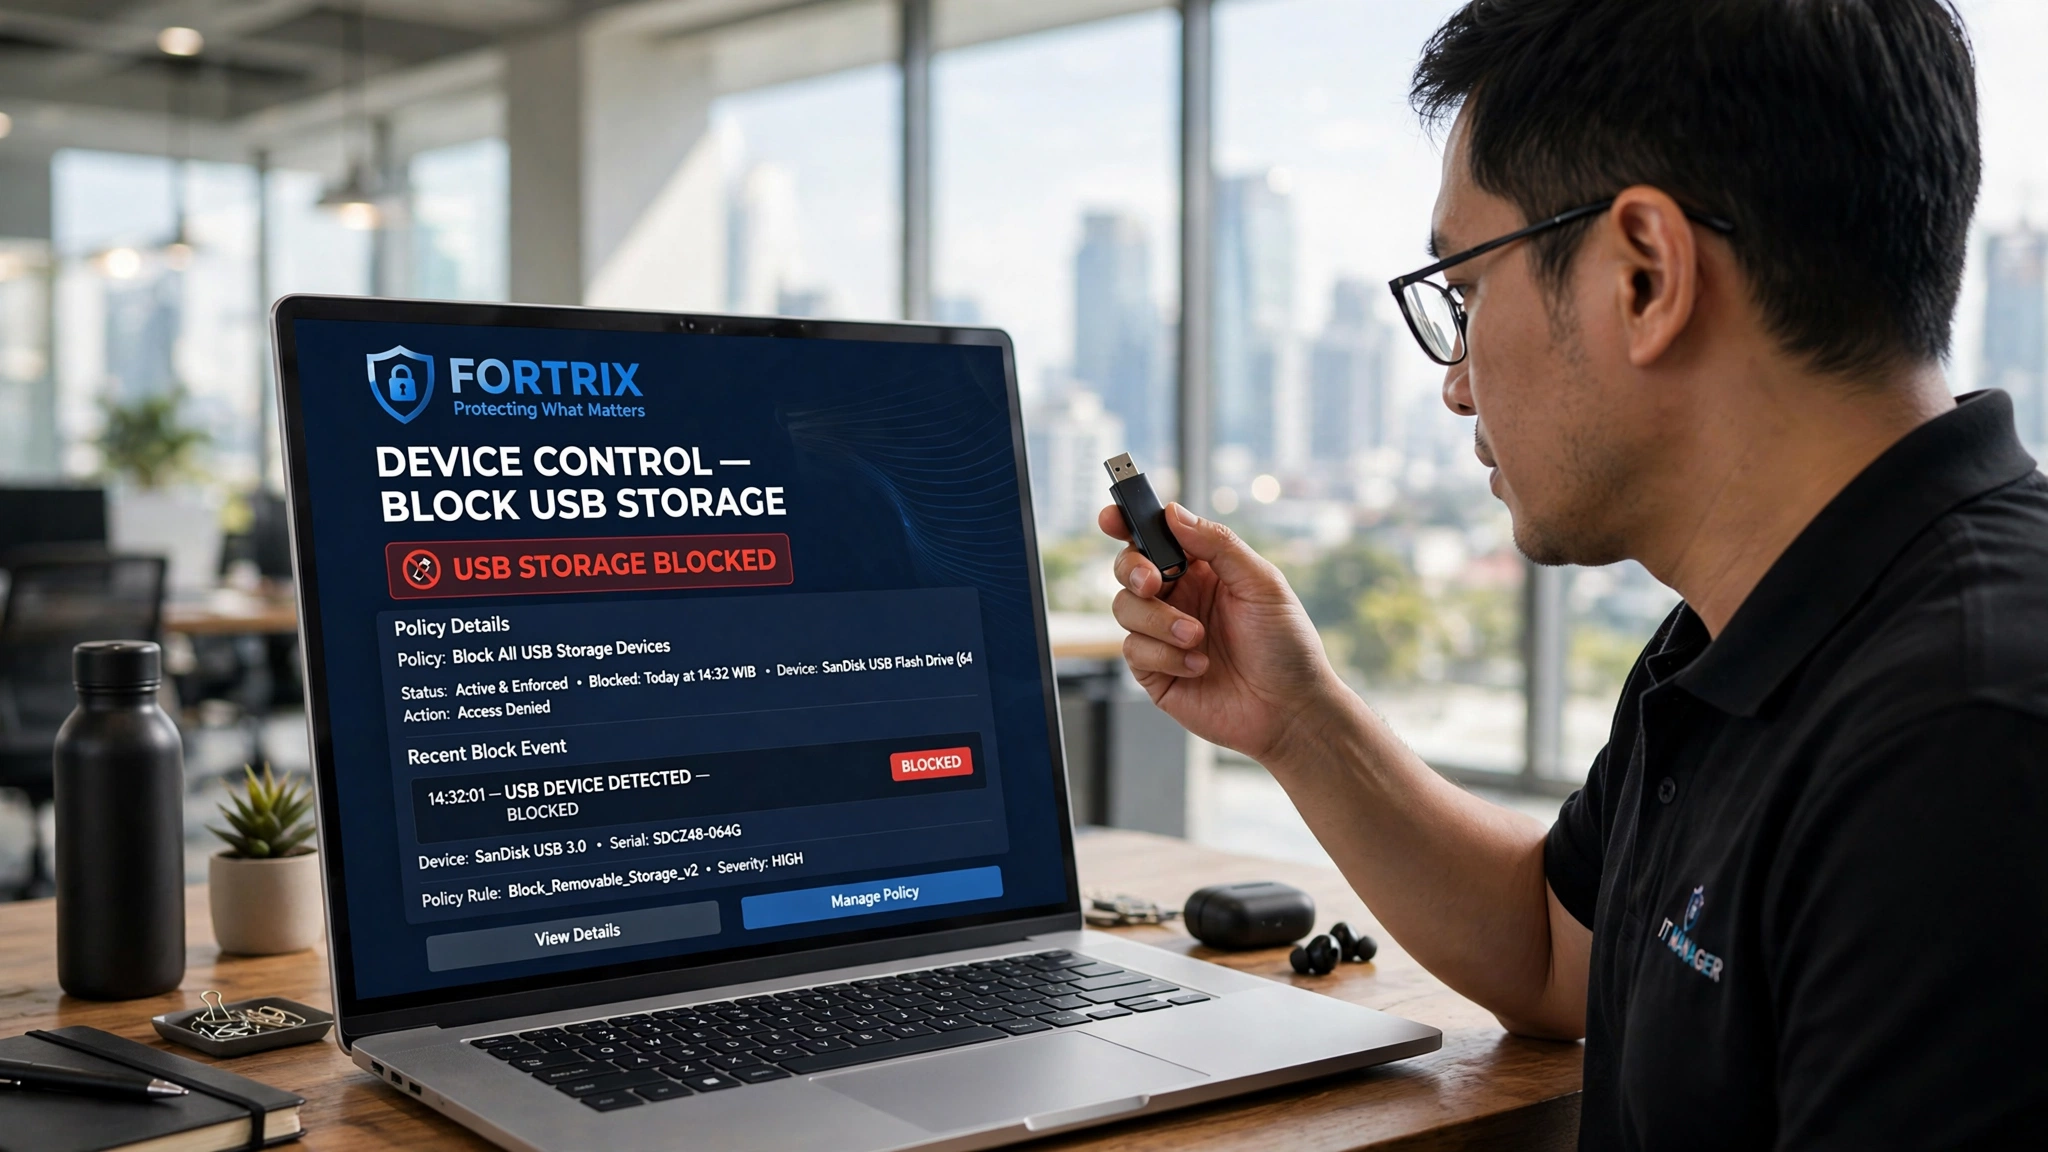
Perhatian tim keamanan biasanya terpusat pada serangan yang datang dari jaringan, padahal data bisa keluar lewat benda yang menempel langsung ke port komputer. Perangkat eksternal seperti flashdisk, hard disk, printer, dan gadget pribadi kerap luput dari pengawasan, padahal semuanya berpotensi memindahkan data keluar tanpa disadari.
Ringkasan Cepat
- Perangkat eksternal mencakup jauh lebih banyak hal daripada flashdisk.
- Perpindahan data lewat port langsung tidak meninggalkan jejak di lalu lintas jaringan.
- Sebagian besar kebocoran lewat jalur ini terjadi tanpa niat buruk, sehingga luput dari kecurigaan.
- Kuncinya adalah mencatat dan mengendalikan perangkat, bukan sekadar melarang semua colokan.
Apa yang Termasuk Perangkat Eksternal
Perangkat eksternal adalah perangkat keras apa pun yang tersambung ke komputer melalui port atau koneksi nirkabel, di luar komponen bawaan. Cakupannya jauh lebih lebar daripada yang biasa dibayangkan: bukan hanya flashdisk, tetapi juga hard disk eksternal, printer, scanner, webcam, headset, modem, dan perangkat antarmuka manusia (Human Interface Device/HID) seperti keyboard atau mouse tambahan.
Begitu terpasang, sistem operasi umumnya memperlakukannya sebagai bagian dari komputer. Tidak ada mekanisme otomatis yang membedakan perangkat resmi perusahaan dari gadget pribadi yang baru saja dicolok. Celah inilah yang menjadikan pengelolaan perangkat eksternal sebagai pekerjaan tersendiri.
Mengapa Jalur Ini Sulit Disadari
Pemantauan keamanan tradisional berpusat pada lalu lintas jaringan. Paket data yang keluar ke internet diawasi dengan ketat, tetapi perpindahan dari disk ke flashdisk yang menempel di badan komputer sering tidak melewati jaringan sama sekali.
Akibatnya, ratusan megabyte data bisa disalin tanpa satu peringatan pun. Dari sudut pandang sistem operasi, transfer itu wajar: pengguna memang punya izin membaca berkas, dan perangkat memang terpasang dengan benar. Yang hilang hanya satu pertanyaan penting — apakah perpindahan ini seharusnya terjadi?
Data yang Berpindah dalam Hitungan Detik
Bayangkan seorang staf yang membawa pulang laptop kantor dan mencolokkan hard disk pribadi untuk mencadangkan pekerjaan. Tanpa niat buruk, folder berisi rekap penggajian dan data pelanggan ikut tersalin. Hard disk itu kemudian dibawa bepergian, tersambung ke komputer lain, atau hilang di perjalanan.
Insiden seperti ini jarang disengaja. Justru karena tidak disengaja, ia nyaris tak pernah tercatat. Ketika data akhirnya tersebar, perusahaan baru sadar tidak ada satu pun log yang bisa menjelaskan kapan dan lewat jalur mana data keluar.
Kategori Perangkat yang Perlu Diperhatikan
Tidak semua perangkat eksternal sama berisiko, tetapi semuanya perlu dikenali sebelum bisa dikendalikan:
- Media penyimpanan massal — flashdisk, kartu memori, hard disk eksternal, dan telepon yang muncul sebagai drive.
- Perangkat keluaran — printer dan scanner yang dapat mencetak atau memindai dokumen sensitif.
- Perangkat HID — keyboard, mouse, atau alat yang menyamar sebagai HID namun sebenarnya mengeksekusi perintah.
- Multimedia — webcam dan mikrofon yang bisa merekam rapat tanpa disadari.
- Jaringan — adaptor nirkabel atau kartu jaringan yang membuka koneksi tidak resmi.
Tanda Pengawasan Perangkat Belum Memadai
Beberapa gejala berikut biasanya muncul sebelum masalah besar terjadi:
- Tidak ada catatan perangkat apa yang pernah terpasang di komputer karyawan.
- Karyawan bebas mencolokkan penyimpanan pribadi ke perangkat kerja.
- Audit internal tidak dapat menjawab siapa menyalin data ke luar dan kapan.
- Kebijakan perangkat hanya berupa imbauan lisan, tanpa kendali teknis.
- Insiden baru diketahui setelah data ditemukan di luar perusahaan.
Mengendalikan, Bukan Sekadar Melarang
Pelarangan total sering kontraproduktif: pekerjaan sah ikut tersendat dan karyawan mencari akal. Pendekatan yang lebih bertahan lama adalah kendali yang terukur — mengizinkan perangkat tertentu secara terbatas, memberi mode baca-saja untuk flashdisk yang memang dibutuhkan, dan memblokir sisanya.
Yang tak kalah penting adalah jejak. setiap pemasangan perangkat, penyalinan, atau perubahan status sebaiknya tercatat agar dapat ditelusuri kemudian. Dengan begitu, perusahaan tidak hanya mencegah, tetapi juga mampu membuktikan upaya pengendaliannya bila sewaktu-waktu diminta.
Menutup Celah Kecil yang Berdampak Besar
Perangkat eksternal sering dianggap remeh karena bentuknya kecil dan pemakaiannya sehari-hari. Namun justru di titik itulah data paling bernilai dapat keluar tanpa riuh. Mengelola jalur ini bukan soal menaruh kecurigaan pada karyawan, melainkan soal membangun kebiasaan kerja yang aman dan terdokumentasi.
Regulasi memperkuat urgensinya: UU Perlindungan Data Pribadi No 27/2022 menempatkan tanggung jawab pengendalian data pada perusahaan, sehingga kemampuan menunjukkan kontrol nyata menjadi bagian dari kepatuhan, bukan pilihan.
Menerapkan Kendali Perangkat Secara Bertahap
Mengaktifkan pemblokiran menyeluruh pada hari pertama biasanya memicu gangguan. Pendekatan bertahap jauh lebih mulus dan tetap mencapai tujuan yang sama.
- Petakan dulu. Jalankan mode pencatatan saja selama satu sampai dua pekan untuk melihat perangkat apa yang benar-benar dipakai, oleh siapa, dan untuk keperluan apa.
- Tentukan kebijakan. Susun daftar perangkat yang diizinkan, dibatasi baca-saja, dan diblokir, lengkap dengan alasan yang bisa dijelaskan kepada karyawan.
- Komunikasikan. Sampaikan aturan dan tujuannya sebelum penegakan, agar perubahan tidak terasa mendadak.
- Terapkan pada kelompok kecil. Mulai dari satu divisi, kumpulkan kendala yang muncul, lalu perbaiki sebelum memperluas ke yang lain.
- Pantau dan tinjau. Periksa catatan secara rutin, tangani pengecualian yang sah, dan sesuaikan kebijakan dari waktu ke waktu.
Urutan ini mengurangi resistensi sekaligus memberi ruang bagi pengecualian yang memang dibutuhkan pekerjaan. Yang perlu dihindari adalah loncatan langsung ke pelarangan total tanpa data. Tanpa pemetaan, perusahaan cenderung memblokir perangkat yang justru penting, lalu menghadapi keluhan yang melemahkan dukungan terhadap kebijakan itu sendiri. Hasil akhirnya tetap sama: setiap perangkat yang menempel dapat dikenali, dikendalikan, dan tercatat.
Kesalahan yang Sering Terjadi
Beberapa kekeliruan berulang muncul dalam pengelolaan perangkat eksternal, dan semuanya relatif mudah dihindari begitu dikenali lebih awal.
- Hanya mengurus flashdisk. Padahal perangkat keluaran, kamera, dan HID juga dapat memindahkan atau merekam data.
- Melarang tanpa komunikasi. Aturan yang datang mendadak memicu keluhan sekaligus mendorong jalan pintas.
- Mengandalkan kebijakan lisan. Imbauan tanpa kendali teknis cepat menguap dalam praktik sehari-hari.
- Tidak meninjau catatan. Log yang menumpuk tanpa pernah dibaca sama saja dengan tidak ada catatan.
- Menghukum tanpa membedakan niat. Kesalahan tidak sengaja dan pelanggaran sengaja membutuhkan respons yang berbeda.
Menghindari kelima hal ini membuat kendali perangkat berjalan lebih lancar dan lebih diterima. Tujuannya bukan mencurigai karyawan, melainkan membangun kebiasaan kerja yang aman sekaligus terdokumentasi.
Peran Fortrix di Jalur Perangkat Eksternal
Fortrix memetakan sekaligus mengendalikan perangkat yang menempel pada endpoint, sehingga perpindahan data lewat port tidak lagi menjadi area buta.
- USB/Device Control — mengenali jenis perangkat yang tersambung — penyimpanan, printer, HID, kamera, audio, jaringan — lalu menetapkan izin, akses baca-saja, atau blokir.
- Digital History Forensics — menyimpan riwayat pemasangan perangkat beserta waktu, proses, dan besaran data, dan dapat diekspor menjadi laporan.
- Email Alert realtime — mengirim notifikasi ke tim IT begitu muncul perangkat yang menyimpang dari kebiasaan.
Untuk melihat bagaimana kendali perangkat bekerja di lingkungan nyata, Fortrix dapat dicoba langsung pada lingkungan uji perusahaan Anda.
Pertanyaan yang Sering Diajukan
Apakah melarang semua perangkat eksternal adalah solusi terbaik?
Kalau hanya flashdisk yang dilarang, apakah data sudah aman?
Mengapa pencatatan perangkat sama pentingnya dengan pemblokiran?
Sumber & Referensi
Ingin melihat langsung bagaimana ini bekerja?
Fortrix memantau pergerakan data di endpoint secara otomatis — tanpa mengganggu alur kerja tim Bos.
Coba DemoLihat Harga