
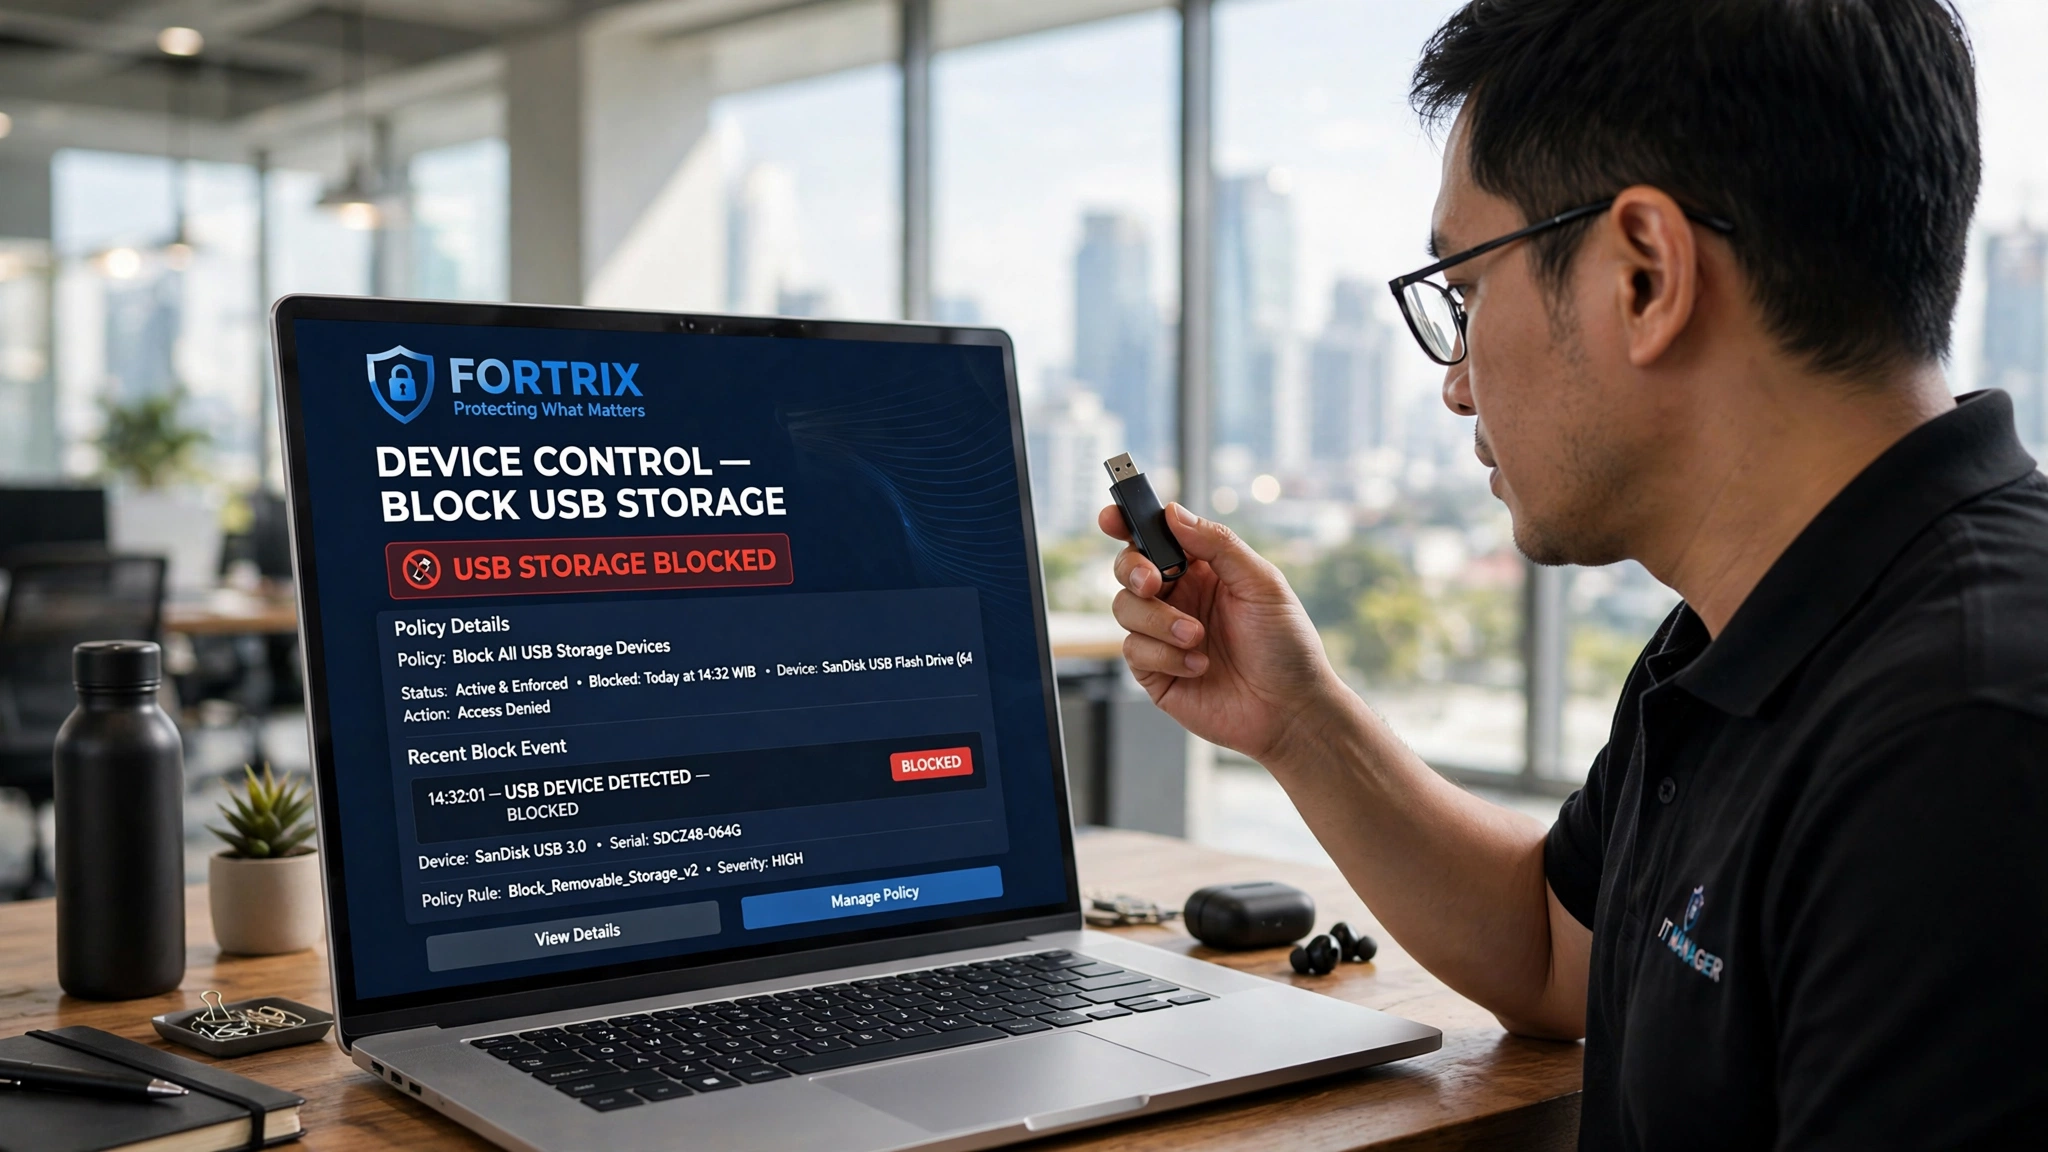
Antivirus menjaga dari malware, firewall mengatur lalu lintas jaringan, dan kata sandi melindungi akun. Namun di antara semua lapisan itu, ada satu jalur yang sering luput dari pengaturan: apa yang terhubung secara fisik ke komputer. Device control hadir mengisi ruang tersebut, dan bagi banyak perusahaan ia justru menjadi lapisan yang paling sering terlupakan.
Ringkasan Cepat
- Device control mengatur apa saja yang boleh terhubung ke komputer kerja.
- Jalur fisik sering luput dari perhatian antivirus dan firewall.
- Tanpa kontrol ini, batas antara lingkungan kerja dan luar mengabur.
- Selain mencegah, device control menghasilkan bukti yang siap audit.
Lapisan Keamanan yang Sering Terlewat
Sebagian besar organisasi sudah memiliki sederet kontrol keamanan: perlindungan email, penyaring web, dan pemantauan jaringan. Semua lapisan itu bekerja pada perjalanan data di dalam sistem digital.
Namun ada satu jalur yang jarang mendapat perhatian serupa, yaitu perangkat yang dicolok langsung ke komputer. Karena tidak melewati jaringan, jalur ini sering tidak terlihat oleh kontrol yang ada.
Apa yang Dimaksud dengan Device Control
Device control adalah lapisan yang mengatur perangkat apa saja yang boleh terhubung ke endpoint, dan apa yang boleh dilakukan perangkat itu setelah terhubung. Ia menerjemahkan kebijakan perusahaan menjadi aturan teknis yang berjalan otomatis.
Alih-alih membiarkan setiap port terbuka, perusahaan menetapkan perangkat mana yang diizinkan, mana yang dibatasi, dan mana yang diblokir — lalu memastikan aturan tersebut benar-benar diterapkan.
Mengapa Jalur Fisik Berbeda
Berbeda dari lalu lintas jaringan, perpindahan data lewat perangkat fisik tidak melewati firewall atau gerbang yang dapat disaring. Sekali media penyimpanan dicolok, berkas berpindah langsung antara perangkat dan komputer.
Karena tidak melintasi titik-titik pemeriksaan yang biasa, jalur ini praktis berada di luar jangkauan kontrol jaringan. Di situlah device control menjadi satu-satunya lapisan yang relevan.
Ancaman Dua Arah dalam Satu Koneksi
Setiap koneksi perangkat membuka dua kemungkinan sekaligus:
- Arah masuk: berkas berbahaya atau perangkat yang menyamar memasuki lingkungan kerja.
- Arah keluar: data perusahaan berpindah ke media yang kemudian meninggalkan gedung.
Kedua arah ini berbagi jalur yang sama. Tanpa kontrol, organisasi tidak punya cara mencegah salah satunya, apalagi keduanya sekaligus.
Dampak yang Baru Disadari Terlambat
Banyak perusahaan baru menyadari pentingnya kontrol perangkat setelah terjadi insiden: data pelanggan muncul di tempat yang tidak seharusnya, atau dokumen internal ditemukan di luar. Saat itu, pertanyaan yang muncul seputar perangkat apa, kapan, dan siapa.
Tanpa kontrol dan pencatatan sejak awal, pertanyaan-pertanyaan itu tidak dapat dijawab. Dampaknya bukan hanya kerugian data, tetapi juga hilangnya kemampuan menjelaskan apa yang sebenarnya terjadi.
Apa yang Perlu Dikendalikan
Device control yang baik mencakup beberapa hal mendasar:
- Jenis perangkat yang boleh terhubung, dari penyimpanan hingga periferal.
- Hak akses per perangkat: izin penuh, hanya-baca, atau blokir.
- Pencatatan setiap koneksi dan perpindahan data.
- Respons ketika muncul perangkat atau aktivitas mencurigakan.
Kombinasi ini mengubah jalur fisik dari titik buta menjadi bagian dari sistem keamanan yang terkendali.
Kaitannya dengan Tanggung Jawab Kepatuhan
Selain mencegah insiden, device control menghasilkan jejak yang bernilai saat audit. Perusahaan dapat menunjukkan perangkat apa yang terhubung, data apa yang berpindah, dan tindakan apa yang diambil ketika ada penyimpangan.
Kerangka hukum perlindungan data pribadi di Indonesia menempatkan tanggung jawab pengelolaan data pada organisasi. Kemampuan mendokumentasikan kontrol atas perangkat menjadi salah satu bentuk nyata pemenuhan kewajiban tersebut.
Dari Kebijakan ke Praktik: Menjalankan Device Control tanpa Mengganggu Operasional
Kebijakan device control hanya berguna bila berjalan lancar di lapangan. Perbedaan antara kontrol yang diterima dan yang ditolak karyawan biasanya terletak pada cara penerapannya, bukan pada isi aturannya.
Karena itu, keberhasilan device control lebih ditentukan oleh proses penyesuaian daripada oleh panjangnya daftar perangkat yang diblokir. Pendekatan bertahap memberi ruang untuk belajar dari kenyataan lapangan sebelum aturan diperluas ke seluruh organisasi.
- Mulai dari kelompok kecil. Terapkan kebijakan pada satu tim terlebih dulu untuk melihat perangkat apa yang benar-benar dipakai sehari-hari. Temuan ini hampir selalu berbeda dari perkiraan awal, sehingga rencana dapat disempurnakan sebelum diperluas.
- Terapkan default yang aman, lalu buka pengecualian. Blokir secara bawaan, kemudian izinkan perangkat yang memang dibutuhkan. Urutan ini lebih mudah dikendalikan daripada mengizinkan semuanya lebih dahulu lalu menutup satu per satu.
- Sediakan alur permintaan yang jelas. Karyawan perlu tahu ke mana meminta akses perangkat tertentu dan berapa lama prosesnya. Tanpa jalur resmi, mereka akan mencari akal sendiri yang justru melemahkan kontrol dari dalam.
- Catat dan tinjau secara berkala. Setiap koneksi dan perpindahan data sebaiknya terekam, lalu ditinjau dari waktu ke waktu untuk menyesuaikan aturan dengan kebutuhan nyata yang terus berubah.
Dengan pendekatan ini, device control berubah dari larangan yang menyulitkan menjadi bagian alur kerja yang wajar. Karyawan tetap produktif, sementara perusahaan memegang kendali atas jalur fisik yang sebelumnya terbuka. Kuncinya adalah menjalankan kontrol secara bertahap sambil terus menjelaskan alasan di baliknya kepada seluruh tim.
Perangkat yang Sering Terlupakan dalam Daftar Kontrol
Ketika membahas device control, perhatian biasanya langsung tertuju pada media penyimpanan. Padahal jalur fisik mencakup lebih banyak perangkat, dan beberapa di antaranya justru lebih jarang diawasi.
Perangkat masukan seperti papan tik dan perangkat antarmuka manusia dapat diprogram ulang agar bertindak seperti komputer kecil yang mengirim perintah otomatis. Karena bentuknya tidak mencurigakan, jalur ini sering lolos dari pemeriksaan yang hanya berfokus pada perpindahan data.
- Papan tik dan perangkat HID yang menyamar sebagai perangkat biasa namun menjalankan perintah.
- Webcam dan mikrofon yang mampu merekam tanpa terlihat.
- Adaptor jaringan yang menghubungkan komputer ke jaringan lain tanpa sepengetahuan tim IT.
- Printer yang menyimpan salinan dokumen di memorinya setelah dicetak.
Meninjau daftar ini membantu perusahaan memperluas cakupan kontrol tanpa harus memblokir segalanya. Pendekatan yang lebih baik adalah membatasi perangkat berdasarkan fungsi, mengizinkan yang benar-benar dipakai kerja, dan mencatat setiap koneksi agar aktivitasnya dapat ditelusuri saat diperlukan.
Fortrix sebagai Lapisan Device Control di Endpoint
Sebagai lapisan device control di sisi endpoint, Fortrix mengisi ruang yang tidak dijangkau antivirus maupun firewall. Kebijakan perangkat berubah menjadi aturan otomatis yang sekaligus terekam, sehingga tidak lagi bergantung pada kedisiplinan manual.
- USB / Device Control — mengatur penyimpanan, hard disk eksternal, printer, HID, webcam, audio, sampai adaptor jaringan dengan pilihan izin penuh, hanya-baca, atau blokir per unit.
- Protect Rules — menjalankan aturan if-then dari template siap pakai, termasuk tindakan otomatis ketika terjadi penyimpangan kebijakan.
- Incident Report PDF bersama Audit-Ready Log — merangkai jejak perangkat dan perpindahan data menjadi laporan yang siap diperiksa auditor.
Bagi perusahaan yang ingin memulai kontrol perangkat secara mulus, menguji Fortrix pada sekelompok endpoint terpilih adalah langkah paling praktis dan berisiko rendah.
Pertanyaan yang Sering Diajukan
Apa bedanya device control dengan antivirus?
Apakah perusahaan kecil juga membutuhkan device control?
Apakah device control menghambat pekerjaan karyawan?
Sumber & Referensi
Ingin melihat langsung bagaimana ini bekerja?
Fortrix memantau pergerakan data di endpoint secara otomatis — tanpa mengganggu alur kerja tim Bos.
Coba DemoLihat Harga