
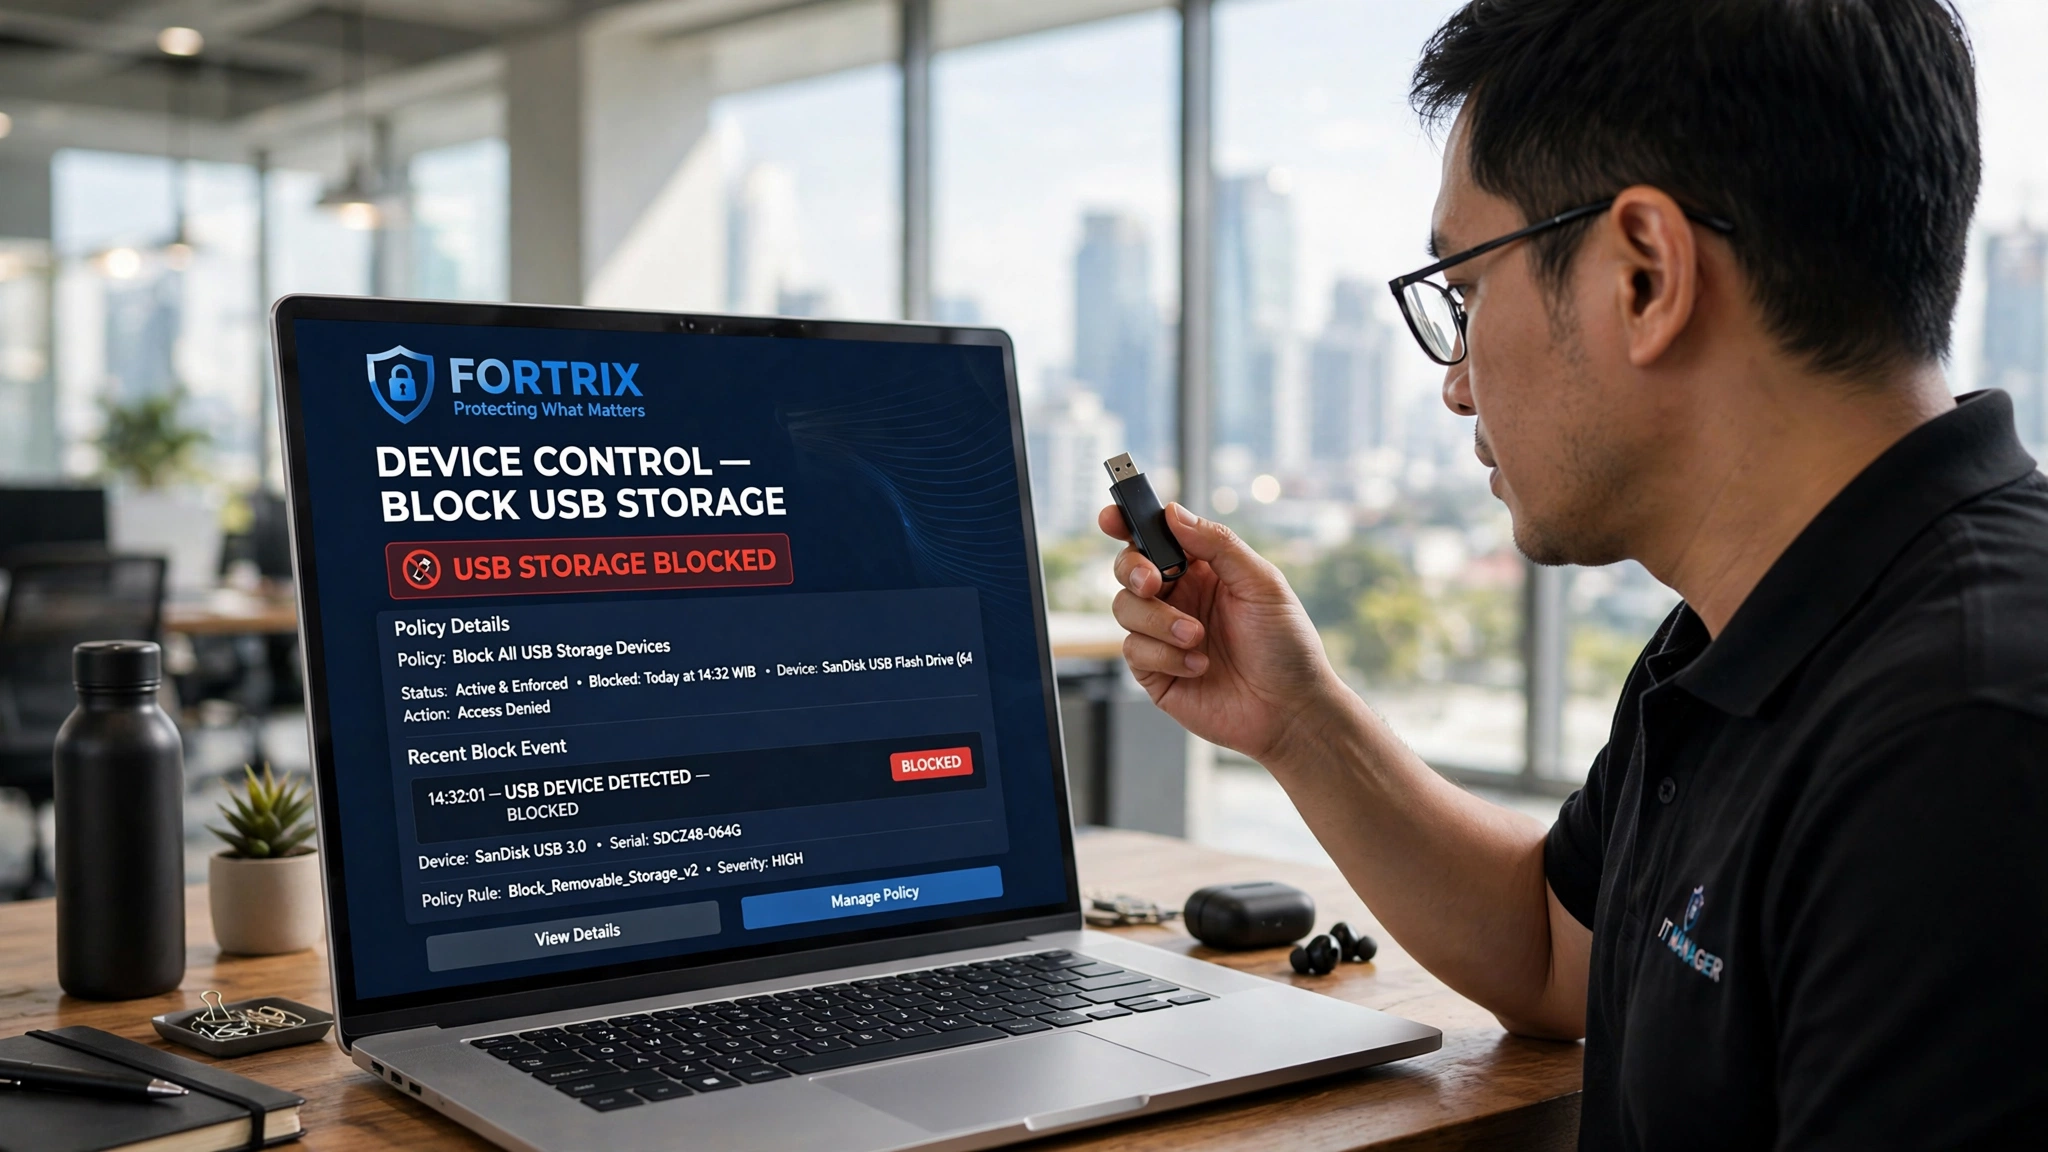
Keamanan perusahaan dibangun dari banyak lapisan: firewall, antivirus, kata sandi, dan pelatihan karyawan. Namun seluruh lapisan itu bisa kehilangan makna karena satu benda kecil yang dicolokkan ke port: USB. Artikel ini menelaah bagaimana satu titik terlemah dapat menggoyang pertahanan yang tampak kokoh.
Ringkasan Cepat
- Rantai keamanan runtuh pada titik terlemahnya, dan USB sering menjadi titik itu.
- Dampak satu perangkat tidak berhenti di satu komputer — ia dapat menyebar ke seluruh jaringan.
- Perangkat yang tampak biasa bisa berfungsi ganda sebagai alat pencuri data.
- Memperkuat titik terlemah lebih efektif daripada menambah lapisan lain di tempat yang sudah kuat.
Satu Titik, Dampak Berantai
Prinsip dasar keamanan berlapis adalah bahwa penyerang hanya perlu menemukan satu celah. Sebaliknya, perusahaan dituntut menutup semuanya. Celah terkecil sekalipun cukup untuk membatalkan kerja keras di lapisan lainnya.
USB berada persis di posisi berisiko itu. Ia kecil, mudah dibawa, murah, dan dianggap remeh. Padahal port USB dirancang untuk mempercayai apa pun yang terpasang, tanpa memandang niat pemiliknya.
Bagaimana Satu Perangkat Menggagalkan Pertahanan
Bayangkan sebuah flashdisk ditemukan di area parkir. Seorang karyawan penasaran mencoloknya ke laptop kerja untuk melihat isinya. Beberapa detik kemudian sebuah program berjalan, kredensial tercatat, dan jalur komunikasi ke luar terbuka.
Dari sana, dampaknya tidak berhenti di satu komputer. Kredensial yang dicuri memungkinkan akses ke sistem lain, sementara data berharga disalin ke luar secara diam-diam. Seluruh rantai insiden berawal dari satu tindakan sederhana di satu port.
Karena tidak ada peringatan yang muncul, peristiwa ini baru terungkap berhari-hari kemudian — saat data sudah jauh berpindah. Selama jeda itu, penyerang leluasa bergerak di dalam jaringan tanpa diketahui.
Kisah Umum yang Berulang
Pola seperti ini bukan skenario teoretis. Ia muncul dalam berbagai bentuk di banyak organisasi: perangkat dengan memori tersembunyi, kabel yang memasang perangkat jaringan palsu, atau aksesori yang menyamar sebagai keyboard untuk mengetik perintah dengan cepat.
Yang membuat semuanya berbahaya bukan kerumitannya, melainkan kesederhanaannya. Karena bentuknya familiar, tidak ada yang curiga, dan karena tidak ada yang curiga, tidak ada yang mencatat.
Mengapa Titik Terlemah Selalu Jadi Sasaran
Penyerang rasional memilih jalan termudah. Menembus sistem yang dijaga ketat membutuhkan waktu dan keahlian; menunggu seseorang mencolokkan perangkat yang tidak dikenal jauh lebih murah. Selama ada jalur yang lebih lemah, upaya membobol lapisan kuat sebenarnya tidak perlu.
Inilah alasan memperkuat titik terlemah memberikan hasil terbesar. Menambah pengamanan di area yang sudah kuat tidak banyak mengubah peluang penyerang, sementara menutup celah kecil dapat memaksa mereka mencari jalan lain yang jauh lebih sulit.
Tanda Titik Lemah Ini Belum Tertangani
Beberapa isyarat bahwa satu USB masih menjadi titik lemah:
- Komputer tanpa pengawasan perangkat apa pun tetap menerima perangkat asing.
- Karyawan tidak tahu harus berbuat apa bila menemukan perangkat tak dikenal.
- Tidak ada peringatan otomatis saat perangkat baru terpasang.
- Perangkat pribadi bergantian dicolok tanpa pernah tercatat.
- Kebijakan hanya berupa larangan di dokumen, tanpa kendali teknis.
Memperkuat Titik Terlemah Tanpa Mengganggu Produktivitas
Memperkuat jalur perangkat tidak harus berarti mematikan semua port. Pendekatan yang lebih masuk akal: izinkan perangkat yang memang dipakai untuk bekerja dengan mode terbatas, blokir yang tidak jelas keperluannya, dan catat setiap pemasangan agar dapat ditelusuri.
Untuk perangkat sensitif, mode baca-saja memberi keseimbangan: karyawan tetap dapat mengambil berkas kerja, tetapi tidak bisa menyalin data ke media pribadi. Kombinasi izin yang rapi dan pencatatan membuat titik terlemah berubah menjadi titik yang terkendali.
Pelajaran: Kecil Bukan Berarti Tidak Penting
Dalam keamanan, ukuran fisik tidak berbanding lurus dengan besarnya risiko. Justru benda yang paling diabaikan kerap menjadi jalan termudah bagi data untuk keluar. Mengakui hal itu adalah langkah pertama untuk memperlakukannya dengan serius.
UU Perlindungan Data Pribadi No 27/2022 menegaskan bahwa tanggung jawab pengendalian ada di tangan perusahaan. Menjaga satu titik lemah tetap rapat adalah bagian dari tanggung jawab itu, sekecil apa pun bentuknya.
Yang membuat sebuah titik benar-benar rapat adalah kombinasi antara kebijakan yang jelas, kendali teknis yang dijalankan mesin, dan pencatatan yang dapat ditelusuri. Ketiganya bersama mengubah titik paling rentan menjadi titik yang terkendali.
Checklist Mitigasi dan Cara Mengukur Keberhasilannya
Setelah risiko satu perangkat dipahami, langkah berikutnya adalah memastikan penanganannya benar-benar berjalan di lapangan, bukan berhenti pada kesepakatan lisan. Daftar periksa yang ringkas namun dapat diuji biasanya jauh lebih berguna daripada dokumen panjang yang tidak pernah dijalankan sehari-hari.
- Tentukan port dan jenis perangkat yang memang dibutuhkan pekerjaan, lalu pisahkan dengan jelas dari yang tidak.
- Tetapkan status bawaan yang aman: perangkat asing ditolak, sementara perangkat kerja diizinkan dengan batasan yang terukur.
- Sediakan pilihan baca-saja bagi keperluan berbagi berkas yang masih sah, sehingga alur kerja tidak terputus.
- Wajibkan pencatatan setiap pemasangan, lengkap dengan identitas perangkat, waktu, dan pengguna yang memasangnya.
- Satukan prosedur bagi karyawan menjadi satu kalimat yang mudah diingat: jangan mencolokkan, laporkan, lalu serahkan ke tim TI.
Keberhasilan tidak diukur dari banyaknya perangkat yang diblokir, melainkan dari tiga hal: berapa banyak peristiwa yang tercatat, seberapa cepat tim mengetahui kejadian mencurigakan, dan apakah pekerjaan yang sah tetap berjalan lancar. Bila ketiga ukuran itu membaik tanpa menimbulkan keluhan operasional, berarti kendali atas titik lemah sudah bekerja seperti seharusnya.
Tinjau daftar ini secara berkala, misalnya setiap kuartal. Periksa apakah ada perangkat lama yang sudah tidak dipakai namun izinnya masih terbuka, atau jenis perangkat baru yang belum masuk ke dalam kebijakan. Satu perangkat yang terlewat dari peninjauan dapat mengembalikan perusahaan ke titik awal tanpa disadari. Memperlakukan peninjauan ini sebagai kebiasaan rutin, bukan proyek sekali jalan, adalah cara paling andal menjaga agar titik terlemah tetap terkendali dalam jangka panjang.
Perlu dicatat, daftar periksa ini adalah titik awal, bukan garis akhir. Setiap organisasi memiliki pola kerja yang berbeda, sehingga izin yang tepat bagi satu tim belum tentu cocok bagi tim lain. Yang lebih penting adalah kebiasaan meninjau ulang, sebab jalur risiko bergerak mengikuti perubahan cara kerja. Dengan menempatkan peninjauan sebagai rutinitas, perusahaan menjaga kendali tetap relevan dari waktu ke waktu.
Menutup Titik Lemah di Endpoint
Untuk menutup celah yang lahir dari perangkat asing, Fortrix menambahkan lapisan kendali yang berjalan otomatis di endpoint, sehingga perusahaan tidak lagi bergantung pada kewaspadaan semata.
- USB/Device Control — menyetel kebijakan per kategori perangkat: diizinkan, dipersempit ke baca-saja, atau diblokir sepenuhnya.
- Protect Rules — menerjemahkan aturan perusahaan menjadi logika if-then yang konsisten, sekaligus mengisolasi perangkat mencurigakan secara otomatis.
- Email Alert realtime — mengirim pemberitahuan ke tim begitu perangkat baru yang tidak dikenal tercolok.
Untuk menguji seberapa besar pengaruh satu perangkat terhadap endpoint, Fortrix dapat dicoba pada lingkungan terbatas terlebih dahulu.
Pertanyaan yang Sering Diajukan
Mengapa satu USB bisa dianggap titik lemah yang serius?
Apakah menonaktifkan semua port USB adalah jawaban terbaik?
Bagaimana menangani karyawan yang menemukan perangkat tak dikenal?
Sumber & Referensi
Ingin melihat langsung bagaimana ini bekerja?
Fortrix memantau pergerakan data di endpoint secara otomatis — tanpa mengganggu alur kerja tim Bos.
Coba DemoLihat Harga