
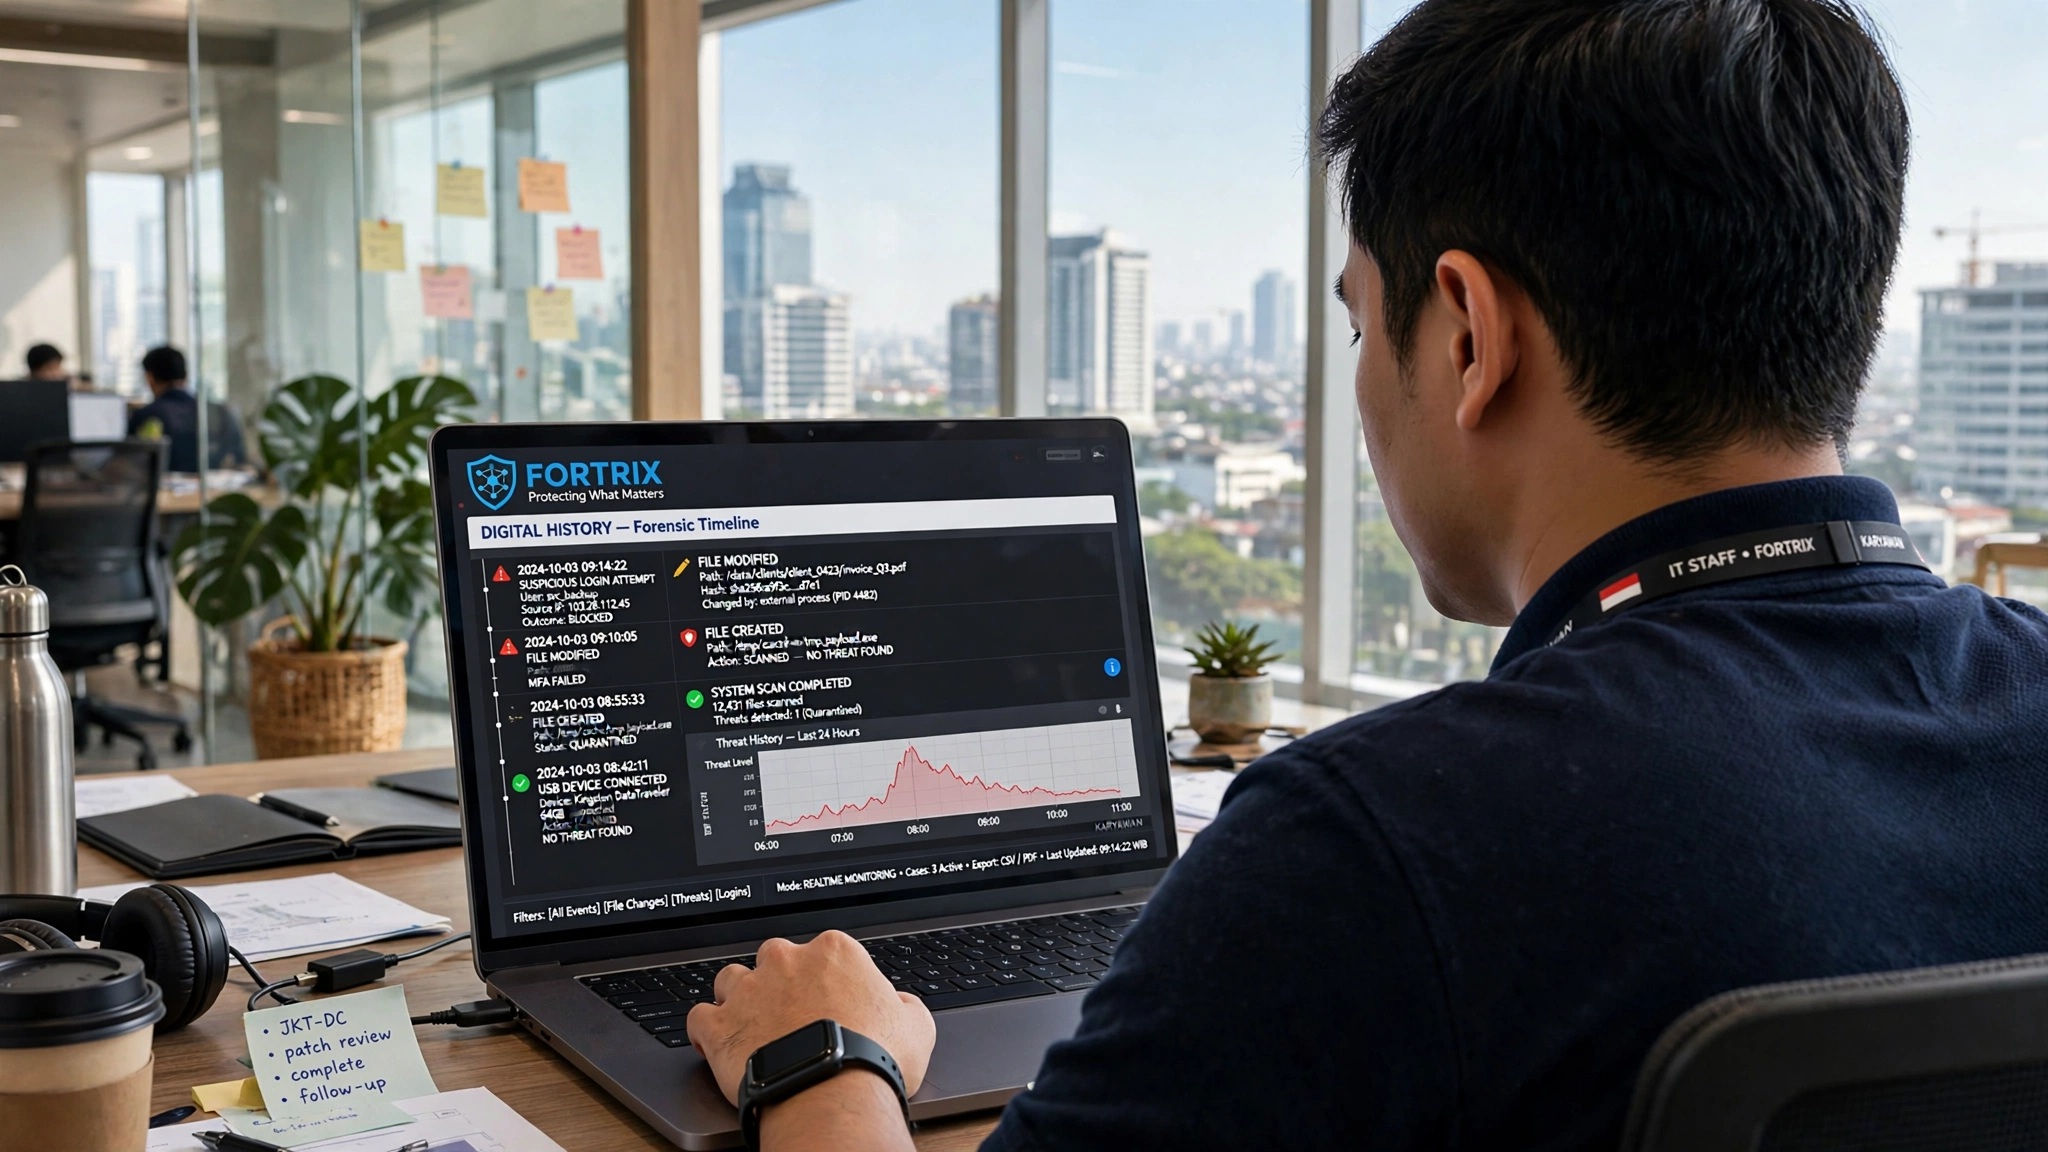
Kebocoran data sering baru diketahui dari pihak luar — pemberitahuan pelanggan, laporan mitra, atau unggahan di internet. Begitu insiden terkonfirmasi, pertanyaan bergeser dari “apakah kita aman” menjadi “apa yang harus segera kita cari dan lakukan”. Di momen inilah kualitas catatan endpoint benar-benar diuji.
Ringkasan Cepat
- Fokus setelah kebocoran: cakupan, jalur keluar, dan sejak kapan data terpapar.
- Root cause perlu ditemukan agar kejadian tidak terulang.
- Kewajiban pelaporan menuntut bukti, bukan pernyataan normatif.
- Setiap menit yang dihemat berasal dari catatan yang sudah tersedia sebelumnya.
Pergeseran Fokus Saat Insiden Terkonfirmasi
Ketika kebocoran dikonfirmasi, tekanan berubah cepat. Manajemen ingin tahu seberapa besar dampaknya, tim TI ingin tahu dari mana masuknya, dan pihak eksternal mulai meminta penjelasan. Respons yang kacau di jam-jam pertama biasanya memperburuk keadaan.
Yang membuat perbedaan adalah seberapa siap perusahaan menarik dan membaca catatan yang sudah dimiliki.
Karena itu, perusahaan yang mencatat aktivitas endpoint jauh lebih dulu berada pada posisi yang lebih tenang dibandingkan yang harus mulai mengumpulkan keterangan dari nol.
Tekanan biasanya datang lebih cepat daripada kemampuan tim menyusun jawaban yang utuh.
Empat Pertanyaan Inti yang Harus Dijawab
Empat pertanyaan ini hampir selalu muncul, dan sebaiknya dijawab berurutan:
- Apa saja data yang terpapar dan seberapa sensitif sifatnya?
- Melalui jalur apa data keluar — jaringan, perangkat, atau aplikasi?
- Sejak kapan aktivitas mencurigakan berlangsung?
- Apa penyebab dasarnya, bukan hanya gejalanya?
Menjawab secara berurutan mencegah tim melompat ke kesimpulan sebelum dasar-dasarnya jelas.
Keempatnya saling berkaitan, dan menjawab satu tanpa yang lain biasanya meninggalkan celah penafsiran.
Menentukan Cakupan: Satu Titik atau Menyebar?
Menentukan cakupan berarti memetakan berapa banyak perangkat dan akun yang terlibat. Insiden pada satu komputer sering dikira tunggal, padahal indikasi pola yang sama bisa muncul di beberapa titik.
Semakin cepat pemetaan dilakukan, semakin tepat pembatasan yang diambil.
Pemetaan awal tidak harus sempurna; yang penting cukup untuk mengarahkan pemeriksaan berikutnya dan menahan penyebaran untuk sementara.
Menemukan Jalur Keluar Data
Jalur keluar data menentukan langkah pengamanan. Apakah data menuju layanan awan, dikirim lewat email, disalin ke perangkat eksternal, atau dikirim melalui protokol yang jarang dipantau? Setiap jalur menuntut penanganan yang berbeda.
Mengetahui jalur yang dipakai juga membantu menilai apakah ada data lain yang mungkin menyusul keluar melalui cara yang sama.
Menghitung Lama Data Terpapar
Menghitung lama data terpapar membantu menaksir skala risiko. Bukan hanya kapan kebocoran ditemukan, tetapi kapan aktivitas menyimpang pertama kali muncul. Rentang inilah yang paling sering mengejutkan manajemen ketika baru diketahui.
Rentang waktu ini juga menjadi dasar penilaian risiko bagi pihak-pihak yang datanya berpotensi terkena dampak.
Perbedaan antara momen penyimpangan pertama dan momen pelaporan sering jauh lebih besar daripada dugaan awal.
Memenuhi Kewajiban Pelaporan
Kewajiban pelaporan menuntut perusahaan mampu menjelaskan apa yang terjadi dengan dasar yang jelas. Ini bukan soal mengisi formulir, melainkan kemampuan menunjukkan kronologi, cakupan, dan langkah penanganan — semuanya bersumber pada catatan yang ada.
Pernyataan tanpa bukti justru memperbesar risiko di kemudian hari.
Semakin dini kronologi disusun, semakin siap perusahaan berkomunikasi dengan pihak yang berhak menerima penjelasan.
Menutup Insiden Tanpa Mengulanginya
Sebuah insiden dianggap benar-benar selesai ketika penyebab dasarnya diperbaiki, bukan hanya ketika akses ditutup. Pelajaran dari satu kejadian perlu diterjemahkan menjadi perubahan aturan, peningkatan pemantauan, atau pelatihan yang nyata.
Tanpa itu, perusahaan hanya menunggu insiden berikutnya dengan bentuk yang berbeda.
Dokumentasi yang baik memungkinkan perusahaan menilai apakah perbaikan yang diambil benar-benar menutup celah yang menjadi penyebab awal.
Kesalahan yang Memperburuk Respons Insiden
Setelah kebocoran terkonfirmasi, tindakan keliru pada jam-jam awal bisa memperburuk keadaan melebihi insiden itu sendiri. Beberapa kesalahan berikut paling sering terjadi.
Pertama, mematikan atau menimpa sistem terlalu cepat untuk membersihkan masalah. Tindakan ini kerap menghapus bukti yang justru dibutuhkan untuk mengetahui cakupan dan penyebabnya. Yang perlu diamankan lebih dulu adalah jejak, bukan sekadar mesinnya.
Kedua, menyebarkan dugaan sebelum fakta terkumpul. Komunikasi internal yang saling bertentangan membuat tim kehilangan arah dan memperlambat penanganan.
Ketiga, membatasi penyelidikan pada satu perangkat yang paling mencurigakan. Pola yang sama sering muncul di titik lain yang belum diperiksa, sehingga akar masalah tetap tersembunyi.
- Tidak mencatat urutan tindakan, sehingga kronologi sulit disusun belakangan.
- Mengganti kata sandi seluruh organisasi tanpa menutup jalur keluar data, sehingga penyebabnya tetap hidup.
- Menunda penilaian apakah insiden wajib dilaporkan, padahal tenggatnya dihitung sejak insiden diketahui.
- Mengabaikan pemasok dan mitra yang mungkin menjadi jalur keluar maupun jalur masuk.
Menghindari kesalahan ini menuntut kejelasan peran, bukan kepanikan. Menentukan sejak awal siapa mengamankan bukti, siapa memetakan cakupan, dan siapa berkomunikasi membuat respons berjalan lebih terkendali.
Satu hal yang juga sering terlupa adalah menyiapkan komunikasi sejak awal, termasuk siapa yang berwenang berbicara mewakili perusahaan. Di tengah insiden, keterangan yang simpang siur dari banyak pihak justru menambah masalah baru di atas masalah lama.
Selain itu, jangan menunda memperkuat kontrol pada titik yang sudah diketahui lemah. Setiap jam yang berlalu tanpa penutupan celah adalah kesempatan tambahan bagi kejadian serupa untuk berulang dengan bentuk yang berbeda.
Terakhir, simpan seluruh keputusan beserta alasannya. Saat mengevaluasi respons di kemudian hari, catatan alasan sering lebih berharga daripada daftar tindakan, karena menunjukkan mengapa satu langkah dipilih di antara banyak pilihan. Pada akhirnya, kualitas respons tidak ditentukan oleh seberapa cepat tindakan diambil, melainkan seberapa tepat urutannya.
Bila insiden menyentuh pihak ketiga, segera sepakati satu jalur komunikasi agar informasi tidak terpecah. Tetapkan pula batas waktu untuk setiap langkah penanganan, sehingga respons tidak berlarut tanpa arah. Tenggat sederhana sering lebih efektif daripada rencana panjang yang tak pernah dijalankan. Respons yang tenang dan teratur hampir selalu mengalahkan reaksi cepat yang dilakukan tanpa rencana yang jelas dan terukur.
Menjawab Pertanyaan Insiden dengan Data
Fortrix relevan pada fase ini karena yang paling dibutuhkan adalah catatan yang lengkap dan dapat dibaca cepat ketika tekanan sedang tinggi.
- File Exfiltration Detection — memperkirakan volume data yang dibaca dan kapan perpindahannya berlangsung.
- Cloud Upload Detection dan USB/Device Control — memetakan jalur keluar data, baik melalui layanan awan maupun perangkat fisik yang dicolok.
- Incident Report PDF dan Audit-Ready Log — mengubah temuan menjadi laporan serta jejak yang siap dipakai untuk komunikasi internal maupun pelaporan.
Bila Bos ingin mengukur kesiapan tim sebelum insiden nyata terjadi, menjalankan skenario di lingkungan uji Fortrix adalah cara yang terukur.
Pertanyaan yang Sering Diajukan
Apa yang harus dilakukan pada jam-jam pertama setelah kebocoran?
Apakah kebocoran selalu harus dilaporkan?
Bagaimana cara mencegah kebocoran berulang?
Sumber & Referensi
Ingin melihat langsung bagaimana ini bekerja?
Fortrix memantau pergerakan data di endpoint secara otomatis — tanpa mengganggu alur kerja tim Bos.
Coba DemoLihat Harga