
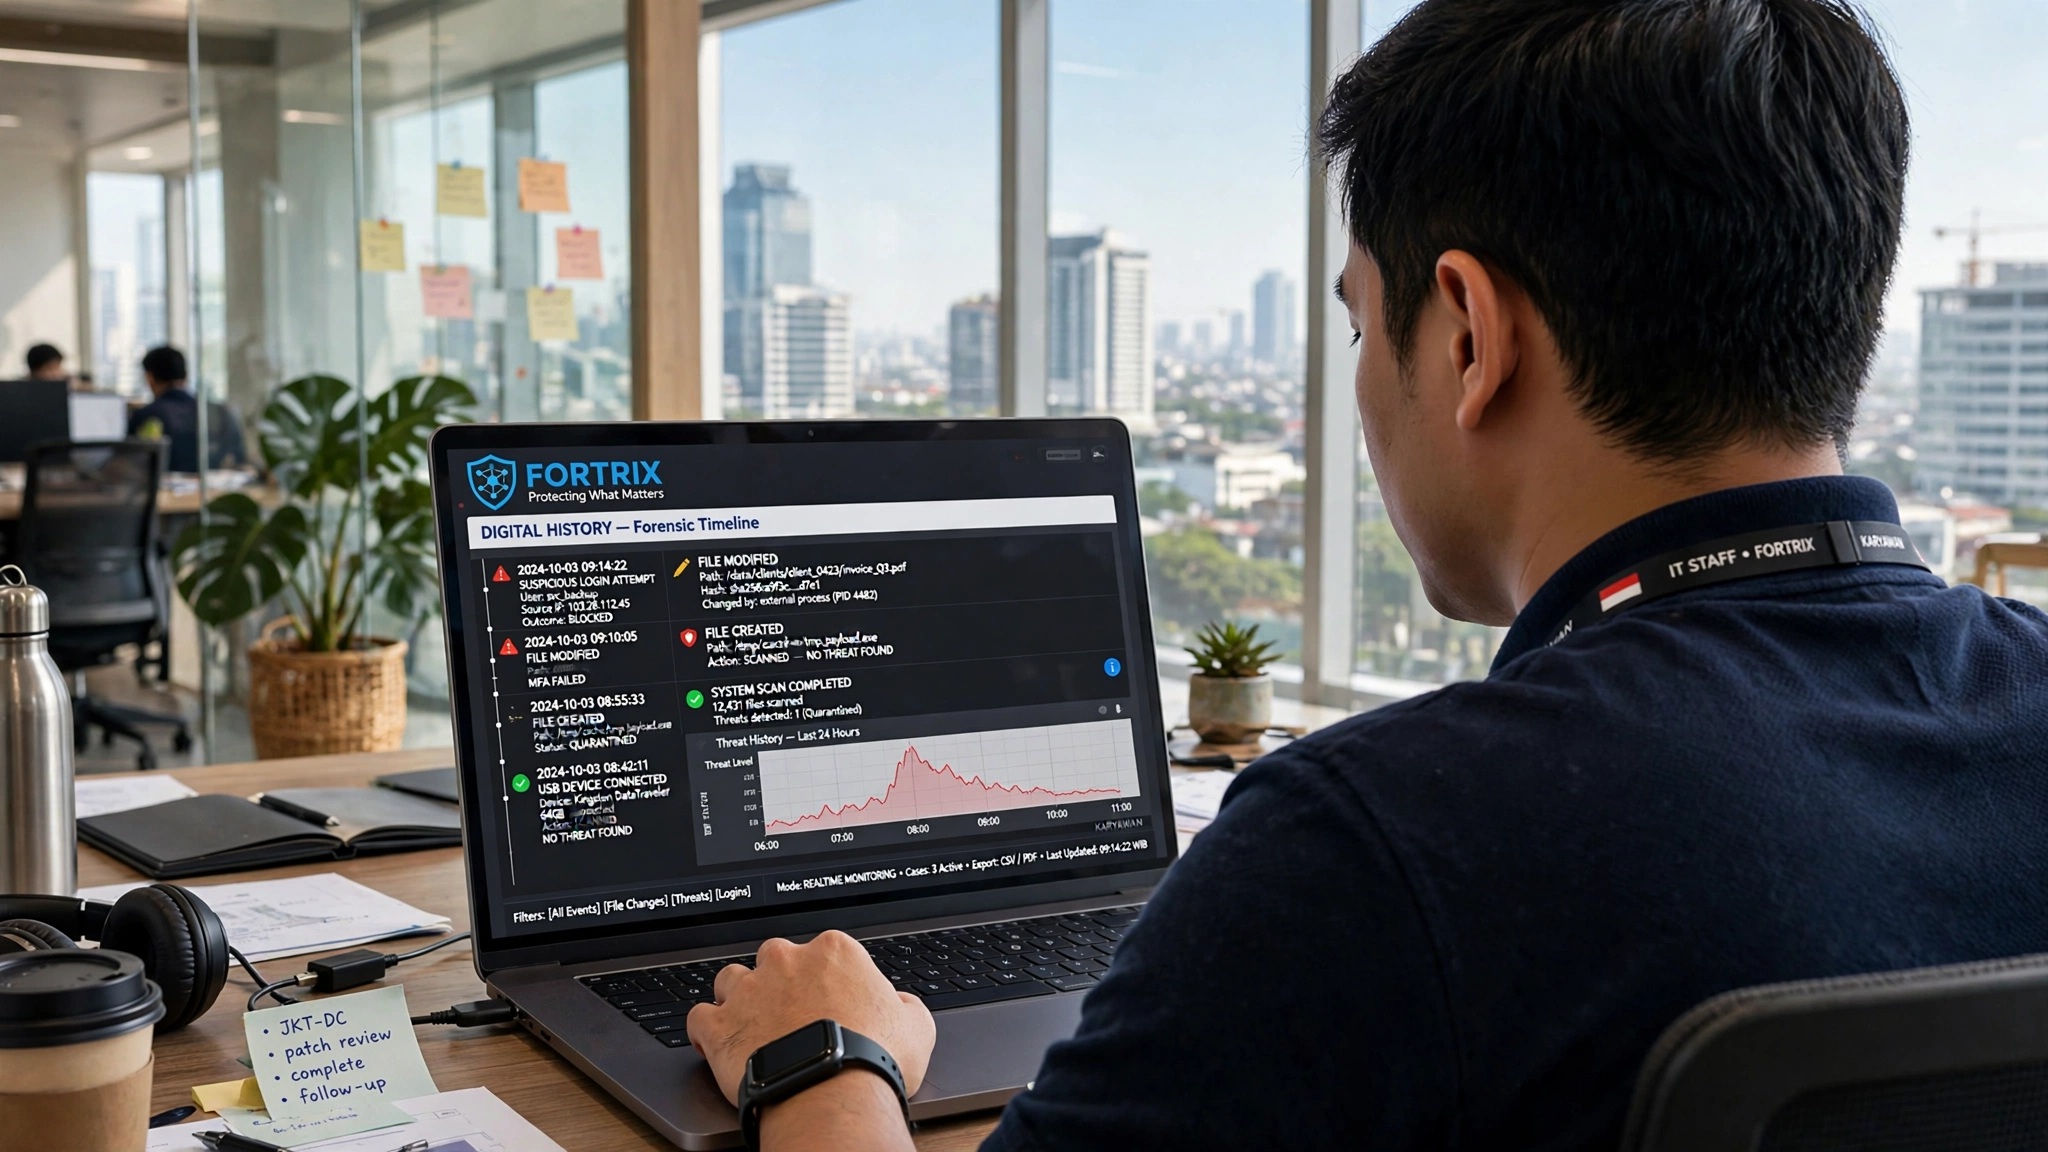
Audit keamanan sering berhenti pada daftar hak akses dan kebijakan tertulis di atas kertas. Padahal pertanyaan yang paling jujur justru yang paling sulit dijawab: apa yang benar-benar terjadi di komputer karyawan selama ini? Di sinilah audit digital menemukan maknanya.
Ringkasan Cepat
- Audit yang baik memeriksa apa yang benar-benar terjadi di endpoint, bukan hanya yang tertulis.
- Hak akses di atas kertas berbeda dari aktivitas nyata pengguna sehari-hari.
- Bukti audit harus bisa dibaca ulang, lengkap, dan tidak mudah diubah.
- Temuan audit baru berguna jika bisa ditindaklanjuti.
Mengapa Audit Berhenti di Tingkat Kebijakan
Banyak organisasi menyusun audit dari dokumen: matriks hak akses, daftar perangkat, dan pernyataan kebijakan yang ditandatangani. Semua itu penting, tetapi hanya menggambarkan apa yang seharusnya berlaku — bukan apa yang sesungguhnya berlangsung setiap hari di ribuan proses dan koneksi.
Selisih antara keduanya adalah tempat sebagian besar risiko bersembunyi.
Dokumen menjawab pertanyaan komite, tetapi jarang menjawab pertanyaan insiden. Ketika sesuatu benar-benar terjadi, yang dibutuhkan bukan pernyataan kesesuaian, melainkan bukti tentang apa yang berlangsung di sebuah perangkat pada jam tertentu.
Kesenjangan ini biasanya tidak terlihat sampai ada peristiwa nyata. Pada saat itulah dokumen yang rapi tidak lagi menjawab, karena pertanyaannya bergeser dari kesesuaian formal menuju rangkaian kejadian yang sebenarnya berlangsung.
Perbedaan antara Hak Akses dan Aktivitas Nyata
Seorang pengguna bisa memiliki hak akses yang benar, tetapi memakainya dengan cara yang tidak pernah dibayangkan saat hak itu diberikan. Sebaliknya, ada aktivitas berisiko yang tidak melanggar hak akses apa pun — misalnya menyalin berkas kerja ke penyimpanan pribadi.
- Hak akses menjawab: apa yang boleh dibuka.
- Aktivitas nyata menjawab: apa yang benar-benar dibuka, kapan, dan oleh proses apa.
Karena itu audit endpoint melengkapi tinjauan hak akses, bukan menggantikannya. Keduanya membaca sisi berbeda dari risiko yang sama.
Contoh sederhana: seorang staf boleh membuka berkas keuangan sesuai perannya, tetapi memindahkan ratusan berkas itu ke penyimpanan pribadi tetap merupakan tindakan berisiko. Hak akses tidak menangkap perbedaan ini; hanya catatan aktivitas yang bisa.
Apa yang Membuat Log Layak Disebut Audit-Ready
Log yang siap audit memiliki beberapa ciri yang praktis:
- Lengkap pada peristiwa penting — proses, jaringan, berkas, dan perangkat.
- Menyertakan konteks: waktu, akun, nama perangkat, dan jalur berkas.
- Bisa diekspor ke format yang dapat dibaca pihak ketiga, misalnya PDF.
- Konsisten dan tidak mudah diubah tanpa meninggalkan jejak.
Tanpa ciri-ciri ini, log ada tetapi tidak menjawab pertanyaan.
Selain lengkap, log perlu tertata sehingga orang yang tidak menyusunnya pun dapat memahami alurnya. Keterbacaan adalah bagian dari kesiapan audit, bukan kemewahan.
Isu retensi sering terlewat. Log yang berguna harus bertahan cukup lama agar pertanyaan tentang masa lalu tetap dapat dijawab, sekaligus tetap tunduk pada kebijakan privasi yang berlaku. Keduanya perlu diputuskan sebelum insiden terjadi, bukan setelahnya.
Dari Temuan ke Tindakan
Temuan audit yang tidak berujung pada tindakan hanya menambah dokumen. Karena itu setiap temuan perlu dipetakan ke keputusan: apakah aturan perlu diperketat, perangkat perlu diisolasi, atau kesadaran pengguna perlu ditingkatkan.
Yang sering terlewat: menetapkan siapa yang bertanggung jawab menutup temuan dan kapan batas waktunya.
Setiap temuan juga sebaiknya dicatat bersama bukti pendukungnya, agar keputusan yang diambil dapat ditelusuri kembali beberapa bulan kemudian.
Tanpa tenggat dan penanggung jawab, temuan cepat menguap setelah rapat berakhir. Mencatat status tiap temuan menciptakan akuntabilitas yang membuat perbaikan benar-benar berjalan, bukan sekadar direncanakan.
Menghadapi Pertanyaan Auditor Tanpa Panik
Auditor biasanya bertanya dengan pola sederhana namun menuntut bukti: siapa, apa, kapan, bagaimana. Perusahaan yang memiliki riwayat aktivitas endpoint dapat menjawab dengan data, bukan dengan perkiraan.
Sebaliknya, jawaban berupa “seharusnya aman” justru memicu pertanyaan lanjutan yang lebih sulit.
Persiapan yang matang membuat audit berjalan sebagai percakapan berbasis fakta, bukan momen menegangkan yang bergantung pada ingatan seseorang.
Kesiapan juga berarti mengenali batas pengetahuan sendiri. Ketika sebuah pertanyaan tidak dapat dijawab, mengakuinya sambil menunjukkan rencana memperbaiki cakupan rekaman jauh lebih baik daripada memberi jawaban yang tidak berdasar.
Menjaga Audit Tetap Berkala, Bukan Sekadar Tahunan
Audit yang efektif berlangsung sebagai proses berkelanjutan: pemantauan harian, tinjauan berkala, dan evaluasi menyeluruh pada periode tertentu. Menumpuk semua pemeriksaan di akhir tahun membuat temuan terlambat dan mahal untuk diperbaiki.
Tinjauan berkala juga memberi kesempatan memperbaiki kebiasaan sebelum masalah kecil menumpuk menjadi temuan besar.
Interval yang teratur juga melatih tim menjawab pertanyaan sulit saat kondisinya tenang. Keterampilan ini jarang tumbuh pada momen darurat, tetapi terbentuk melalui kebiasaan pemeriksaan yang dilakukan berulang.
Budaya yang Berubah Karena Data
Ketika keputusan diambil berdasarkan aktivitas nyata, perilaku ikut berubah. Tim mulai memahami bahwa kebijakan bukan sekadar formalitas, dan bahwa setiap akses pada data sensitif meninggalkan jejak yang bisa dipertanggungjawabkan.
Pada akhirnya, audit yang berulang tanpa perbaikan hanyalah rutinitas. Yang membedakan adalah tindak lanjut yang membuat kondisi berikutnya lebih baik daripada sebelumnya.
Perubahan budaya ini berjalan lambat tetapi kokoh. Ketika keputusan rutin berpijak pada data aktivitas, kebiasaan menebak perlahan tergantikan oleh kebiasaan memeriksa, dan itulah warisan paling tahan lama dari audit yang sehat.
Menyimulasikan Audit Sebelum Auditor Datang
Cara terbaik mengetahui kesiapan audit adalah mengujinya sendiri lebih dulu. Simulasi sederhana dapat dilakukan tim internal tanpa menunggu jadwal pemeriksaan resmi.
Bentuk yang paling praktis adalah latihan berbasis skenario. Ambil satu peristiwa hipotetis, misalnya sebuah berkas keuangan diduga disalin ke media pribadi pada tanggal tertentu, lalu minta tim menjawabnya dengan bukti:
- Siapa yang membuka berkas itu dan pada jam berapa.
- Perangkat apa yang terpasang di sekitar waktu tersebut.
- Apakah ada unggahan ke luar jaringan pada rentang itu.
- Bisakah seluruh rangkaian dijelaskan dalam satu laporan yang mudah dibaca.
Titik tempat tim tersendat menunjukkan bagian mana dari rekaman yang perlu diperbaiki. Latihan seperti ini jauh lebih murah daripada menemukan celah ketika auditor resmi sudah bertanya. Selain itu, ia melatih anggota baru untuk membaca bukti tanpa harus menunggu insiden sungguhan terjadi.
Endpoint sebagai Sumber Kebenaran
Fortrix memposisikan endpoint sebagai sumber bukti utama, sehingga audit tidak berhenti pada dokumen kebijakan yang tertulis di atas kertas.
- Audit-Ready Log — menyusun catatan aktivitas endpoint secara konsisten agar dapat ditunjukkan kapan pun auditor memintanya.
- Sensitive Data Monitoring — menandai folder berisi data sensitif dan mengirim peringatan ketika terjadi akses di luar kebiasaan.
- Incident Report PDF — merangkum temuan menjadi laporan yang siap dibaca pihak eksternal.
Bos dapat memakainya sebagai bahan pembanding saat menilai kesiapan audit tim saat ini.
Pertanyaan yang Sering Diajukan
Apakah audit digital hanya untuk perusahaan besar?
Seberapa sering audit endpoint sebaiknya dilakukan?
Apakah log bawaan sistem sudah cukup untuk audit?
Sumber & Referensi
Ingin melihat langsung bagaimana ini bekerja?
Fortrix memantau pergerakan data di endpoint secara otomatis — tanpa mengganggu alur kerja tim Bos.
Coba DemoLihat Harga