
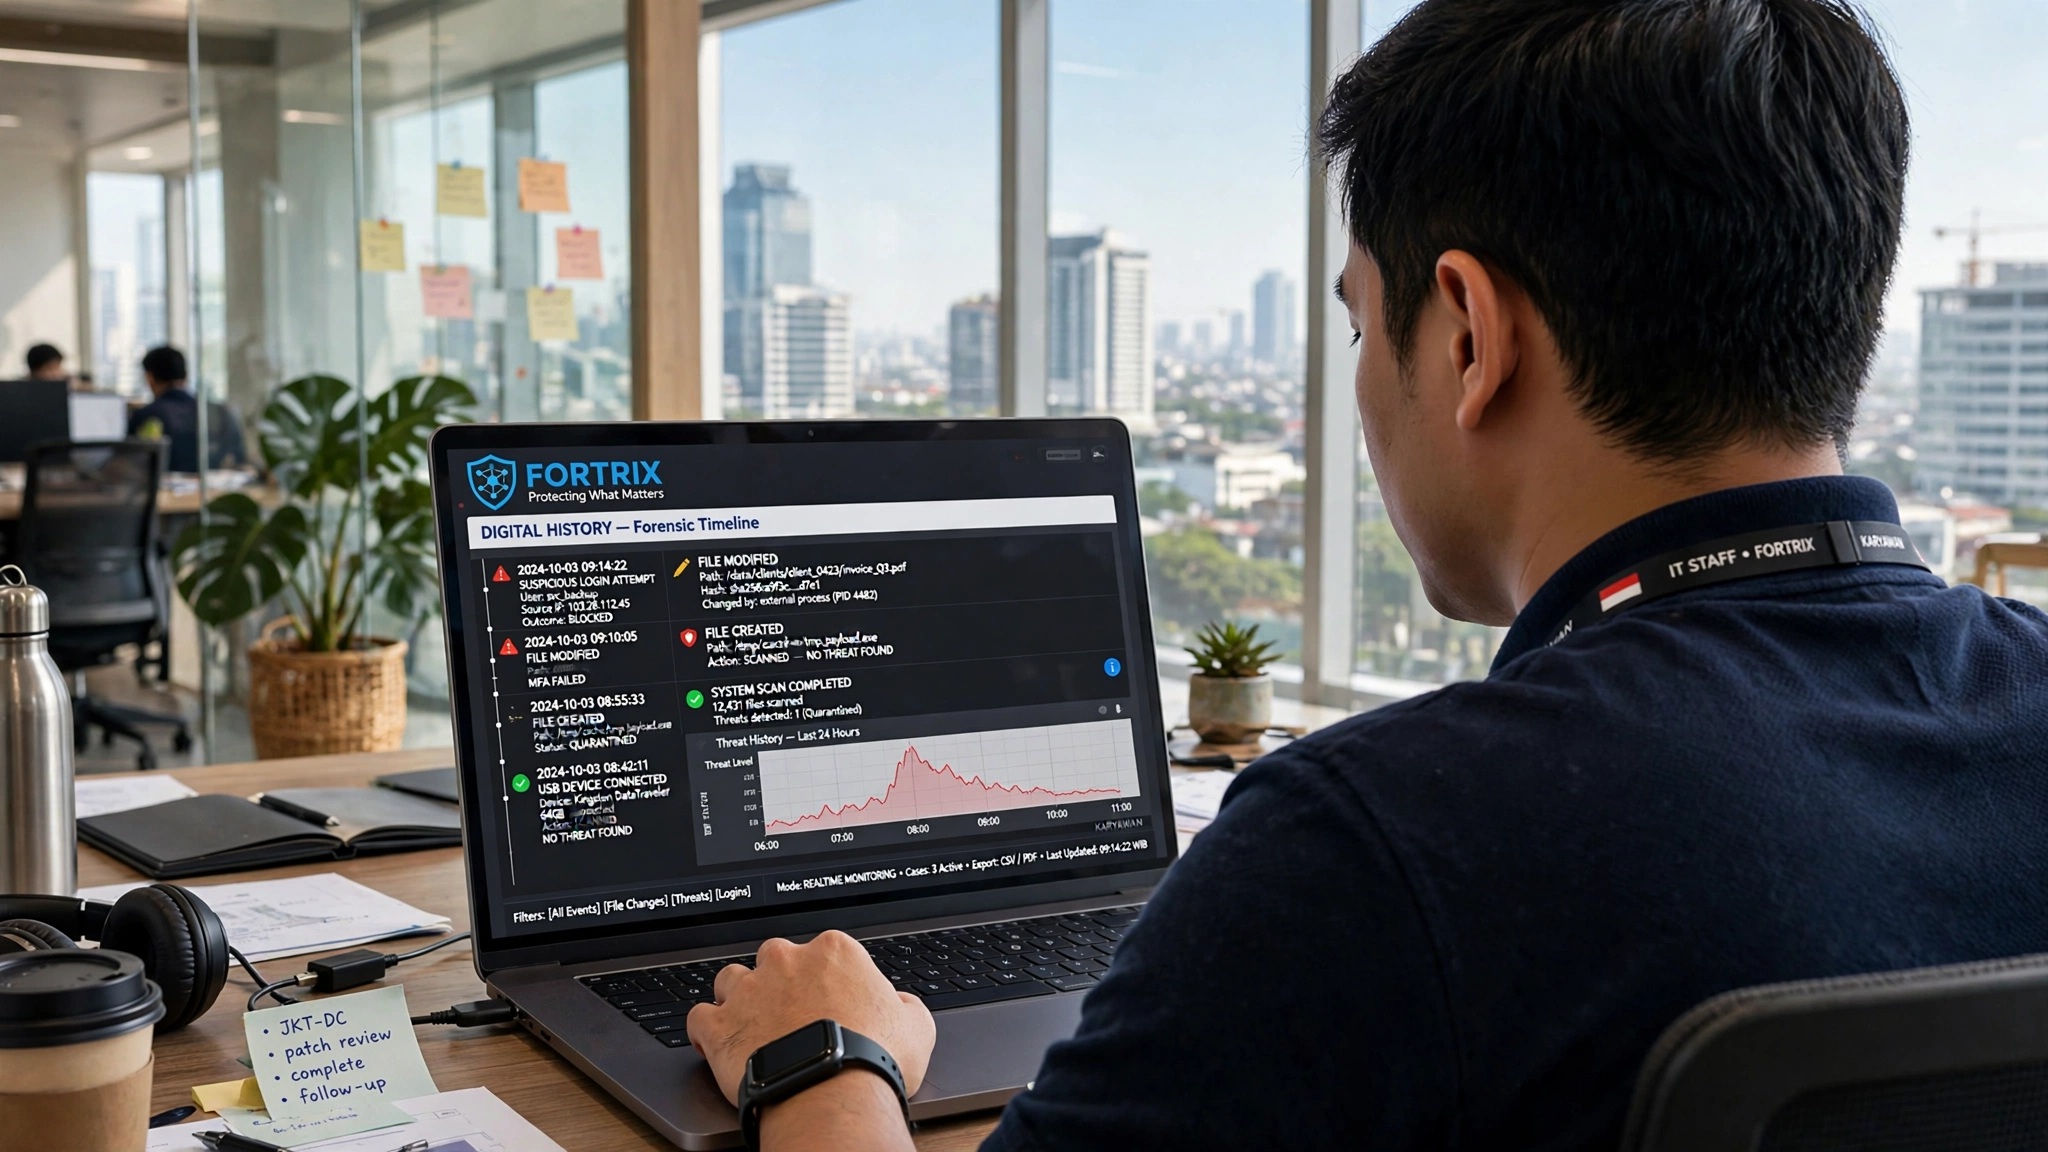
Kebocoran kerap terungkap dari peringatan pihak luar — basis data pelanggan muncul di forum, atau mitra melaporkan dokumen rahasia yang seharusnya tetap internal. Yang paling menyulitkan bukan sekadar kejadiannya, melainkan kenyataan bahwa perusahaan tidak mampu menunjuk siapa yang membuka, menyalin, atau mengirim data itu. Tanpa rekam jejak di perangkat, penyelidikan berhenti pada dugaan.
Ringkasan Cepat
- Banyak kebocoran baru disadari setelah data beredar, saat penelusuran sudah terlambat.
- Tanpa rekam jejak, tidak ada dasar menetapkan siapa, kapan, dan lewat jalur apa.
- Ketiadaan bukti melemahkan langkah hukum, sanksi internal, dan pelaporan ke regulator.
- Forensik endpoint mengubah pertanyaan “apakah bocor?” menjadi “siapa dan bagaimana?”
Mengapa Pertanyaan “Siapa” Begitu Sulit Dijawab
Ketika kebocoran terdeteksi dari luar, perusahaan biasanya sudah kehilangan momentum. Data yang seharusnya internal telah berpindah ke tempat yang tidak lagi terkendali, sementara aktivitas di komputer sumber selesai sejak lama. Pada titik itu, pertanyaan terpenting justru yang paling sulit dijawab: siapa yang membuka data itu, kapan, dan lewat jalur apa.
Kesulitan ini bukan karena perusahaan kekurangan komputer atau jaringan. Persoalannya, aktivitas yang mengarah pada kebocoran jarang meninggalkan satu bukti tunggal yang gamblang. Yang tersisa hanyalah serpihan informasi di berbagai tempat, dan tanpa alat penyatu, serpihan itu nyaris tidak berarti.
Sumber Daya yang Sudah Ada, Tapi Tercecer
Sebagian besar organisasi sebenarnya menyimpan jejak operasional sehari-hari. Ada catatan login, log server, arsip surat elektronik, dan riwayat berbagi berkas. Sayangnya tiap sumber berbicara dengan bahasa dan formatnya sendiri, tersebar di sistem berbeda, dan tidak dirancang untuk saling dihubungkan.
Menyusun gambaran utuh dari bahan yang terpisah-pisah seperti itu menuntut waktu dan keahlian khusus. Dalam praktiknya, tim internal sering kehabisan waktu sebelum berhasil menyatukan potongan yang tersedia, sementara tekanan untuk segera menjawab datang dari manajemen maupun pihak eksternal.
Rantai Peristiwa yang Hilang
Kebocoran jarang terjadi dalam satu langkah. Umumnya ada rangkaian: seseorang membuka folder sensitif, menyalin sejumlah berkas, lalu memindahkannya keluar lewat perangkat atau layanan tertentu. Setiap mata rantai menyimpan informasi berharga, mulai waktu kejadian hingga volume data yang berpindah.
Persoalannya, bila rekaman berhenti pada lapisan aplikasi atau hanya mencatat akses jaringan, mata rantai di tengah — proses apa yang membaca berkas, dan berapa banyak — lenyap begitu saja. Yang tertinggal hanyalah awal dan akhir, tanpa penjelasan bagaimana keduanya tersambung.
Perhatikan contoh sederhana. Sebuah berkas kontrak dibuka pukul 14.10, disalin ke direktori sementara, lalu dipindahkan ke perangkat penyimpanan pukul 14.35. Bila rekaman hanya mencatat akses awal dan akhir, dua kejadian itu tampak tak berkaitan. Padahal rentang dua puluh lima menit di antaranya memuat penjelasan penting: proses apa yang menyalin, dan ke mana berkas pergi.
Ketika Ketiadaan Bukti Berubah Menjadi Masalah Hukum
Tanpa rekam jejak yang dapat dipertanggungjawabkan, perusahaan menghadapi dilema. Menuduh tanpa bukti berisiko memicu sengketa ketenagakerjaan; membiarkan tanpa tindakan berisiko mengulang kejadian. UU Pelindungan Data Pribadi (UU No 27/2022) memperberat posisi ini karena organisasi dituntut mampu menunjukkan upaya pengendalian data, termasuk saat insiden terjadi.
Ketidakmampuan menjelaskan peristiwa juga menyulitkan komunikasi dengan regulator dan pihak terdampak. Pernyataan yang bersandar pada dugaan, bukan fakta yang terekam, justru memperbesar risiko sanksi dan kerugian reputasi.
Apa yang Perlu Direkam Sebelum Insiden Terjadi
Kunci menjawab “siapa” terletak pada apa yang direkam sebelum masalah muncul. Idealnya setiap komputer mencatat aktivitas relevan secara otomatis: proses yang dijalankan, berkas yang dibaca, perangkat yang dicolokkan, serta unggahan ke layanan penyimpanan.
Rekaman itu perlu menyertakan konteks — identitas proses, jalur berkas, alamat IP tujuan, dan besaran data — agar bisa ditelusuri kembali. Tanpa konteks, catatan hanya menjadi tumpukan baris tanpa makna.
Selain mencatat, rekaman perlu tersimpan cukup lama. Aktivitas yang mendahului kebocoran sering baru berarti ketika dilihat dengan jeda beberapa minggu. Bila catatan bergulir terlalu cepat, rentang waktu yang justru menentukan bisa hilang sebelum sempat diperiksa.
Menilai Kesiapan Perusahaan
Sebelum insiden datang, ada baiknya perusahaan mengajukan pertanyaan sulit kepada dirinya sendiri. Bila esok ditemukan data pelanggan beredar, mampukah kita menunjuk perangkat asalnya? Mampukah kita menunjukkan berkas mana yang diambil dan kapan? Mampukah kita membuktikan jalur keluarnya?
Bila jawabannya masih berupa perkiraan, itu tanda kesiapan yang belum memadai. Menutup celah ini tidak menuntut restrukturisasi besar; ia cukup menuntut rekaman yang tepat pada tempat yang tepat.
Perusahaan yang jujur menilai dirinya akan tahu di mana titik butanya, sehingga langkah perbaikan menjadi lebih terarah daripada sekadar menambah alat tanpa sasaran.
Membiasakan Forensik Sebelum Darurat
Forensik yang berguna bukan aktivitas yang baru dimulai saat insiden pecah. Ia adalah kebiasaan yang sudah berjalan jauh sebelumnya: rekaman konsisten, tersimpan rapi, dan mudah dibaca kembali ketika dibutuhkan.
Perusahaan yang menyiapkannya sejak awal dapat mengubah kebocoran dari peristiwa tanpa jawaban menjadi kasus yang tertelusuri. Pertanyaannya bukan lagi “apakah data bocor?”, tetapi “siapa membukanya, kapan, dan melalui jalur apa?”.
Kesalahan Umum yang Membuat Jejak Tak Berguna
Memasang alat perekam tidak otomatis menghasilkan bukti yang berguna. Banyak organisasi sudah menyalakan pencatatan, namun tetap gagal menjawab pertanyaan dasar saat insiden terjadi. Akarnya biasanya bukan pada alat, melainkan pada cara perekaman diatur.
Kesalahan pertama adalah merekam terlalu luas tanpa fokus. Ketika seluruh aktivitas ditangkap tanpa penyaringan, berkas catatan membengkak cepat dan justru menyulitkan pencarian. Kesalahan kedua, rentang penyimpanan terlalu singkat sehingga peristiwa beberapa pekan sebelum kebocoran terdeteksi sudah terhapus lebih dulu.
Kesalahan berikutnya berkaitan dengan konteks. Catatan yang hanya menyebut nama berkas tanpa identitas proses, jalur lengkap, atau tujuan pengiriman sulit dirangkai menjadi kronologi. Sama halnya, membiarkan jam setiap perangkat tidak sinkron membuat perbandingan waktu antar komputer menjadi kacau; kejadian yang sebenarnya berurutan bisa tampak terbalik.
Terakhir, jejak sering dibiarkan tanpa peninjauan. Catatan yang tidak pernah dibaca hanya menjadi tumpukan yang menunggu waktu. Agar tidak terjebak pada kesalahan di atas, perhatikan hal berikut:
- Tentukan aktivitas mana yang direkam, dan untuk keperluan apa.
- Pastikan waktu semua perangkat tersinkron.
- Simpan catatan lebih lama daripada siklus investigasi terpanjang yang mungkin dihadapi.
- Tetapkan siapa yang bertanggung jawab meninjau, dan seberapa sering.
Dengan pengaturan yang tepat, perekaman berubah dari sekadar formalitas menjadi bahan yang benar-benar dapat menjawab pertanyaan “siapa”.
Pertanyaan “siapa” hanya bisa dijawab bila peristiwa terekam sejak awal. Fortrix merekam aktivitas di lapisan endpoint, tempat peristiwa itu sebenarnya terjadi, lalu menatanya agar siap diperiksa.
- Digital History Forensics — mencatat aktivitas USB, jaringan, clipboard, tangkapan layar, dan unggahan, disertai PID, path, alamat IP, dan besaran data.
- Process Monitor — menangkap kemunculan proses baru dalam hitungan detik, lengkap dengan PID, jalur, dan perintahnya.
- Audit-Ready Log — merapikan bukti ke dalam format yang siap dipakai untuk audit dan investigasi.
Bos dapat mengamati langsung bagaimana jejak ini terbentuk pada lingkungan uji sebelum memutuskan.
Pertanyaan yang Sering Diajukan
Kalau log server sudah ada, apakah itu cukup untuk investigasi?
Apakah perekaman aktivitas melanggar privasi karyawan?
Berapa lama jejak digital sebaiknya disimpan?
Sumber & Referensi
Ingin melihat langsung bagaimana ini bekerja?
Fortrix memantau pergerakan data di endpoint secara otomatis — tanpa mengganggu alur kerja tim Bos.
Coba DemoLihat Harga