
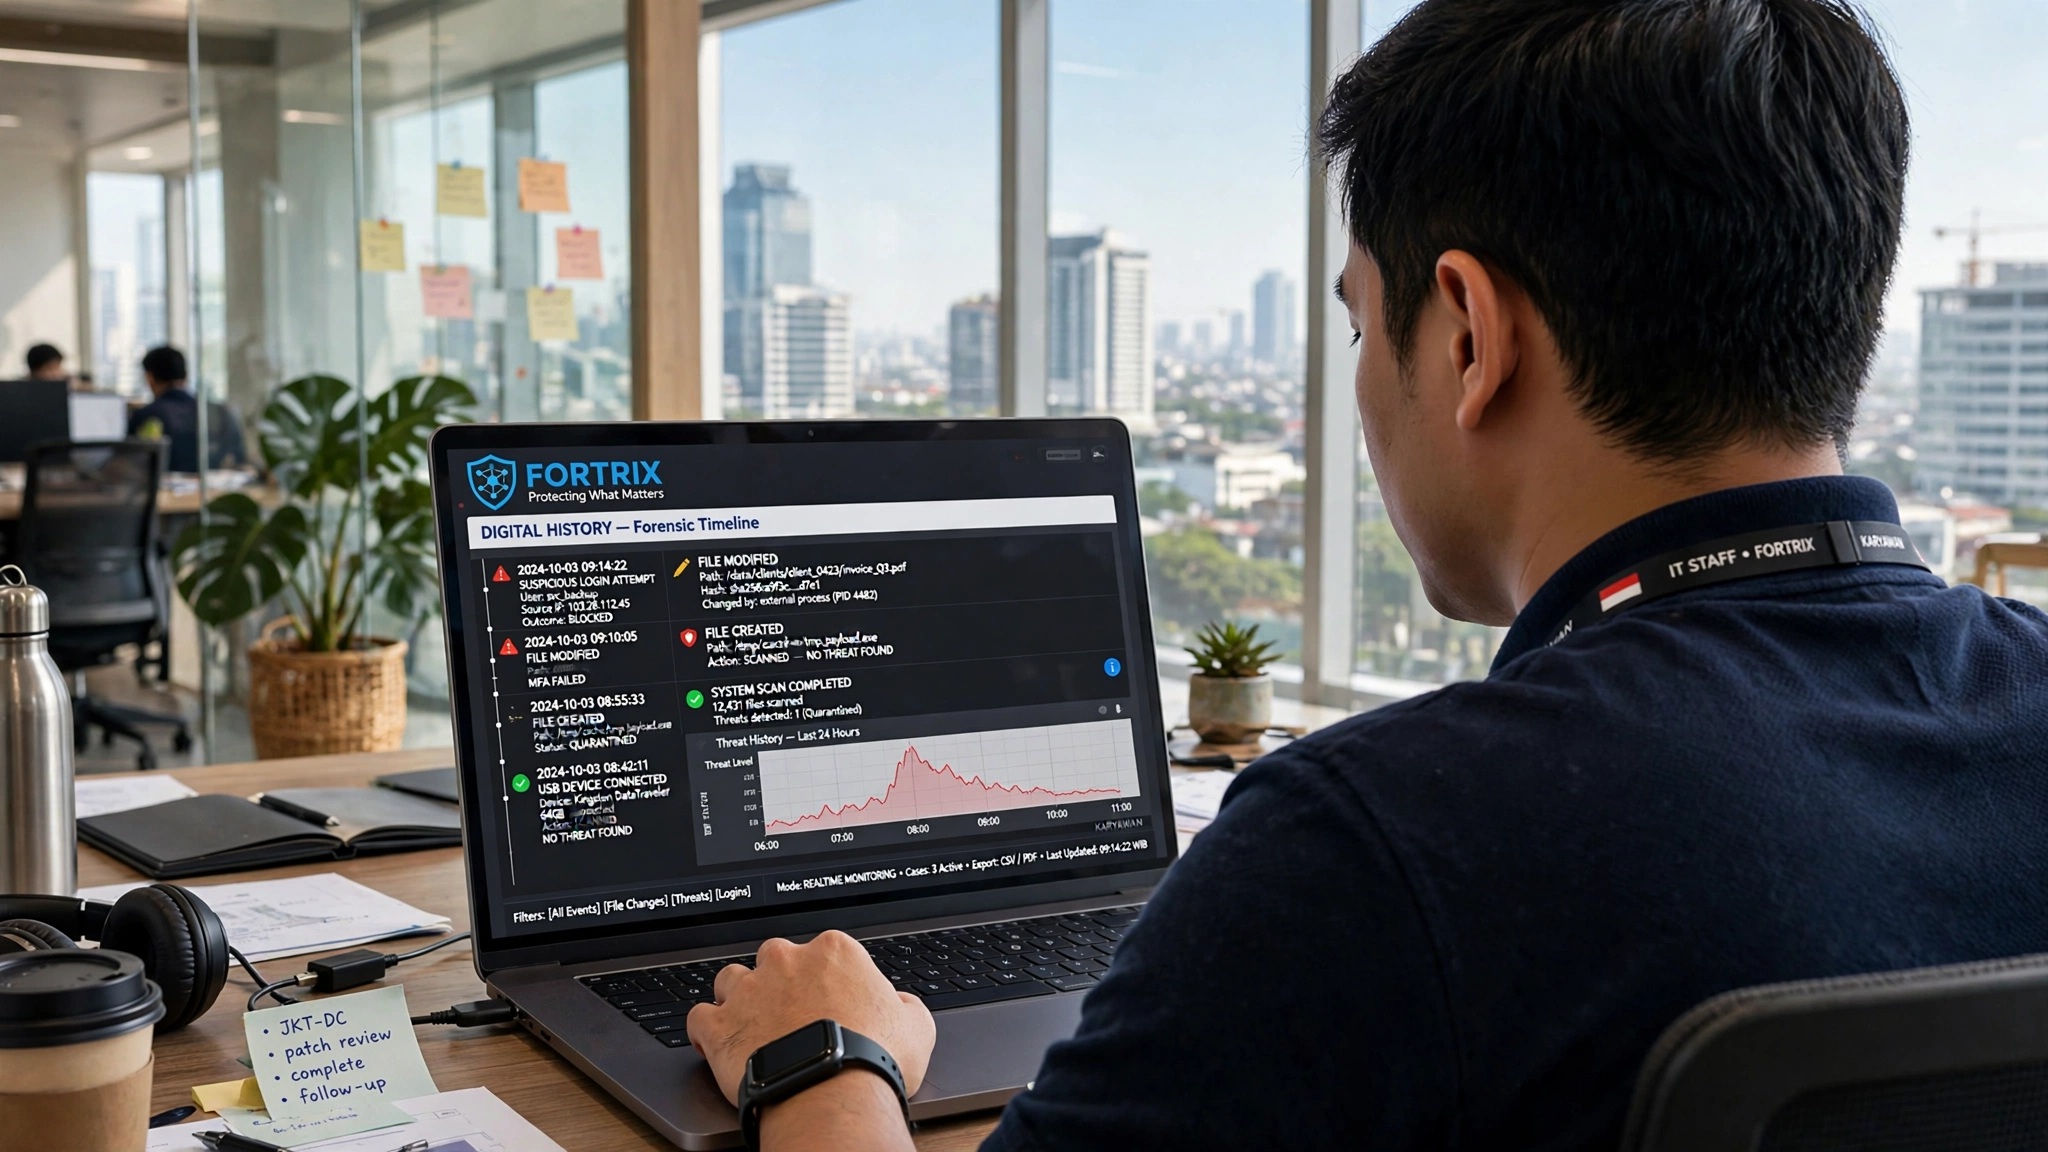
Ketika insiden keamanan baru diketahui, pertanyaan pertama manajemen biasanya sederhana: apa yang sebenarnya terjadi di komputer itu? Jawabannya tidak bisa ditebak dari ingatan atau asumsi. Tanpa jejak aktivitas yang tersimpan, tim hanya punya dugaan — padahal keputusan pemulihan, pelaporan, dan penilaian tanggung jawab bergantung pada fakta.
Ringkasan Cepat
- Penelusuran insiden bergantung pada jejak aktivitas yang terekam sejak sebelum insiden terjadi.
- Ada empat jenis jejak utama: proses, koneksi jaringan, pergerakan berkas, dan perangkat eksternal.
- Semakin cepat jejak dikumpulkan, semakin kecil risiko bukti hilang atau tertimpa.
- Hasil penelusuran harus bisa menjelaskan apa, kapan, di mana, dan melalui jalur apa.
Apa Arti Menelusuri Aktivitas Komputer
Menelusuri aktivitas komputer setelah insiden berarti merekonstruksi rangkaian kejadian yang berlangsung di sebuah perangkat: program apa yang berjalan, berkas apa yang dibuka, ke arah mana jaringan terhubung, dan perangkat apa yang sempat tercolok. Dalam konteks perusahaan, tujuannya bukan menghukum, melainkan menjawab pertanyaan operasional — apa yang bocor, sejak kapan, dan langkah apa yang harus diambil.
Pendekatannya berbeda dari forensik kepolisian yang membekukan perangkat dan membuat salinan cakram utuh. Tim TI perusahaan biasanya bekerja pada perangkat yang masih dipakai, sehingga bukti perlu dikumpulkan sambil operasional tetap berjalan.
Empat Jejak yang Paling Sering Menjawab Pertanyaan
Dalam praktiknya, sebagian besar pertanyaan insiden bisa dijawab oleh empat kelompok jejak berikut:
- Proses dan program — eksekusi tak dikenal, proses induknya, waktu mulai, dan lokasi berkasnya.
- Koneksi jaringan — alamat tujuan, port, protokol, dan volume data yang dikirim ke luar.
- Pergerakan berkas — pembacaan massal, penyalinan, penggantian nama, atau penghapusan pada folder tertentu.
- Perangkat eksternal — penyambungan flashdisk, diska keras, atau perangkat lain beserta aktivitas yang mengikutinya.
Ketika keempatnya disandingkan dalam satu garis waktu, polanya biasanya langsung terlihat.
Mengapa Rekaman Langsung Lebih Berguna daripada Rekonstruksi Belakangan
Rekonstruksi belakangan selalu lebih lemah daripada rekaman yang dibuat saat kejadian. Sistem menyimpan sebagian jejak, tetapi banyak di antaranya bergulir: catatan bisa terpotong, berkas sementara terhapus, dan jejak di memori hilang begitu perangkat dimatikan.
Karena itu, mutu sebuah investigasi sangat ditentukan oleh apa yang terekam sebelum insiden diketahui. Penelusuran setelah kejadian hanya akan sebaik data yang tersedia untuk ditelusuri.
Urutan Langkah Setelah Insiden Diketahui
Begitu indikasi insiden muncul, urutan yang disiplin membantu menjaga bukti tetap utuh:
- Catat waktu dan sumber yang memicu kecurigaan.
- Ambil cuplikan jejak dari perangkat terkait sebelum ada perubahan besar pada sistem.
- Tentukan cakupan: satu perangkat atau menyebar ke beberapa titik.
- Susun urutan kejadian berdasarkan waktu, bukan berdasarkan praduga.
- Dokumentasikan setiap temuan dengan konteks — perangkat, akun, dan jalur.
Menghubungkan Titik: dari Proses ke Data yang Keluar
Pertanyaan tersulit biasanya bukan “program apa yang berjalan”, melainkan “data apa yang keluar”. Menjawabnya menuntut pengaitan antarjejak: sebuah proses membaca berkas dalam jumlah besar, lalu membuka koneksi ke layanan penyimpanan awan, dan mengirimkan data dalam beberapa menit.
Tanpa rantai bukti seperti itu, tim hanya tahu ada aktivitas mencurigakan, tetapi tidak bisa memastikan apakah data benar-benar berpindah.
Kesalahan yang Sering Terjadi Saat Penelusuran
Beberapa kesalahan yang lazim memperlemah hasil penelusuran:
- Menyalakan ulang atau mereset perangkat sebelum menyalin jejak.
- Bekerja dengan asumsi nama pelaku sebelum bukti lengkap.
- Mengandalkan ingatan pengguna sebagai sumber utama.
- Mengumpulkan data dari satu perangkat saja padahal indikasi menyebar.
Apa yang Perlu Disiapkan Sebelum Insiden Berikutnya
Penelusuran yang baik dimulai jauh sebelum insiden. Perusahaan perlu memastikan jejak proses, jaringan, berkas, dan perangkat terekam terus-menerus dan tersimpan dalam bentuk yang siap diperiksa.
Dengan begitu, saat kejadian benar-benar terjadi, tim tidak mulai dari nol — mereka membaca kembali apa yang sudah tercatat.
Menyusun Kronologi yang Dapat Dipercaya
Hasil penelusuran baru berguna ketika dapat disajikan sebagai kronologi yang jelas dan dapat dipertanggungjawabkan. Ini penting karena pembacanya beragam, mulai dari manajemen, auditor, hingga penegak hukum, dan masing-masing menuntut tingkat ketelitian yang berbeda.
Kronologi yang baik berdiri di atas tiga prinsip:
- Berbasis waktu yang konsisten. Semua jejak diselaraskan pada satu acuan waktu, termasuk perbedaan zona waktu antara perangkat dan server.
- Dapat dilacak sumbernya. Setiap butir keterangan menunjuk pada jejak asal, bukan rangkuman tanpa rujukan.
- Menjaga keutuhan bukti. Salinan yang diperiksa diberi tanda pengenal dan disimpan tanpa perubahan, sehingga keasliannya dapat dibuktikan.
Selain itu, pisahkan dengan tegas antara fakta yang terukur dan tafsiran. Menyatakan bahwa sebuah berkas dibaca lalu diunggah ke alamat tertentu pada pukul 14.32 adalah fakta; menyimpulkan niat seseorang dari perbuatan itu adalah tafsiran yang harus ditandai sebagai dugaan.
Format penyajian pun berpengaruh. Ringkasan eksekutif satu halaman membantu manajemen menangkap inti, sementara lampiran rinci menyediakan kedalaman bagi pemeriksa teknis. Menyatukan keduanya dalam satu dokumen menjaga konsistensi sekaligus kerapian.
Dengan disiplin seperti ini, laporan penelusuran tidak hanya memenuhi kebutuhan internal, tetapi juga bertahan ketika dipertanyakan pihak luar.
Dalam praktik, kronologi disusun terbalik dari pertanyaan yang harus dijawab. Jika pertanyaan manajemen adalah “sejak kapan data keluar?”, maka fokus penelusuran diarahkan pada jejak pergerakan berkas dan koneksi keluar; jika pertanyaannya “siapa yang mengakses?”, fokus berpindah ke jejak akun dan sesi. Mengaitkan setiap temuan dengan pertanyaan awal mencegah laporan menjadi tumpukan data yang sulit dibaca.
Simpan juga salinan kronologi beserta lampirannya di tempat yang terlindungi, bukan hanya pada surel. Bila insiden berlanjut menjadi sengketa atau pemeriksaan resmi bulan-bulan kemudian, versi yang utuh dan bertanggal jauh lebih berguna daripada rekonstruksi dari ingatan.
Terakhir, uji laporan itu kepada pembaca yang tidak mengikuti insiden sejak awal. Bila mereka dapat mengikuti urutan kejadian tanpa penjelasan tambahan, berarti kronologinya sudah cukup jelas.
Peran dan Koordinasi Tim saat Penelusuran Insiden
Penelusuran insiden tidak berjalan baik bila dikerjakan sendiri. Kecepatan dan ketepatan sangat bergantung pada pembagian peran yang jelas, sehingga tidak ada langkah terlewat maupun pekerjaan yang tumpang tindih.
Satu pihak sebaiknya bertugas mengumpulkan dan mengamankan jejak, memastikan salinan bukti tidak berubah. Pihak lain menghubungkan temuan menjadi kronologi, sementara pengambil keputusan menentukan langkah pemulihan dan apa yang perlu disampaikan kepada manajemen.
Pisahkan juga peran komunikasi: satu jalur untuk internal teknis, satu jalur untuk manajemen, dan bila perlu satu jalur untuk kewajiban pelaporan sesuai UU PDP No 27/2022. Menyatukan semua jalur pada satu orang sering memperlambat proses dan menimbulkan keterangan yang tidak konsisten.
Sebelum insiden terjadi, tentukan siapa mengisi tiap peran beserta penggantinya. Rancangan sederhana ini menghilangkan kebingungan pada jam-jam pertama, saat setiap menit menentukan keutuhan bukti.
Membaca Jejak Endpoint dengan Fortrix
Fortrix membantu pada tahap penelusuran dengan menjaga jejak aktivitas endpoint tetap utuh dan siap dibaca, sehingga tim tidak perlu memulihkannya dari perangkat yang sudah berubah.
- Process Monitor — menyimpan jejak proses yang dijalankan, termasuk waktu mulai dan lokasi berkasnya, untuk ditinjau kembali kapan saja.
- Digital History Forensics — menghimpun jejak USB, jaringan, clipboard, screenshot, dan unggahan awan dalam satu tampilan, lalu mengekspornya sebagai laporan PDF.
- Network Monitor — merekonstruksi riwayat koneksi keluar lengkap dengan IP, port, dan protokol guna kebutuhan investigasi.
Untuk melihat bagaimana penelusuran bekerja pada data nyata, lingkungan uji Fortrix dapat dipakai langsung.
Pertanyaan yang Sering Diajukan
Berapa lama jejak aktivitas sebaiknya disimpan?
Apakah karyawan perlu diberi tahu bahwa aktivitas direkam?
Bisakah penelusuran dilakukan tanpa menghentikan pekerjaan karyawan?
Sumber & Referensi
Ingin melihat langsung bagaimana ini bekerja?
Fortrix memantau pergerakan data di endpoint secara otomatis — tanpa mengganggu alur kerja tim Bos.
Coba DemoLihat Harga