
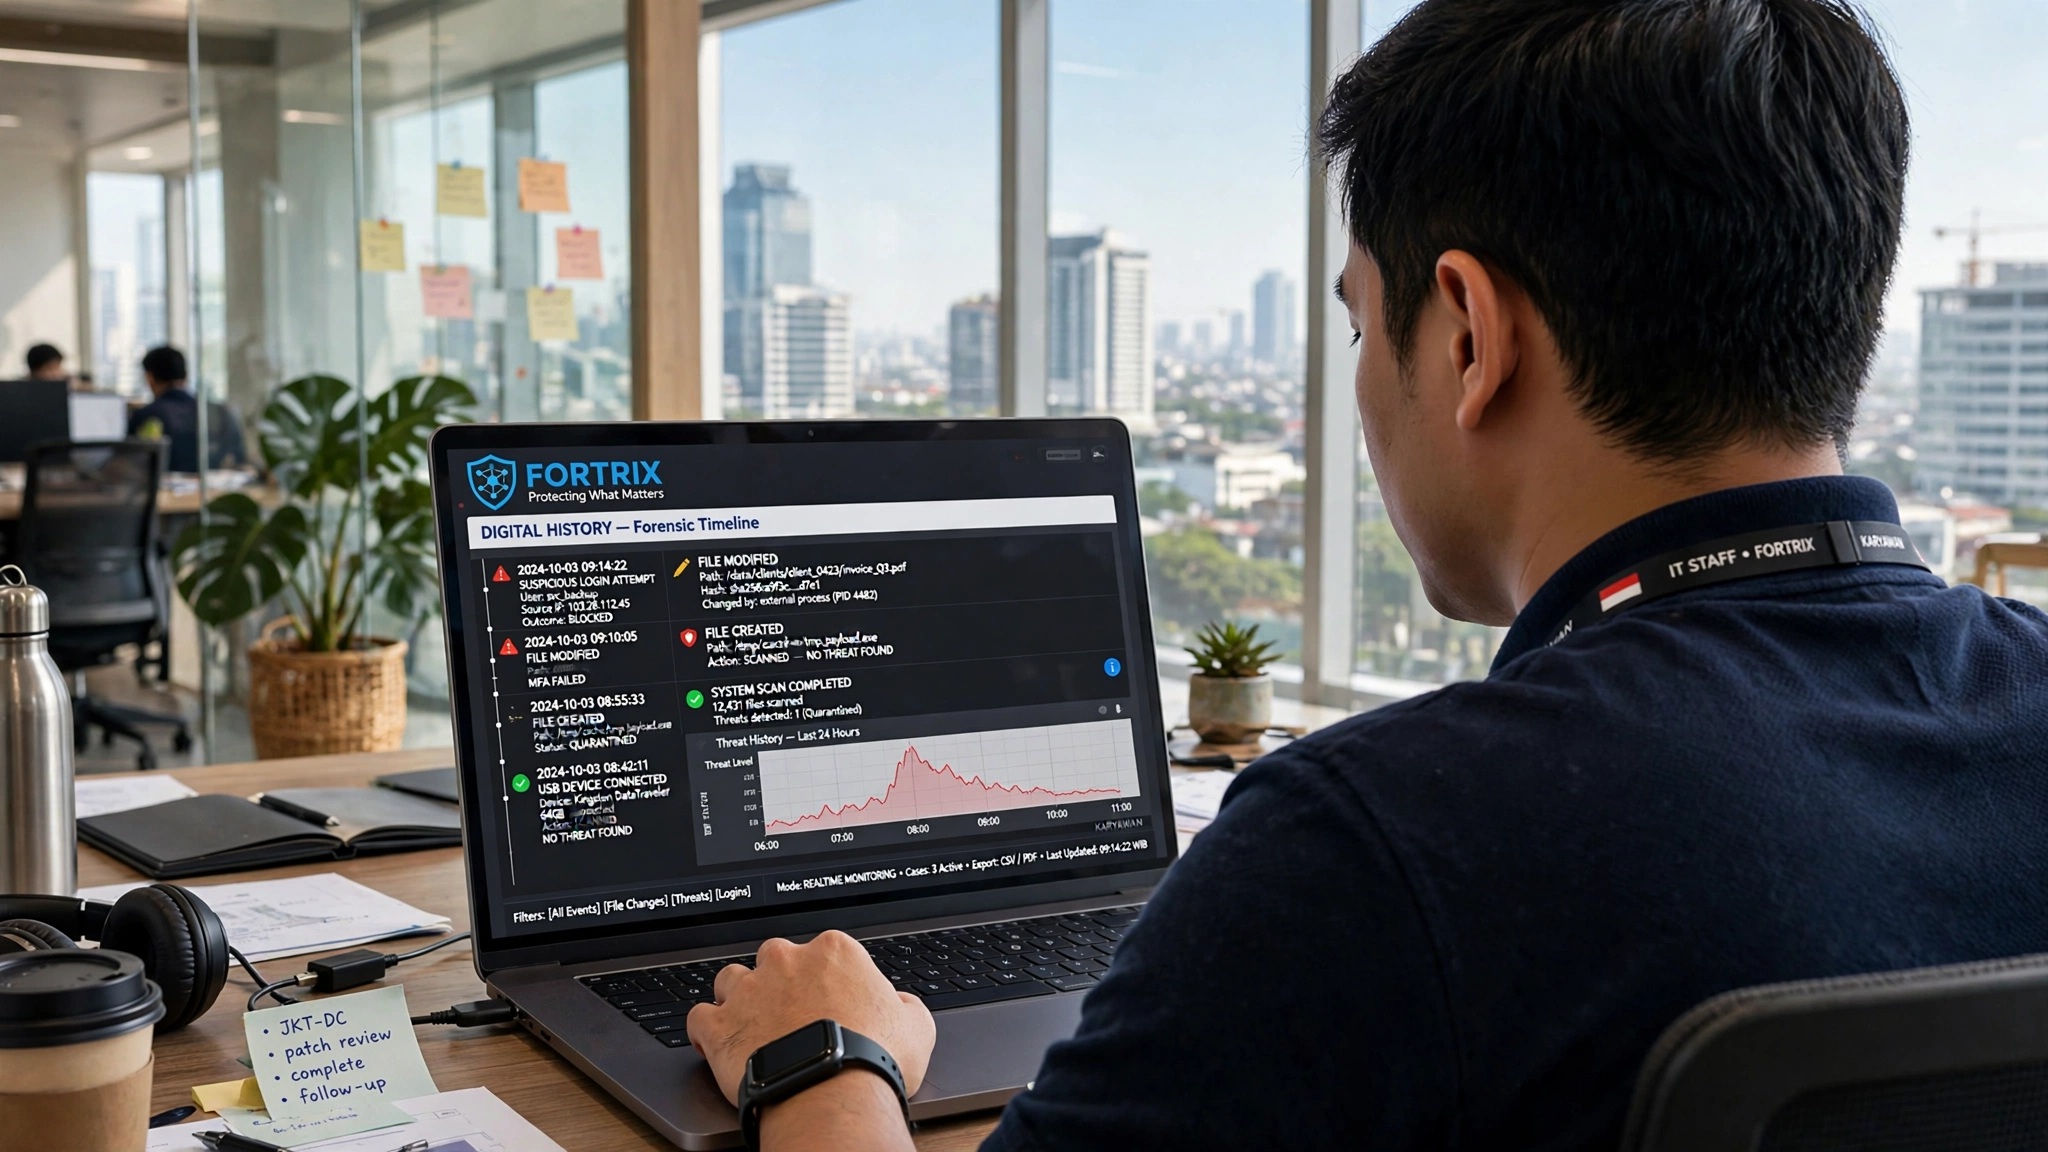
Setelah sebuah insiden terungkap, pertanyaan yang paling sering muncul bukanlah “bagaimana mencegahnya”, melainkan “apa yang sebenarnya terjadi”. Di titik itu, tim yang memiliki rekam jejak digital akan bergerak cepat dengan bukti; yang tidak memilikinya hanya bisa berspekulasi. Digital history adalah selisih antara keduanya.
Ringkasan Cepat
- Investigasi yang baik bergantung pada bukti, bukan ingatan atau dugaan.
- Rekam jejak digital mempersempit waktu, pelaku, dan luas dampak sebuah insiden.
- Tanpa catatan, perusahaan tidak dapat membuktikan kepatuhan maupun menghentikan kerugian lanjutan.
- Jejak yang siap audit adalah aset, bukan sekadar arsip pasif.
Pertanyaan yang Hanya Bisa Dijawab oleh Catatan
Ketika data hilang atau sebuah sistem terinfeksi, tim keamanan perlu menjawab rangkaian pertanyaan yang spesifik: berkas apa yang dipindahkan, oleh proses apa, ke mana, dan pada jam berapa. Kapan perangkat asing terakhir kali terhubung? Apakah penyalinan data besar terjadi sebelum atau sesudah akun mencurigakan aktif?
Semua pertanyaan itu bersifat faktual. Ia tidak bisa dijawab dengan “sepertinya” atau “kayaknya dulu pernah”. Hanya rekam jejak yang dapat mempersempit jawaban dari perkiraan menjadi bukti.
Anatomi Rekam Jejak yang Berguna
Tidak semua log bermanfaat. Jejak yang benar-benar membantu investigasi memiliki tiga ciri: ia spesifik, ia terkait satu sama lain, dan ia mencakup detail teknis yang cukup untuk direkonstruksi. Untuk endpoint, jejak seperti ini biasanya mencakup:
- Jejak perangkat: perangkat apa yang pernah terhubung, jenisnya, dan kapan.
- Jejak jaringan: alamat IP dan port tujuan, serta protokol yang digunakan.
- Jejak berkas: volume pembacaan dan pengiriman, cukup untuk menunjukkan apakah terjadi perpindahan masif.
- Jejak proses: program yang berjalan, path, dan command line — termasuk PID yang mengaitkan semuanya.
- Jejak aktivitas ringan: penyalinan clipboard massal dan tangkapan layar beruntun, yang sering menjadi tanda pergerakan data.
Mengapa Keterkaitan Antardata Lebih Penting dari Log Mentah
Satu log mentah jarang bercerita. Yang memberi makna adalah keterkaitan: ketika sebuah proses baru (dengan PID tertentu) ternyata membuka berkas di folder sensitif, lalu membuat koneksi keluar ke alamat asing, lalu diikuti lonjakan volume data. Titik-titik itu, jika tercatat pada waktu yang berdekatan dan dapat dikaitkan, berubah dari kebetulan menjadi pola.
Inilah esensi forensik digital: merekonstruksi urutan kejadian, bukan sekadar mengumpulkan potongan yang berserakan.
Peran Digital History dalam Menentukan Luas Dampak
Setelah insiden terkonfirmasi, pertanyaan berikutnya adalah seberapa jauh kerusakan menyebar. Apakah kebocoran hanya menyentuh satu mesin, atau sudah merambah ke beberapa divisi? Apakah data pelanggan ikut terekspos, atau hanya berkas internal?
Menjawab hal ini tanpa jejak berarti menebak. Jejak digital memungkinkan perusahaan memetakan dampak dengan tepat: siapa yang terdampak, data apa yang terlibat, dan sejauh mana penyerang atau pelaku bergerak. Ketepatan ini menentukan langkah mitigasi yang diambil — dan menentukan siapa yang perlu dihubungi lebih dulu.
Dari Investigasi ke Kepatuhan dan Pelaporan
Rekam jejak digital tidak berhenti sebagai alat investigasi internal. Ia juga menjadi bukti kepatuhan. Ketika regulator atau auditor meminta penjelasan, kemampuan menunjukkan urutan kejadian dengan detail teknis menempatkan perusahaan pada posisi yang jauh lebih kuat dibandingkan jawaban naratif tanpa dukungan data.
UU Perlindungan Data Pribadi No 27/2022 memperkuat tuntutan ini: pengendali data bertanggung jawab atas perlindungan data pribadi, termasuk kemampuan menjelaskan dan membuktikan penanganan ketika terjadi insiden. Bagi perusahaan, ini berarti jejak yang siap audit bukan lagi pilihan, melainkan bagian dari kewajiban.
Retensi dan Keandalan: Dua Hal yang Mudah Dilupakan
Ada dua syarat yang sering luput. Pertama, retensi: jejak berguna hanya jika masih ada saat dibutuhkan. Insiden kerap baru terungkap berminggu-minggu atau berbulan-bulan setelah kejadian, sehingga masa simpan harus direncanakan dengan matang sekaligus tetap menghormati kebijakan privasi.
Kedua, keandalan. Log yang dapat diubah tanpa jejak tidak bernilai sebagai bukti. Karena itu jejak yang baik dirancang dapat dipercaya: konsisten, lengkap, dan tersimpan sedemikian rupa sehingga integritasnya terjaga. IBM Cost of a Data Breach mencatat bahwa siklus insiden yang lebih panjang umumnya menimbulkan biaya lebih besar — dan investigasi yang tersendat justru memperpanjang siklus itu.
Menyiapkan Playbook Sebelum Insiden Menuntutnya
Merekam aktivitas hanyalah separuh dari kesiapan. Separuh lainnya adalah prosedur yang menentukan apa yang dilakukan tim begitu kecurigaan muncul. Tanpa prosedur, catatan yang lengkap sekalipun sering hanya membingungkan karena tidak jelas siapa yang berwenang, langkah apa yang lebih dulu, dan temuan diserahkan kepada siapa.
Playbook respons yang minimal namun jelas biasanya memuat beberapa hal: pemicu kapan insiden dinaikkan statusnya, penanggung jawab tunggal selama investigasi berlangsung, langkah pengamanan awal (memisahkan perangkat dari jaringan tanpa mematikan catatan yang sedang berjalan), cara mengumpulkan dan menyimpan bukti, serta aturan siapa yang boleh berkomunikasi ke pihak luar. Semua ini sederhana, tetapi justru ketiadaannya yang membuat respons pertama berantakan.
Playbook sebaiknya diuji, bukan sekadar disimpan. Latihan berkala dengan skenario kebocoran data atau perangkat terinfeksi mengukur hal yang tidak terlihat di atas kertas: berapa lama tim menyadari, berapa lama mereka mengambil keputusan, dan di titik mana informasi mulai tercecer. Dari latihan itu kelemahan muncul sebelum krisis sesungguhnya datang.
- Tetapkan satu pemicu resmi agar tidak terjadi perdebatan di menit pertama.
- Cantumkan peran dan kontak setiap orang, bukan hanya nama unit kerja.
- Jadwalkan latihan minimal sekali setahun dan catat hasilnya sebagai bahan perbaikan.
Dengan prosedur dan latihan yang matang, rekam jejak digital berubah dari bahan mentah menjadi dasar keputusan yang benar-benar dipakai saat tekanan datang.
Satu hal teknis yang mudah terabaikan: catatan hanya berguna bila jam antarperangkat konsisten. Jika satu endpoint mencatat waktu berbeda dari yang lain, urutan kejadian yang sebenarnya bisa tampak terbalik saat digabungkan. Menyamakan sumber waktu dan menyimpan zona waktu yang jelas adalah pekerjaan kecil yang menyelamatkan banyak analisis setelah insiden. Karena itu, tetapkan standar waktu dan uji beberapa perangkat secara acak untuk memastikan selisihnya tetap dalam batas yang dapat ditoleransi.
Rekonstruksi Insiden dengan Catatan Fortrix
Fortrix menempatkan pencatatan sebagai fondasi investigasi, bukan pelengkap yang diaktifkan belakangan setelah masalah terjadi.
- Digital History Forensics — mengabadikan aktivitas USB, jaringan, clipboard, tangkapan layar, dan unggahan beserta PID, path, alamat IP, dan besaran data, agar urutan kejadian dapat dipulihkan.
- Incident Report PDF & Remediation Guide — merangkum temuan menjadi laporan kejadian dan langkah penanganan yang dapat langsung dipakai tim respons.
- Audit-Ready Log — menjaga catatan tetap rapi dan dapat diekspor untuk menjawab permintaan auditor maupun kewajiban UU PDP No 27/2022.
Untuk melihat seberapa jauh sebuah insiden dapat direkonstruksi dari catatan yang tersedia, mencoba Fortrix pada sebagian kecil endpoint adalah langkah uji yang masuk akal.
Pertanyaan yang Sering Diajukan
Apa bedanya log biasa dengan digital history untuk investigasi?
Berapa lama rekam jejak sebaiknya disimpan?
Apakah digital history membantu kepatuhan UU PDP?
Sumber & Referensi
Ingin melihat langsung bagaimana ini bekerja?
Fortrix memantau pergerakan data di endpoint secara otomatis — tanpa mengganggu alur kerja tim Bos.
Coba DemoLihat Harga