
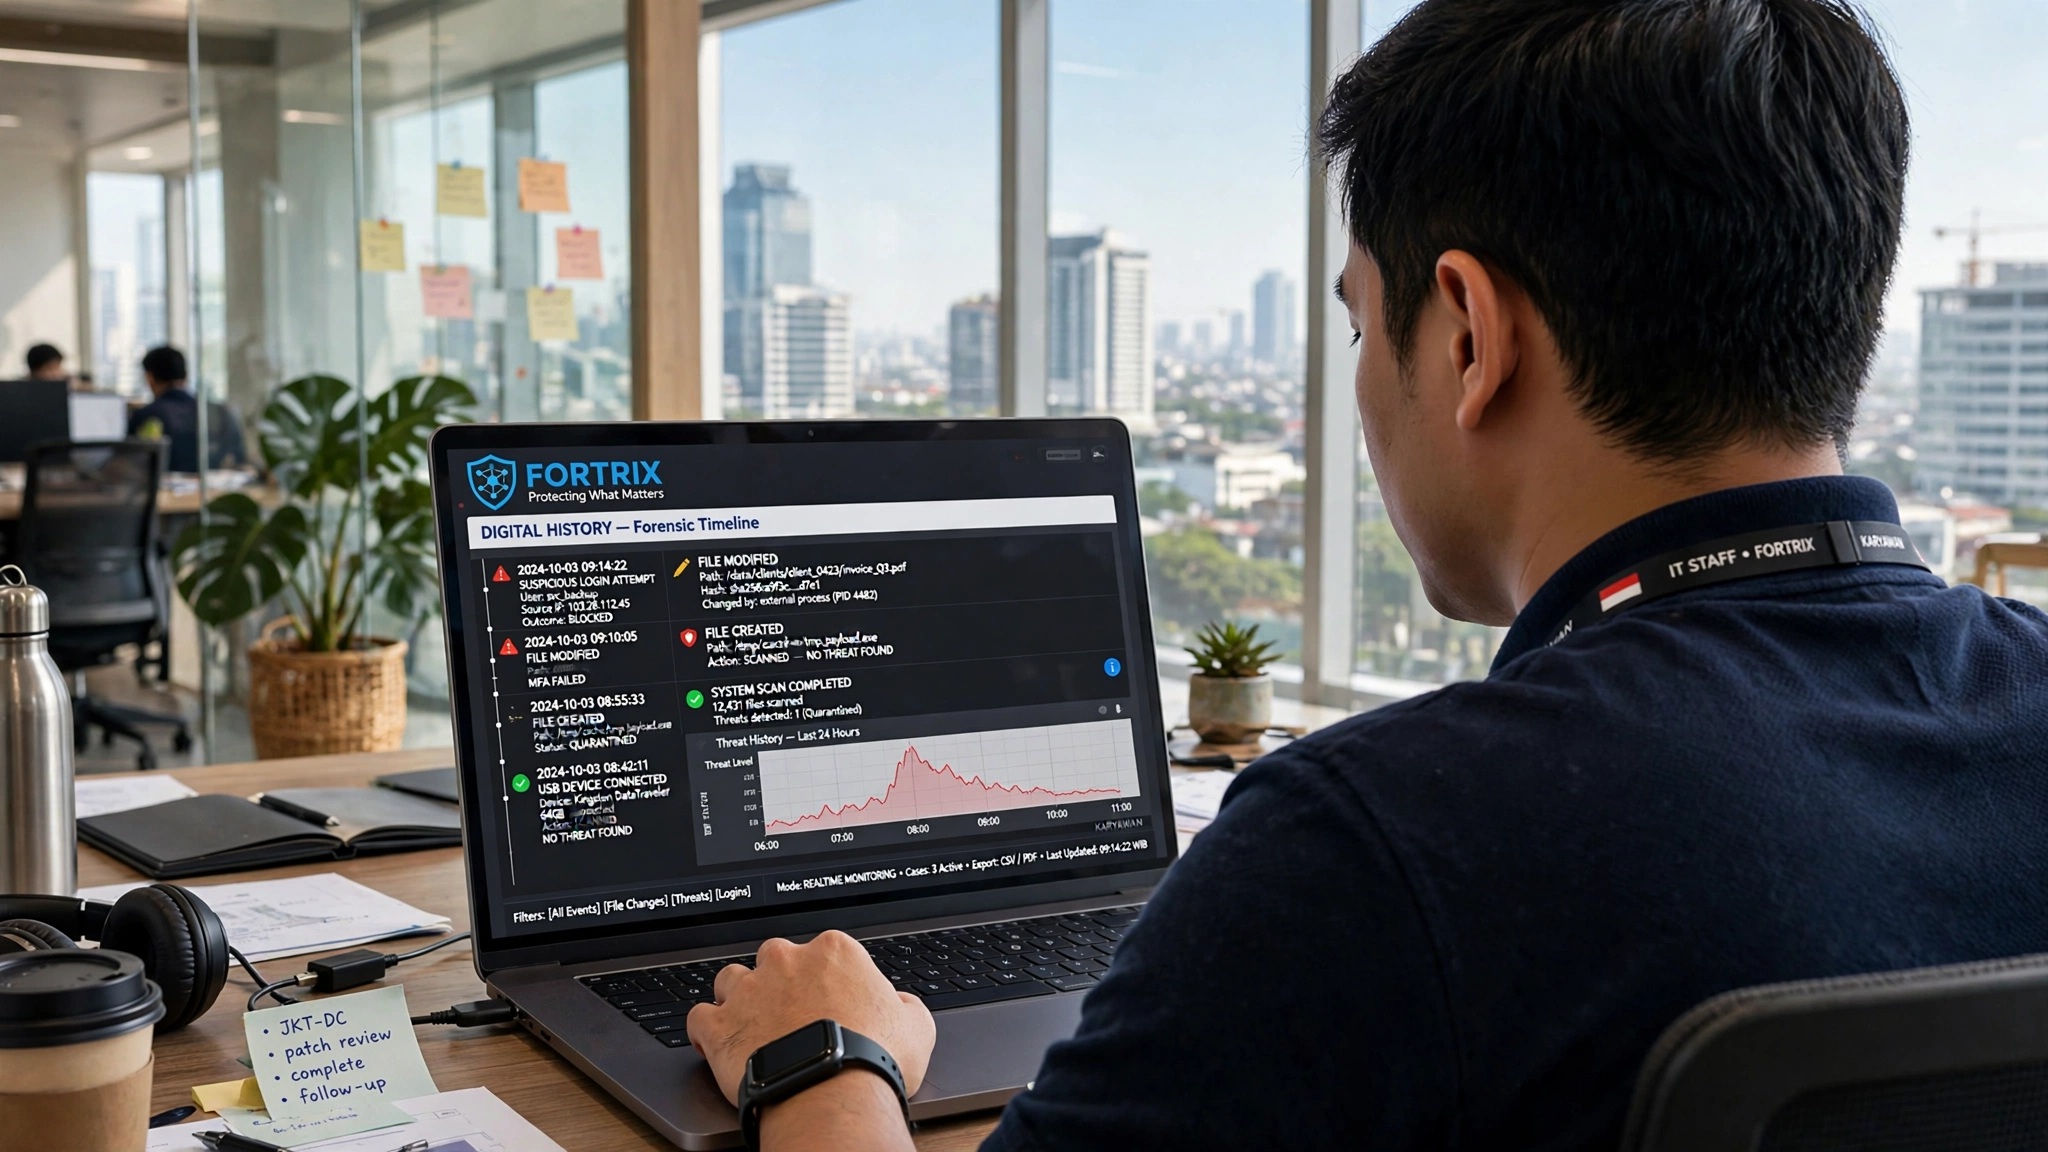
Setiap kali seseorang menyentuh data di komputernya, perangkat itu meninggalkan jejak: berkas yang dibuka, perangkat yang dicolokkan, halaman yang diunggah. Jejak inilah yang, bila tersimpan dengan benar, dapat membuka kembali peristiwa yang sudah berlalu — termasuk menunjukkan bagaimana sebuah kebocoran terjadi.
Ringkasan Cepat
- Teknologi selalu meninggalkan jejak, bahkan pada tindakan yang tampak biasa.
- Jejak yang tersebar tanpa dihubungkan sulit berubah menjadi kesimpulan.
- Jejak yang bernilai harus punya konteks: pelaku, berkas, waktu, dan jalur.
- Menyiapkan perekaman jejak lebih murah daripada menebak pasca-insiden.
Jejak yang Selalu Ditinggalkan Teknologi
Berbeda dari ruangan fisik yang perlu kamera pengawas, kerja digital meninggalkan catatan secara alami. Sistem menandai berkas yang dibuka, aplikasi yang dijalankan, dan koneksi yang dibuat. Bahkan perangkat yang baru dicolokkan menghasilkan rekaman pada sistem operasi.
Karena itu, pertanyaan sebenarnya bukan apakah ada jejak, melainkan apakah jejak tersebut tersimpan dalam bentuk yang dapat dibaca kembali. Banyak organisasi memiliki jejaknya tanpa pernah benar-benar menyimpannya secara sengaja.
Kehadiran jejak semacam ini bisa dibilang otomatis; yang perlu diputuskan adalah apakah ia hendak dirawat atau dibiarkan menguap. Banyak organisasi baru menyadari nilai jejaknya ketika kebocoran telah terjadi dan tidak ada lagi yang bisa ditelusuri.
Mengapa Jejak Digital Sering Terabaikan
Jejak yang tidak dikelola cepat menguap. Log bergulir digantikan log baru, berkas sementara terhapus saat komputer dimatikan, dan catatan lama tertimpa oleh aktivitas harian. Tanpa kebijakan penyimpanan, jejak yang paling dibutuhkan justru yang paling cepat hilang.
Selain itu, banyak tim menganggap jejak hanya relevan bagi administrator sistem. Padahal pertanyaan dari manajemen, hukum, dan audit menuntut sudut pandang berbeda — siapa melakukan apa, bukan hanya server mana yang sibuk.
Tiga Pertanyaan yang Dijawab Jejak
Jejak digital yang tertata menjawab setidaknya tiga hal mendasar. Pertama, siapa yang berinteraksi dengan data. Kedua, apa yang terjadi pada data tersebut, apakah dibaca, disalin, atau dipindahkan. Ketiga, bagaimana data keluar, lewat perangkat fisik atau layanan daring.
Ketika ketiganya terjawab, sebuah insiden berubah dari kekacauan menjadi narasi yang dapat diikuti. Tanpa ketiganya, penyelidikan cenderung berputar pada asumsi.
Ketiga pertanyaan itu tampak sepele, namun dalam praktiknya saling bergantung. Tanpa penanda waktu yang akurat, kaitan antara pengguna dan berkas sulit dipastikan. Tanpa jejak jalur keluar, penyalinan internal tidak dapat dibedakan dari pemindahan ke luar. Kelengkapan ketiganya inilah yang membuat sebuah kesimpulan dapat dipertanggungjawabkan.
Jejak Berguna versus Jejak Bising
Tidak semua rekaman bernilai sama. Sebagian besar aktivitas harian tidak penting dan hanya menambah kebisingan. Yang membuat jejak berguna adalah kaitannya dengan data sensitif: apakah menyentuh folder keuangan, berkas pelanggan, atau dokumen strategis.
Karena itu, pendekatan yang efektif adalah menandai lebih dulu apa yang dianggap sensitif, lalu merekam interaksi di sekitarnya secara lebih rinci. Rekaman yang terarah jauh lebih mudah ditafsirkan ketimbang arsip menyeluruh tanpa fokus.
Fokus pada data sensitif juga membuat penyimpanan lebih efisien. Rekaman yang menyasar berkas penting berukuran jauh lebih kecil daripada arsip menyeluruh, sehingga lebih lama dapat disimpan tanpa membebani penyimpanan.
Dari Jejak Menjadi Kesimpulan
Jejak mentah bukan kesimpulan. Untuk berubah menjadi temuan, jejak perlu dikaitkan dengan konteks organisasi: siapa pemilik akun, apa peran normalnya, dan apakah perilaku tercatat menyimpang dari kebiasaan. Di sinilah nilai penafsiran muncul.
Karena itu, sistem yang baik tidak hanya mengumpulkan, tetapi menyajikan jejak dalam bentuk yang bisa langsung dibaca — termasuk kemampuan mengekspor ringkasan untuk pihak yang tidak terbiasa membaca log teknis.
Penafsiran juga menuntut kehati-hatian. Jejak yang menunjukkan lonjakan aktivitas belum tentu menandakan niat buruk; bisa saja itu proses kerja yang wajar. Yang membuat sebuah temuan berarti adalah kaitannya dengan pola menyimpang yang berulang, bukan satu peristiwa tunggal.
Kesalahan Umum dalam Mengelola Jejak
Beberapa kekeliruan kerap terulang. Pertama, mengumpulkan sebanyak mungkin tanpa menyaring, sehingga jejak penting tenggelam di antara kebisingan. Kedua, menyimpan terlalu singkat karena khawatir memenuhi ruang. Ketiga, tidak melindungi rekaman sehingga bisa berubah tanpa jejak.
Kekeliruan lain adalah menganggap jejak hanya urusan tim teknis. Padahal pembacaan jejak sering dilakukan tim hukum, SDM, atau manajemen risiko yang memerlukan penyajian berbeda. Sistem yang menyediakan ringkasan serta ekspor yang jelas akan jauh lebih berguna bagi mereka.
Menghindari kekeliruan ini tidak rumit. Cukup tetapkan apa yang penting, simpan sesuai kebutuhan, dan sajikan dalam bentuk yang bisa dipahami pihak yang membutuhkannya.
Menyiapkan Jejak Sebelum Diperlukan
Jejak paling berguna adalah yang sudah tersedia jauh sebelum insiden. Menyiapkannya berarti memastikan rekaman berjalan konsisten, tersimpan cukup lama, dan terlindungi dari perubahan yang tidak sah.
Perencanaan juga mencakup pertanyaan tentang siapa yang berwenang membaca jejak dan dalam keadaan apa. Tanpa kejelasan ini, rekaman yang tersedia bisa tidak dapat diakses justru ketika paling dibutuhkan, entah karena berada di sistem yang tidak dikenal atau terhalang prosedur yang belum disepakati.
Dengan begitu, ketika pertanyaan sulit datang, jawabannya sudah ada — bukan hasil susunan tergesa-gesa di tengah tekanan. Inilah perbedaan antara organisasi yang menebak dan organisasi yang mengetahui.
Menyelaraskan Waktu agar Jejak Dapat Dirangkai
Jejak dari beberapa perangkat hanya bisa dirangkai menjadi satu urutan bila waktunya sepakat. Bila jam pada satu komputer meleset beberapa menit dari komputer lain, peristiwa yang sebenarnya berurutan bisa tampak terbalik. Selisih kecil seperti ini cukup untuk mengubah kesimpulan.
Masalahnya, jam perangkat tidak selalu akurat. Komputer yang lama tidak menyala, mesin yang jamnya diatur manual, atau perangkat yang berada di zona waktu berbeda semuanya berpotensi menyimpang. Tanpa penyeragaman, pencatatan dari sumber berbeda tidak dapat disatukan dengan yakin.
Solusi dasarnya adalah menyinkronkan waktu seluruh perangkat ke satu sumber acuan. Banyak sistem operasi sudah menyediakan layanan ini, tetapi ia perlu dipastikan benar-benar berjalan, bukan hanya terpasang. Pemeriksaan berkala memastikan tidak ada perangkat yang diam-diam menyimpang jauh.
Selain sinkronisasi, pencatatan waktu sebaiknya menyertakan penanda zona waktu dan tahun yang utuh. Perbedaan format penanggalan antar sistem sering membuat analis menghabiskan waktu hanya untuk memastikan dua catatan berbicara tentang detik yang sama. Konsistensi format, sesederhana apa pun, sangat menolong saat penyelidikan dilakukan di bawah tekanan.
Dengan waktu yang selaras, jejak dari berbagai sumber dapat disusun menjadi satu garis peristiwa. Tanpa itu, sekumpulan rekaman yang masing-masing benar tetap bisa menghasilkan gambaran yang keliru.
- Seragamkan jam perangkat ke satu sumber waktu yang tepercaya.
- Periksa penyimpangan jam secara berkala, termasuk perangkat jarang dipakai.
- Gunakan format waktu yang konsisten lengkap dengan zona waktu.
Jejak Terarah Bersama Fortrix
Fortrix mengubah jejak yang tadinya terpencar menjadi rangkaian yang bisa dibaca saat menyelidiki insiden. Perekaman diarahkan pada interaksi dengan data, bukan sekadar menumpuk log.
- Digital History Forensics — memadukan jejak berkas, perangkat, jaringan, dan unggahan lengkap dengan PID, jalur, IP, serta besaran data.
- Sensitive Data Monitoring — mengawasi folder sensitif dan memberi tanda ketika terjadi pembukaan massal.
- Incident Report PDF — merapikan temuan menjadi laporan siap baca bagi manajemen dan tim hukum.
Sebagai gambaran awal, uji coba Fortrix pada lingkungan terpisah memperlihatkan bagaimana jejak ini disusun.
Pertanyaan yang Sering Diajukan
Apakah semua aktivitas karyawan perlu direkam?
Apakah jejak digital cukup untuk membuktikan kebocoran?
Siapa yang sebaiknya mengelola jejak ini?
Sumber & Referensi
Ingin melihat langsung bagaimana ini bekerja?
Fortrix memantau pergerakan data di endpoint secara otomatis — tanpa mengganggu alur kerja tim Bos.
Coba DemoLihat Harga