
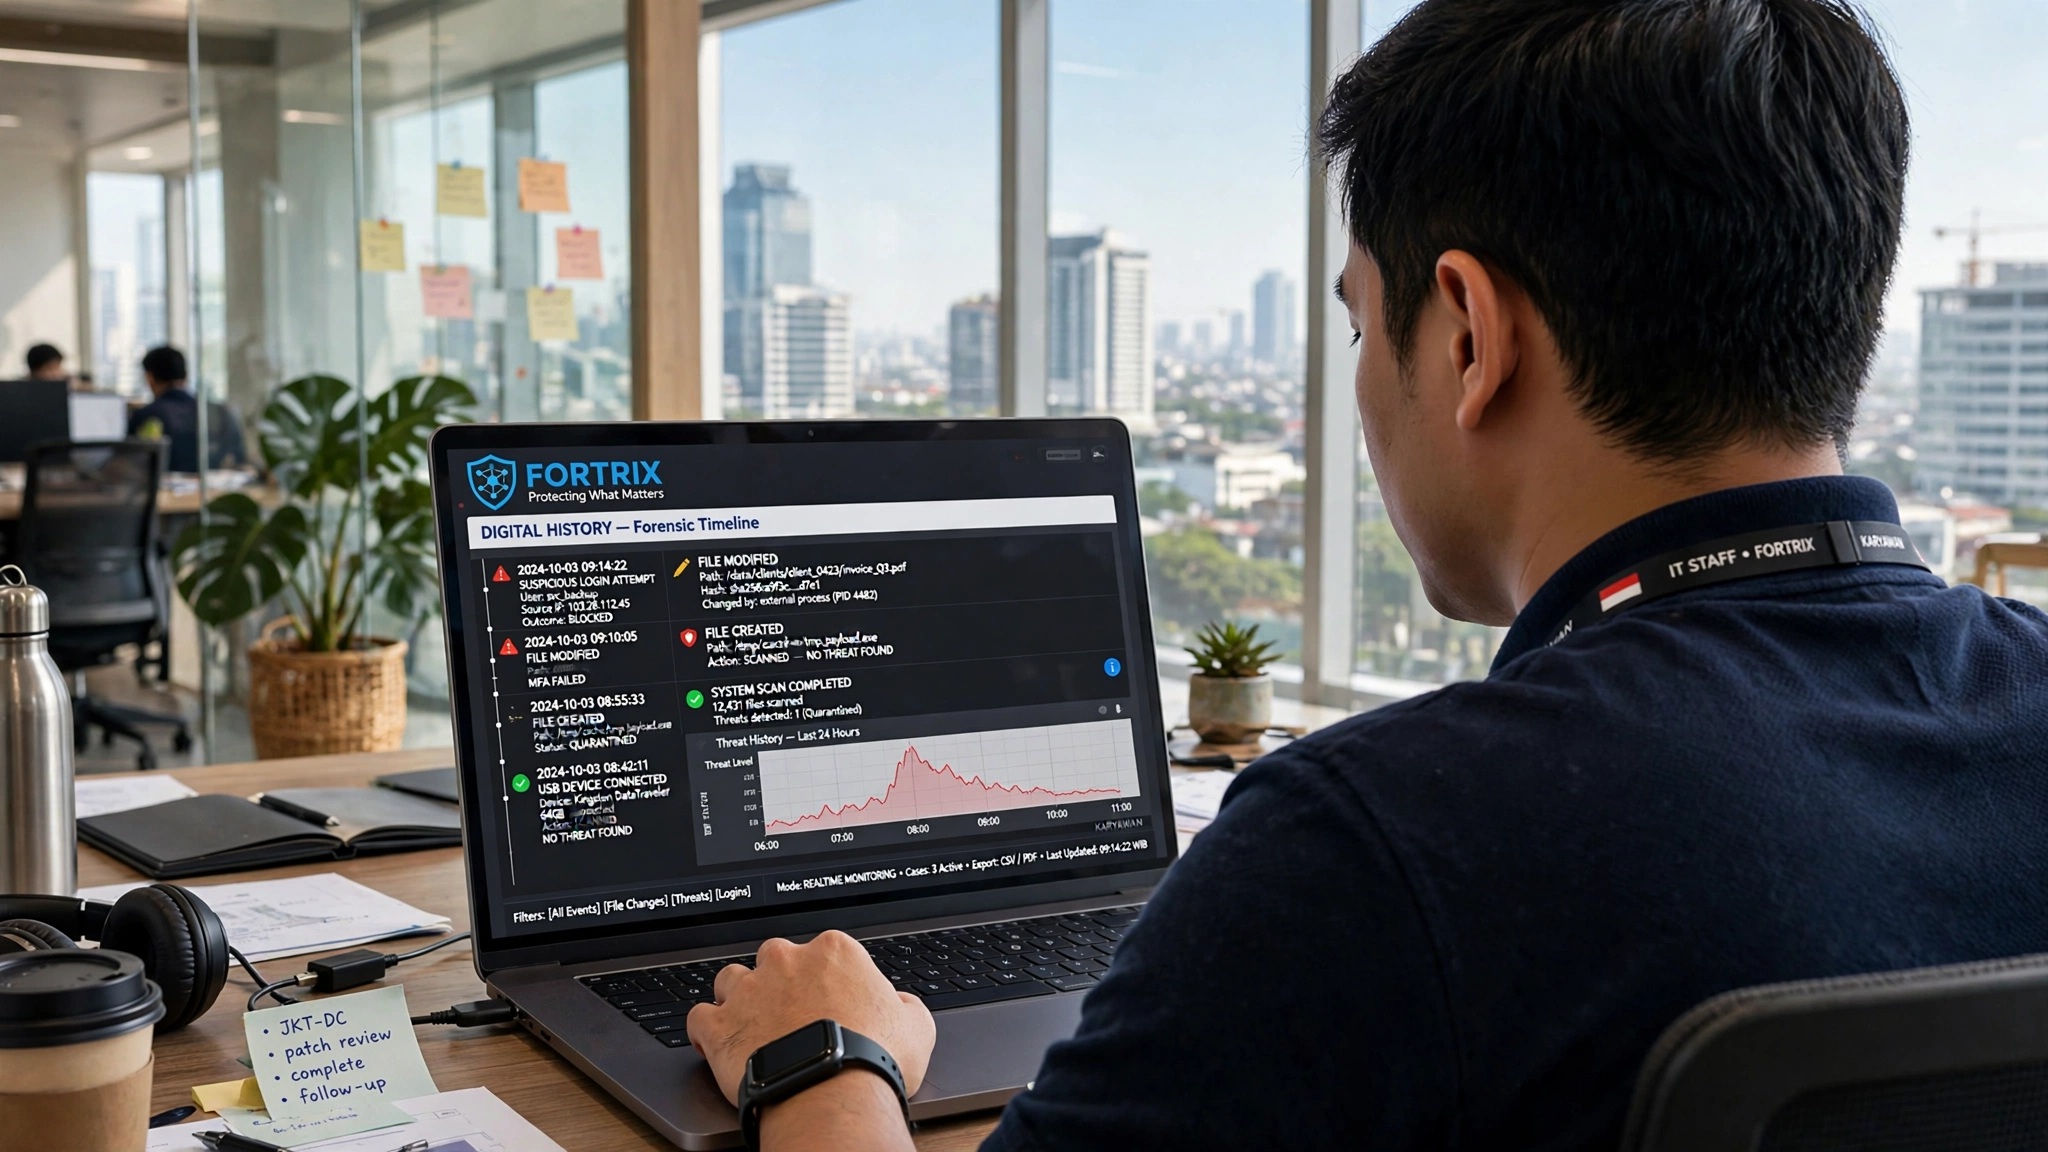
Investigasi kebocoran bukan pekerjaan menebak siapa yang paling mencurigakan. Ia adalah proses tertib yang berpijak pada satu hal: jejak digital. Dari jejak itulah jalur data direkonstruksi, bukti dipisahkan dari kecurigaan, dan tindakan perbaikan ditentukan.
Ringkasan Cepat
- Investigasi yang baik berjalan mengikuti jejak, bukan dugaan awal.
- Menetapkan rentang waktu dan ruang lingkup mempercepat penelusuran.
- Jalur keluar data biasanya melewati perangkat, jaringan, atau layanan awan.
- Temuan insiden menjadi bahan perbaikan untuk mencegah kejadian serupa.
Titik Awal Sebuah Investigasi
Investigasi yang sehat tidak dimulai dari nama tersangka, melainkan dari pertanyaan yang jelas. Data apa yang hilang, kapan ia terakhir berada dalam kendali, dan dari perangkat mana ia mungkin keluar. Pertanyaan ini mengarahkan pencarian ke sumber jejak yang tepat.
Memulai dari jejak, bukan dari kecurigaan, membuat proses lebih objektif. Temuan mengikuti bukti, bukan sebaliknya — bukti dipaksakan mengikuti keyakinan yang sudah terbentuk.
Sebelum melangkah jauh, penting menetapkan siapa yang berwenang menangani. Investigasi yang dilakukan serampangan, tanpa pencatatan langkah, justru berisiko merusak bukti. Peran dan wewenang sebaiknya jelas sejak awal.
Menetapkan Ruang Lingkup dan Rentang Waktu
Langkah berikutnya adalah mempersempit pencarian. Tanpa batas waktu dan cakupan, tim akan tenggelam dalam volume data yang besar. Menentukan rentang kejadian dan perangkat yang relevan memangkas pekerjaan sekaligus menjaga fokus.
Ruang lingkup yang jelas juga melindungi karyawan yang tidak terlibat. Pencarian hanya menyentuh area yang berkaitan dengan insiden, bukan seluruh organisasi tanpa alasan.
Rentang waktu yang dipilih tidak harus panjang, asalkan mencakup kejadian. Rentang yang terlalu lebar memperlambat analisis, sedangkan rentang yang terlalu sempit berisiko memotong konteks yang justru menjelaskan sebab-musabab.
Mengikuti Jalur Keluar Data
Data dapat meninggalkan organisasi melalui beberapa jalur utama. Perangkat penyimpanan yang dicolokkan secara langsung, koneksi jaringan ke alamat tujuan tertentu, dan unggahan ke layanan penyimpanan awan adalah tiga yang paling sering.
Masing-masing meninggalkan pola berbeda. Perangkat fisik tercatat pada sistem operasi, koneksi menyisakan alamat IP dan port, sementara unggahan ditandai oleh lalu lintas menuju layanan yang dikenal. Mengikuti ketiganya memungkinkan jalur sebenarnya ditelusuri, bukan diasumsikan.
Selain jalur utama, perhatikan jalur yang tidak biasa. Data bisa keluar melalui aplikasi pesan, layanan surel pribadi, atau protokol yang jarang dipakai. Jalur tak lazim sering luput karena tidak diawasi, padahal justru di sana peluang lolos lebih besar.
Memisahkan Bukti Kuat dari Petunjuk Lemah
Tidak setiap temuan sama nilainya. Bukti kuat menautkan langsung pelaku, berkas, dan jalur dalam satu rangkaian waktu. Petunjuk lemah hanya mengisyaratkan kemungkinan tanpa tautan yang jelas.
Investigasi yang rapi membedakan keduanya secara eksplisit. Kesimpulan hanya dibangun di atas bukti kuat, sementara petunjuk lemah dicatat sebagai bahan penelusuran lanjutan. Percampuran keduanya adalah sumber kesalahan paling umum.
Praktik baiknya adalah mencatat tingkat keyakinan untuk setiap temuan. Temuan berbukti kuat dan temuan berupa dugaan awal sebaiknya tidak dicampur dalam satu pernyataan. Pemisahan ini menjaga kesimpulan tetap jujur dan mudah dipertanggungjawabkan.
Menutup Celah Sambil Melindungi Sistem
Penanganan insiden menuntut keseimbangan. Di satu sisi, jalur keluar data perlu dihentikan; di sisi lain, operasional perusahaan tidak boleh lumpuh karena tindakan yang terlalu luas. Pendekatan bertahap lebih bijak: kunci jalur yang terbukti, pantau yang mencurigakan, lalu perbaiki secara menyeluruh.
Tindakan yang tercatat akan bermanfaat. Setiap langkah yang terdokumentasi memudahkan evaluasi dan menunjukkan penanganan yang bertanggung jawab bila dipertanyakan kemudian.
Komunikasi selama penanganan pun perlu terjaga. Pihak berkepentingan, seperti manajemen atau tim hukum, sebaiknya mendapat pembaruan berkala agar keputusan yang diambil tidak bertabrakan dengan langkah teknis yang sedang berjalan.
Mendokumentasikan Setiap Langkah
Investigasi yang baik meninggalkan catatan tentang dirinya sendiri: kapan dimulai, siapa yang terlibat, bukti apa yang diperiksa, dan keputusan apa yang diambil. Catatan ini bukan sekadar formalitas, melainkan pelindung bila hasil investigasi dipertanyakan kemudian.
Dokumentasi juga mempercepat pekerjaan berikutnya. Bila insiden serupa muncul, tim dapat merujuk pada langkah yang pernah berhasil, alih-alih memulai dari nol. Pengetahuan pun mengendap di organisasi, bukan hanya di kepala individu.
Untuk kebutuhan ini, laporan yang terbentuk otomatis sangat membantu. Temuan tersusun rapi, kronologi tersaji jelas, dan pihak yang membutuhkan dapat membacanya tanpa harus meminta penjelasan tambahan.
Pelajaran untuk Insiden Berikutnya
Investigasi belum selesai ketika penyebab ditemukan. Ia selesai ketika pelajaran ditarik dan diterapkan. Apakah celah akses terlalu terbuka? Apakah jalur keluar kurang diawasi? Apakah rekaman cukup untuk menjawab pertanyaan serupa di masa depan?
Yang terpenting, jangan biarkan pelajaran hilang bersama selesainya insiden. Tanpa pencatatan, kesimpulan yang mahal didapat akan menguap, dan organisasi berisiko mengulang kesalahan yang sama di waktu berikutnya.
Jawaban atas pertanyaan-pertanyaan ini mengubah satu insiden menjadi perbaikan berkelanjutan. Inilah nilai jangka panjang dari investigasi yang berpijak pada jejak digital.
Menjaga Rantai Kustodi Bukti Digital
Salah satu aspek yang membedakan investigasi rapi dari yang rapuh adalah rantai kustodi, yakni catatan tentang siapa memegang bukti, sejak kapan, dan dalam kondisi apa. Tanpa rantai ini, temuan yang sah sekalipun mudah dipertanyakan.
Prinsipnya sederhana: setiap perpindahan bukti dicatat, mulai dari saat rekaman atau salinan pertama diambil, dipindahkan, disimpan, hingga diperiksa. Catatan mencakup waktu, pihak yang menangani, dan tujuan penggunaannya.
Beberapa praktik yang membantu menjaga rantai tetap utuh:
- Gunakan salinan kerja untuk analisis, sementara sumber asli disimpan tanpa diubah.
- Catat setiap akses terhadap berkas bukti beserta alasan dan penanggung jawabnya.
- Simpan bukti pada lokasi dengan hak akses terbatas dan pencatatan aktivitas.
Rantai kustodi yang terjaga memberi manfaat ganda. Ia memperkuat keyakinan atas kesimpulan investigasi internal sekaligus menyiapkan bahan bila penanganan insiden kemudian harus dipertanggungjawabkan kepada pihak luar. Kebiasaan kecil mencatat setiap perpindahan jauh lebih ringan daripada keharusan menjelaskan temuan yang tidak lagi terlacak asal-usulnya.
Rantai kustodi tidak menuntut perangkat mahal. Yang dibutuhkan adalah disiplin dan kebiasaan mencatat yang konsisten. Bahkan lembar catatan sederhana yang memuat waktu, nama, dan tujuan akses sudah jauh lebih baik daripada tanpa jejak sama sekali.
Dengan begitu, setiap kesimpulan investigasi berdiri di atas fondasi yang dapat ditelusuri, tidak sekadar pada ingatan atau klaim lisan yang sulit diverifikasi kemudian.
Merekam Jejak untuk Menopang Investigasi
Fortrix menyimpan rekaman jalur keluar data yang biasa ditelusuri dalam investigasi, sehingga proses berjalan lebih cepat dan terarah sejak langkah pertama.
- Network Monitor — mengabadikan koneksi keluar beserta IP, port, dan protokol, termasuk QUIC/HTTP3 yang acap terlewat.
- USB & Device Control — mendata perangkat yang terpasang dan mengatur izinnya per unit: diizinkan, hanya-baca, atau diblokir.
- Cloud Upload Detection — menemukan unggahan ke Google Drive, Dropbox, dan OneDrive baik melalui peramban maupun klien sinkronisasi.
Ingin menguji alur ini dengan skenario perusahaan sendiri? Uji coba Fortrix dapat dilakukan tanpa mengganggu sistem yang sedang berjalan.
Pertanyaan yang Sering Diajukan
Siapa yang sebaiknya menjalankan investigasi ini?
Apakah investigasi harus menunggu data muncul di luar?
Apa keluaran akhir sebuah investigasi?
Sumber & Referensi
Ingin melihat langsung bagaimana ini bekerja?
Fortrix memantau pergerakan data di endpoint secara otomatis — tanpa mengganggu alur kerja tim Bos.
Coba DemoLihat Harga