
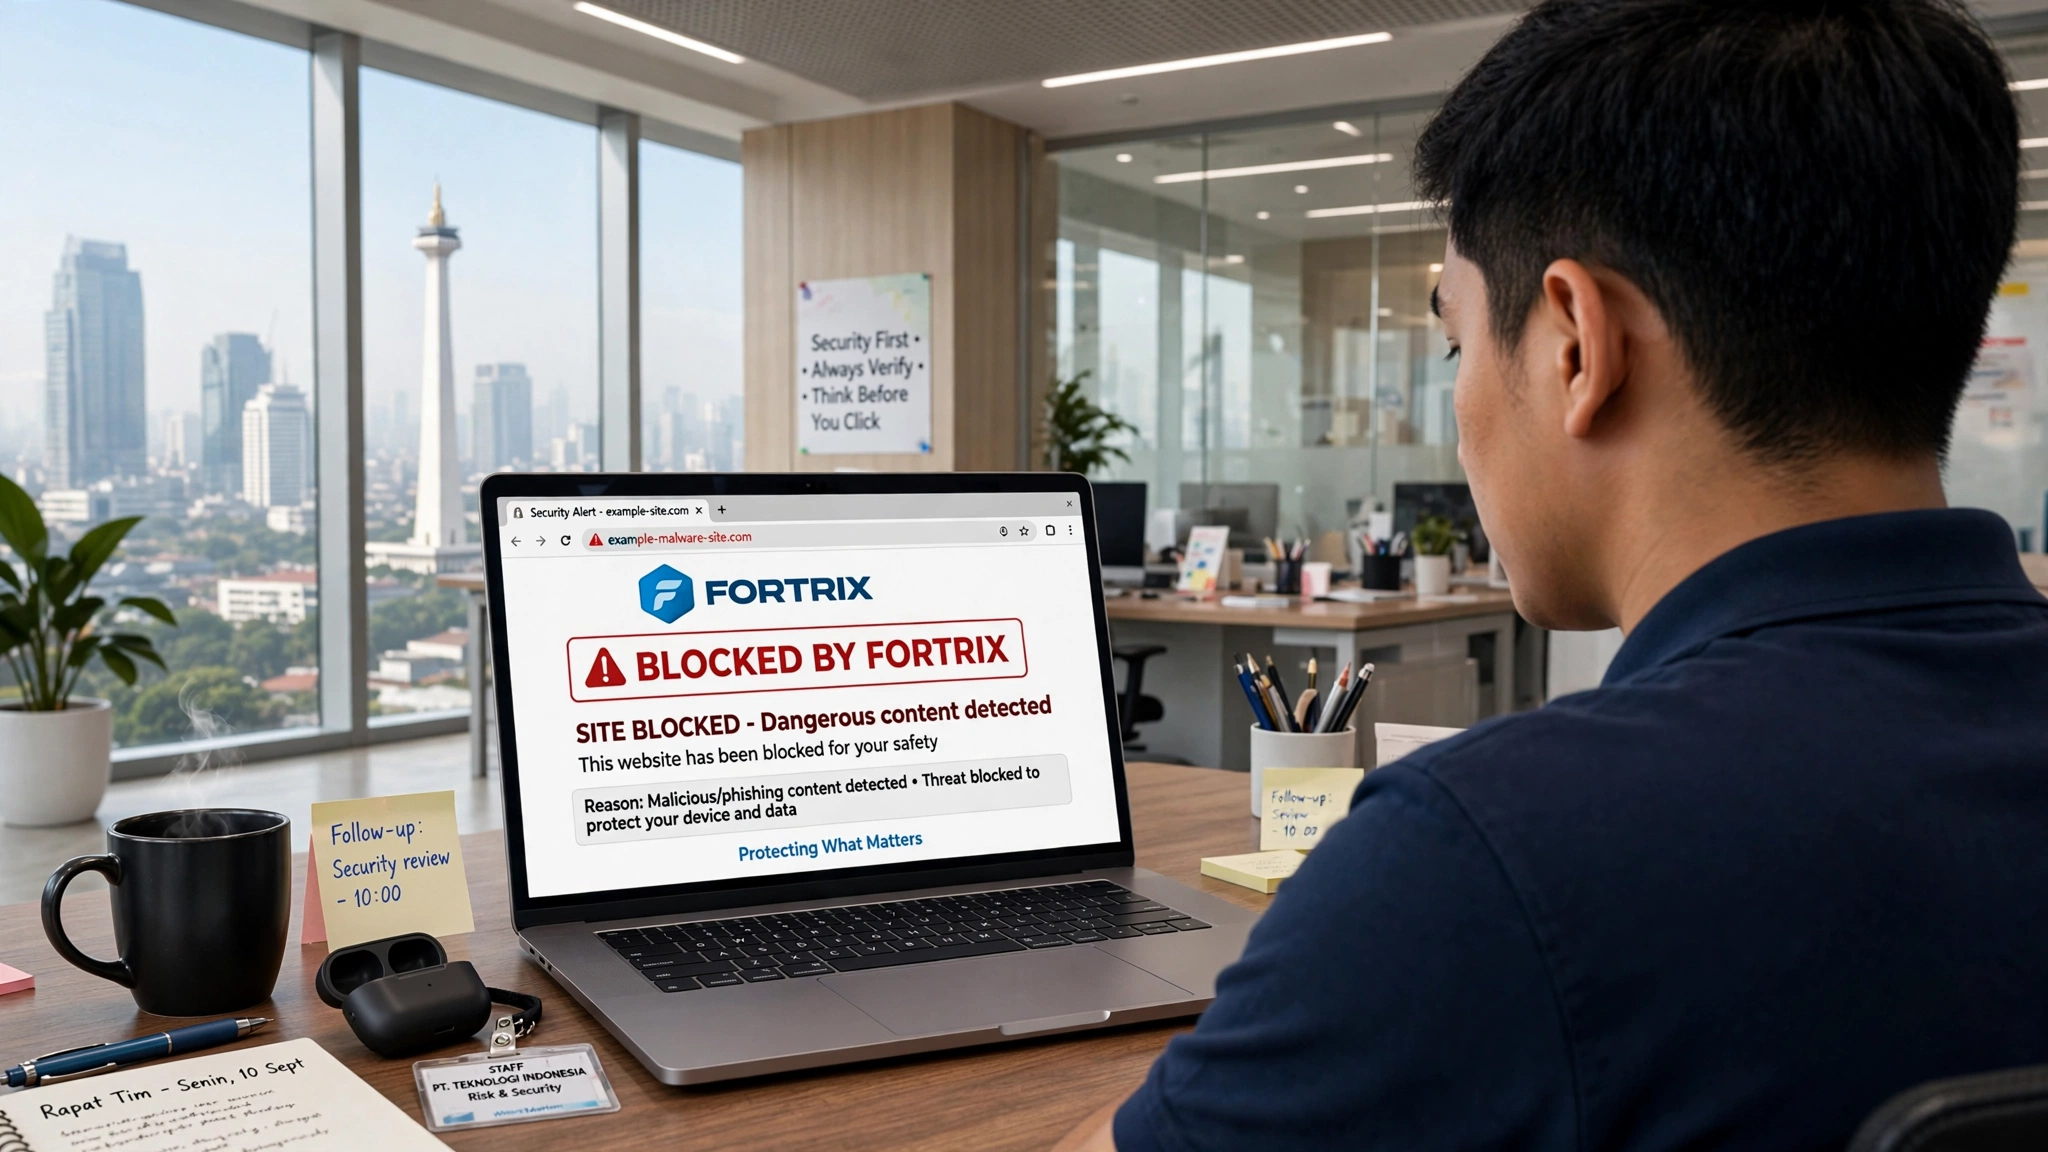
Di balik layar yang terlihat tenang, peramban di komputer kantor adalah salah satu jalur paling aktif menuju dunia luar. Satu klik pada tautan yang salah, satu iklan yang menyusup, atau satu halaman hasil pencarian yang disusupi sudah cukup untuk menarik perangkat ke dalam situs yang tidak seharusnya diakses. Pertanyaan yang jarang diajukan adalah: siapa yang mengetahui hal itu terjadi, dan seberapa cepat?
Ringkasan Cepat
- Peramban adalah pintu terbuka ke internet yang sering luput dari pengawasan.
- Phishing dan unduhan otomatis memanfaatkan halaman yang tampak wajar.
- Kategori situs tertentu membawa risiko sekaligus menurunkan produktivitas.
- Web filtering di tingkat endpoint menutup celah yang tidak terjangkau firewall perusahaan.
Peramban: Pintu yang Selalu Terbuka
Komputer kantor terhubung ke internet sepanjang jam kerja, dan hampir semua komunikasi itu melewati peramban. Berbeda dengan aplikasi internal yang jalurnya jelas, lalu lintas peramban bersifat cair: satu tab bisa berpindah dari dokumen kerja ke situs yang tidak ada kaitannya dengan pekerjaan dalam hitungan detik.
Masalahnya, banyak organisasi mengatur jaringan dengan asumsi bahwa semua lalu lintas keluar dapat difilter di gerbang jaringan. Ketika karyawan bekerja dari jaringan lain atau menggunakan perangkat yang berpindah, asumsi tersebut langsung runtuh.
Bagaimana Situs Berbahaya Menjangkau Karyawan
Situs berbahaya jarang datang dengan pengumuman. Ia menyusup melalui jalur yang tampak biasa:
- Phishing: halaman tiruan yang meminta kredensial, dibuat semirip mungkin dengan layanan kantor yang sering dipakai.
- Unduhan otomatis (drive-by): cukup membuka halaman, peramban mulai mengunduh tanpa persetujuan jelas.
- Iklan dan skrip pihak ketiga: bagian yang sah dari situs terpercaya pun bisa menyisipkan kode berbahaya.
- Tautan dari hasil pencarian: halaman teratas tidak selalu berarti aman.
Dalam semua kasus itu, korban bukanlah orang yang sengaja mencari bahaya — melainkan orang yang sedang bekerja dan tertipu sejenak.
Kategori Situs yang Layak Mendapat Perhatian
Sebagian besar organisasi tidak perlu memblokir seluruh internet; mereka hanya perlu memberi aturan pada kategori yang membawa risiko atau biaya nyata:
- Perjudian — kerap menjadi sarang skrip berbahaya sekaligus pelanggaran kebijakan.
- Konten dewasa — risiko reputasi dan malware.
- Streaming — menghabiskan bandwidth dan memperluas permukaan eksposur.
- Media sosial dan e-commerce — bisa dibatasi atau dibuka jam tertentu sesuai kebutuhan kerja.
Yang penting bukan sekadar memblokir, tetapi memiliki kendali yang dapat disesuaikan: daftar izin, daftar blokir, dan pengecualian untuk situs kerja yang spesifik.
Celah yang Tidak Terjangkau Firewall Jaringan
Filter di tingkat jaringan punya batas jelas. Begitu laptop keluar dari kantor — dibawa pulang, ke kafe, atau ke lokasi klien — seluruh kebijakan yang hanya hidup di router kantor ikut tertinggal. Lalu lintas yang terenkripsi seperti QUIC/HTTP3 dan DNS over HTTPS semakin menyulitkan pemantauan dari tengah jaringan.
Inilah alasan kontrol di tingkat endpoint menjadi penting: peramban diawasi di titik terjadinya aktivitas, bukan di jalur yang bisa dihindari. Ia bekerja baik perangkat berada di kantor maupun di luar.
Akibatnya, organisasi yang hanya mengandalkan filter jaringan sering merasa terlindungi padahal sebagian besar waktu perangkat tidak berada di bawah jangkauannya. Pola kerja yang kian mobile memperlebar celah ini, dan menuntut kontrol yang melekat pada perangkat itu sendiri, bukan pada lokasi tempat ia terhubung.
Menyeimbangkan Kendali dan Kenyamanan Kerja
Web filtering yang buruk adalah yang membuat pegawai merasa terjebak — memblokir terlalu banyak hingga pekerjaan sah ikut terhambat. Filtering yang baik bersifat granular: menetapkan kategori, mengizinkan pengecualian, dan mengomunikasikan alasannya.
Sebuah pendekatan yang banyak dipakai adalah mengarahkan lalu lintas peramban melalui resolusi nama yang dikendalikan, sehingga situs tertentu tidak dapat dijangkau di tempat pertama. Cara ini mematikan jalur sebelum halaman sempat memuat, sekaligus menyisakan ruang untuk daftar putih yang dibutuhkan tim.
Deteksi yang Terlambat Sama dengan Tidak Ada
Nilai sebuah kontrol web sangat ditentukan oleh kecepatannya memberi tahu. Jika tim IT baru mengetahui ada karyawan mengunduh perangkat lunak mencurigakan tiga hari kemudian, jendela untuk bertindak sudah tertutup. Deteksi yang berguna adalah yang datang saat kejadian berlangsung, sehingga koneksi dapat diputus atau berkas yang mencurigakan dapat ditahan.
IBM Cost of a Data Breach Report berulang kali mencatat bahwa waktu yang lebih panjang antara pengenalan dan penanganan insiden berkorelasi dengan kerugian yang lebih besar. Kecepatan bukan sekadar kenyamanan — ia adalah variabel biaya.
Checklist Tanggap Cepat Saat Situs Berbahaya Sudah Terbuka
Deteksi yang cepat tidak berarti apa-apa tanpa tindakan yang sama cepat. Ketika sebuah peramban diketahui menjangkau situs berbahaya, menit-menit pertama menentukan apakah kerugian berhenti di satu perangkat atau menyebar lebih jauh. Checklist singkat yang selalu tersedia lebih berguna daripada prosedur panjang yang harus dibaca saat panik.
Langkah pertamanya bersifat teknis dan berurutan: pisahkan perangkat dari jaringan agar komunikasi keluar berhenti, namun biarkan daya tetap hidup supaya jejak di memori tidak hilang. Dari catatan yang ada, identifikasi alamat yang dikunjungi, waktu kunjungan, dan proses yang terlibat. Periksa apakah ada berkas yang terunduh, lalu tentukan apakah perangkat perlu dibersihkan total atau cukup diperbaiki sebagian.
Yang tak kalah penting adalah mencatat semuanya sebelum perangkat dipulihkan. Jejak yang dihapus lebih awal, betapa pun niatnya untuk bersih-bersih, sering menghilangkan bukti yang dibutuhkan beberapa hari kemudian ketika muncul pertanyaan tentang data apa yang mungkin terekspos.
- Putuskan koneksi jaringan, jangan matikan perangkat.
- Catat alamat, waktu, dan proses terkait dari riwayat yang tersimpan.
- Periksa unduhan dan program yang baru muncul.
- Bersihkan atau pulihkan perangkat, lalu verifikasi sebelum dikembalikan.
Setelah itu, gunakan temuan untuk meninjau kembali daftar kategori dan aturan akses, agar jalur yang sama tidak lagi terbuka lebar bagi karyawan berikutnya.
Perlu diingat bahwa tanggap cepat tidak menghapus kebutuhan pencegahan. Setiap insiden kecil sebaiknya dijadikan bahan untuk memperbarui daftar kategori, menambahkan alamat yang sudah terbukti berbahaya, dan menyegarkan aturan akses. Pola yang muncul berulang kali di beberapa perangkat menandakan kebutuhan yang lebih mendesak daripada aturan tempelan. Dengan begitu, respons setelah kejadian berubah menjadi penguatan, bukan sekadar pembersihan sesaat.
Kendali Web Fortrix di Sisi Endpoint
Fortrix memindahkan lapisan kendali web mendekati sumber aktivitasnya, yaitu peramban di perangkat, di luar jangkauan firewall kantor.
- Web Filtering — kategori umum yang siap dipakai, ditambah daftar allow dan block khusus, dengan penegakan pada resolusi nama melalui hosts.
- Network Monitor — mengamati koneksi keluar ke IP dan port, mencakup lalu lintas QUIC/HTTP3 yang sering lolos dari pemantauan jaringan.
- Digital History Forensics — menyimpan jejak kunjungan dan unduhan agar peristiwa dapat dipelajari ulang ketika diperlukan.
Apabila Bos ingin melihat bagaimana aturan akses internet berjalan justru saat perangkat berada di luar kantor, pengujian pada beberapa endpoint memberi jawaban paling nyata.
Pertanyaan yang Sering Diajukan
Apakah web filtering di jaringan kantor sudah cukup?
Apakah web filtering akan mengganggu pekerjaan yang sah?
Mengapa kecepatan notifikasi begitu penting?
Ingin melihat langsung bagaimana ini bekerja?
Fortrix memantau pergerakan data di endpoint secara otomatis — tanpa mengganggu alur kerja tim Bos.
Coba DemoLihat Harga