
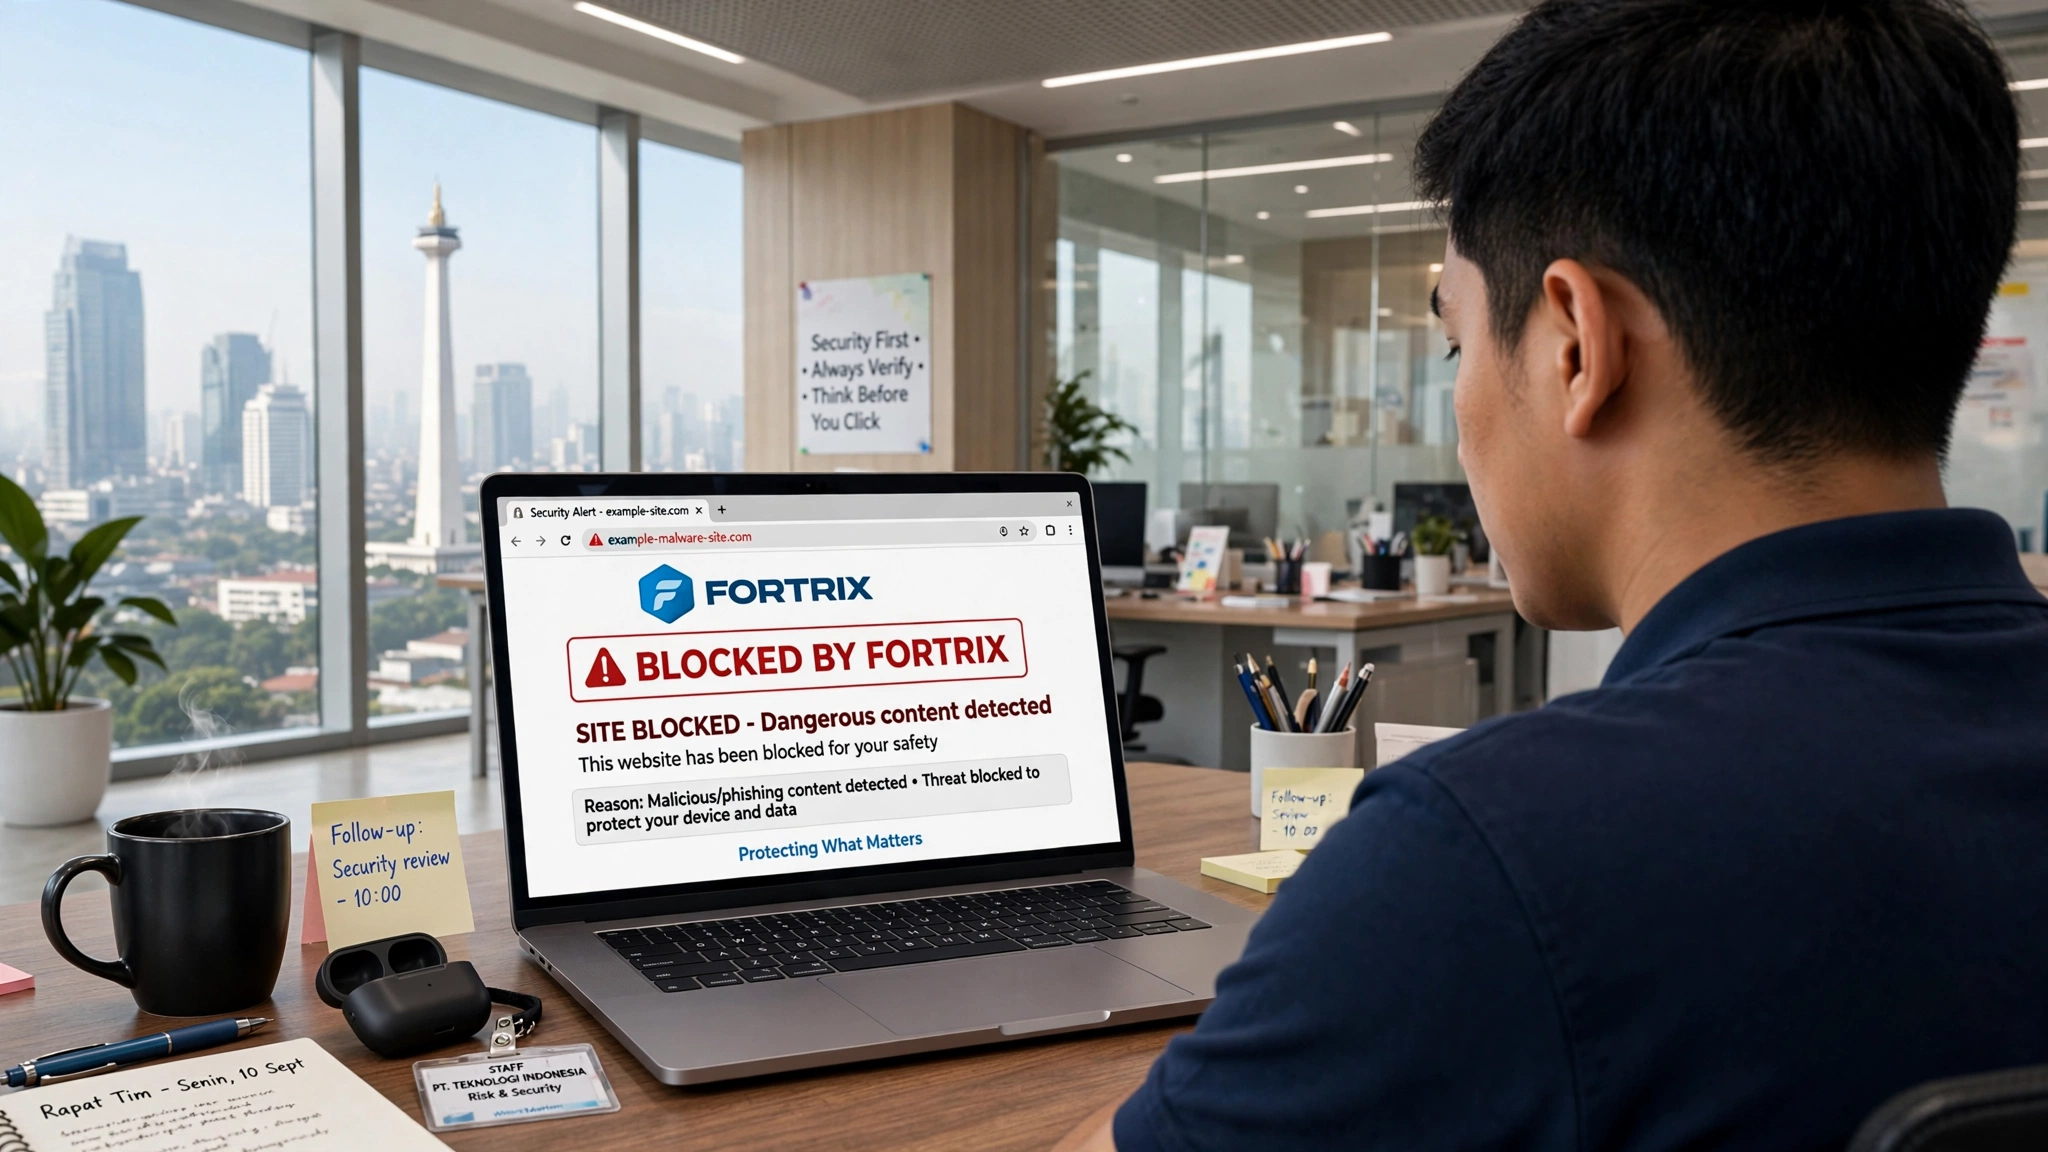
Bagi banyak tim, akses internet tanpa batas terasa seperti pertanda kepercayaan dan fleksibilitas kerja. Namun ketika tidak ada satu pun kontrol, seluruh data perusahaan bergantung pada disiplin pribadi tiap karyawan — dan itu bukan pengamanan, melainkan harapan.
Ringkasan Cepat
- Internet kantor tanpa kontrol memindahkan tanggung jawab keamanan ke kebiasaan pribadi karyawan.
- Risikonya mencakup kebocoran data, malware, beban bandwidth, hingga masalah kepatuhan.
- Kebebasan total sulit dipertahankan ketika terjadi insiden karena jejaknya tidak tercatat.
- Kontrol yang proporsional memberi kejelasan, bukan sekadar larangan.
Kebebasan yang Terasa Nyaman, tetapi Rapuh
Di awal, kantor tanpa kebijakan internet memang terasa lancar. Tidak ada permintaan izin, tidak ada situs yang diblokir, tidak ada gesekan antara karyawan dan tim IT. Semua orang sibuk bekerja.
Yang tidak terlihat adalah asumsi berbahaya di baliknya: bahwa setiap orang akan selalu mengunggah berkas ke tempat yang benar, tidak pernah salah klik, dan tahu persis mana situs yang aman. Asumsi itu runtuh pada kejadian pertama.
Risiko Satu: Data Keluar Lewat Jalur Sehari-hari
Tanpa kontrol, memindahkan data keluar dari perusahaan hanya butuh beberapa klik. Contoh yang sering terjadi:
- Mengunggah berkas kerja ke penyimpanan cloud pribadi agar bisa dibuka dari rumah.
- Mengirim dokumen ke email atau aplikasi pesan pribadi untuk alasan praktis.
- Menggunakan layanan konversi atau terjemahan daring yang menyalin isi berkas ke server asing.
Tidak ada satu pun tindakan itu yang terasa jahat. Namun dari sudut perlindungan data, semuanya adalah transfer data pribadi keluar dari kendali perusahaan.
Risiko Dua: Pintu Masuk Malware yang Tak Terhitung
Setiap situs yang bisa dibuka adalah kandidat pintu masuk. Tanpa filter, karyawan dapat menemui halaman yang memasang skrip berbahaya, memaksa unduhan, atau meniru halaman login layanan resmi.
Yang sulit bukan mendeteksi serangan besar, melainkan menelusuri asalnya setelah infeksi terjadi. Bila tidak ada catatan situs apa yang dibuka dan proses apa yang berjalan, pemulihan menjadi menebak-nebak.
Risiko Tiga: Bandwidth dan Produktivitas yang Bocor Diam-diam
Internet kantor adalah sumber daya bersama. Streaming video, unduhan besar, dan pembaruan otomatis dari aplikasi yang tidak dipakai mencuri kapasitas dari keperluan kerja.
Efeknya tidak selalu dramatis, tetapi konsisten: rapat daring tersendat, aplikasi bisnis lambat, dan tim IT menerima keluhan yang akarnya bukan masalah teknis, melainkan pemakaian yang tidak diatur.
Dampaknya juga bersifat kumulatif. Satu perangkat yang mengunduh berkas besar dapat memperlambat puluhan rekan kerja lainnya, dan masalah ini sulit dilacak karena gejalanya mirip gangguan jaringan biasa. Tanpa catatan pemakaian, tim IT menghabiskan waktu memeriksa perangkat dan jalur yang sebenarnya tidak bermasalah.
Risiko Empat: Masalah Kepatuhan Saat Auditor Bertanya
UU Perlindungan Data Pribadi (UU No 27/2022) menempatkan tanggung jawab perlindungan data pada perusahaan. Ketika terjadi insiden, pertanyaan auditor sederhana tetapi menentukan: berapa lama data bisa keluar, lewat jalur apa, dan apakah ada kontrol yang menghalanginya?
Perusahaan tanpa kontrol internet akan kesulitan menjawab. Bukan karena tidak peduli, tetapi karena tidak punya data. Ketidakmampuan menunjukkan kontrol sering berbobot lebih berat daripada insidennya sendiri.
Mengapa Kontrol Tidak Berarti Menutup Semua Akses
Kesalahpahaman umum menyamakan kontrol dengan larangan menyeluruh. Padahal kontrol yang baik justru memberi kejelasan: mana yang bebas, mana yang perlu izin, dan apa yang terjadi bila terjadi penyimpangan.
Pendekatan yang realistis berlapis. Kategori berisiko tinggi diblokir, layanan kerja diizinkan, dan aktivitas penting tetap tercatat. Karyawan tetap nyaman, perusahaan tetap terlindungi.
Yang perlu dihindari adalah pendekatan serba melarang. Kebijakan yang terlalu ketat cenderung dilanggar diam-diam, sehingga aktivitas berisiko justru berpindah ke jalur yang lebih sulit terpantau. Kontrol yang sehat membuka ruang dialog: karyawan memahami alasannya, dan tim IT memiliki mekanisme untuk menyesuaikan kebijakan bila kebutuhan kerja berubah.
Urutan Langkah yang Masuk Akal untuk Memulai
Membangun kontrol dari nol tidak perlu sekaligus. Urutan yang lazim dipakai:
- Petakan aktivitas internet yang benar-benar dibutuhkan pekerjaan.
- Tetapkan kategori dan layanan yang akan dibatasi beserta alasannya.
- Aktifkan pencatatan sebelum pemblokiran, agar keputusan berbasis data.
- Sosialisasikan kebijakan dan sediakan jalur permintaan pengecualian.
Dengan begitu, kontrol tumbuh menjadi kebiasaan bersama, bukan aturan yang ditakuti.
Mengukur Efektivitas Kontrol dengan Metrik Sederhana
Setelah kontrol berjalan, pertanyaan yang wajar muncul: apakah benar-benar membawa perubahan, atau hanya terpasang tanpa memengaruhi apa pun? Menjawabnya memerlukan angka, bukan sekadar kesan.
Tiga metrik sederhana sudah cukup untuk mulai menilai:
- Proporsi aktivitas yang tercatat dibanding yang terlewat, sebagai gambaran cakupan pemantauan.
- Jumlah percobaan menuju kategori berisiko dari waktu ke waktu, untuk melihat apakah kebijakan diikuti.
- Banyaknya unggahan ke layanan pribadi yang dialihkan ke kanal resmi setelah kebijakan diberlakukan.
Yang penting, metrik dipakai untuk memperbaiki, bukan menghakimi. Angka yang naik bisa berarti kebijakan gagal, tetapi bisa juga menandakan pencatatan yang makin baik. Karena itu, setiap metrik perlu dibaca bersama konteksnya, bukan berdiri sendiri.
Hindari tergoda mengumpulkan terlalu banyak ukuran. Dashboard yang penuh angka jarang dibaca dan cepat diabaikan. Sebaiknya pilih sedikit metrik yang benar-benar menjawab pertanyaan manajemen, lalu tinjau secara berkala bersama tim terkait.
Ketika metrik menunjukkan perbaikan yang konsisten, hasilnya dapat dilaporkan ke manajemen sebagai bukti kontrol yang berjalan. Sebaliknya, bila angka mandek, tim memiliki dasar untuk menyesuaikan kebijakan alih-alih menebak arah perbaikan.
Sebaiknya metrik juga dibandingkan antar-waktu, bukan hanya dibaca sebagai angka tunggal. Tren menurun pada percobaan menuju kategori berisiko menandakan kebijakan mulai dipahami, sementara lonjakan mendadak bisa berarti kebutuhan kerja berubah atau ada jalur yang belum terpetakan.
Jangan abaikan sisi kualitatif. Keluhan karyawan tentang situs yang tiba-tiba terblokir adalah umpan balik berharga untuk menyetel ulang kategori dan pengecualian. Menggabungkan angka dengan masukan pengguna menghasilkan kebijakan yang lebih seimbang, dan karenanya lebih dipatuhi daripada kebijakan yang disusun dari ruang tertutup.
Hasil pengukuran sebaiknya dilaporkan secara ringkas ke manajemen pada interval tetap, misalnya setiap kuartal. Laporan singkat yang memuat tren dan tindakan lanjutan lebih berguna daripada tumpukan data mentah, karena menempatkan keputusan pada konteks yang jelas dan dapat dipertanggungjawabkan.
Menjawab Kekhawatiran Ini dengan Kontrol Nyata
Fortrix membantu perusahaan memindahkan keamanan internet dari sekadar harapan menjadi kontrol yang terlihat. Aktivitas yang selama ini tidak tercatat menjadi jelas: siapa, apa, dan ke mana.
- Web Filtering — mengelompokkan akses situs berdasarkan kategori siap pakai (Gambling, Porn, Social Media, Streaming, E-Commerce) dan daftar khusus sesuai kebutuhan.
- Cloud Upload Detection — mengenali perpindahan berkas ke Google Drive, Dropbox, dan OneDrive lewat peramban maupun aplikasi sinkronisasi.
- Audit-Ready Log — merapikan jejak aktivitas agar dapat ditunjukkan ketika audit atau penelusuran insiden meminta bukti.
Ingin mengukur sendiri di mana kebebasan mulai menjelma risiko? Fortrix dapat dicoba pada beberapa perangkat uji terlebih dahulu.
Pertanyaan yang Sering Diajukan
Apakah mengontrol internet kantor sama dengan tidak mempercayai karyawan?
Dari mana sebaiknya memulai jika kantor sama sekali belum punya kontrol?
Apakah kontrol internet berkaitan dengan UU PDP?
Sumber & Referensi
Ingin melihat langsung bagaimana ini bekerja?
Fortrix memantau pergerakan data di endpoint secara otomatis — tanpa mengganggu alur kerja tim Bos.
Coba DemoLihat Harga