
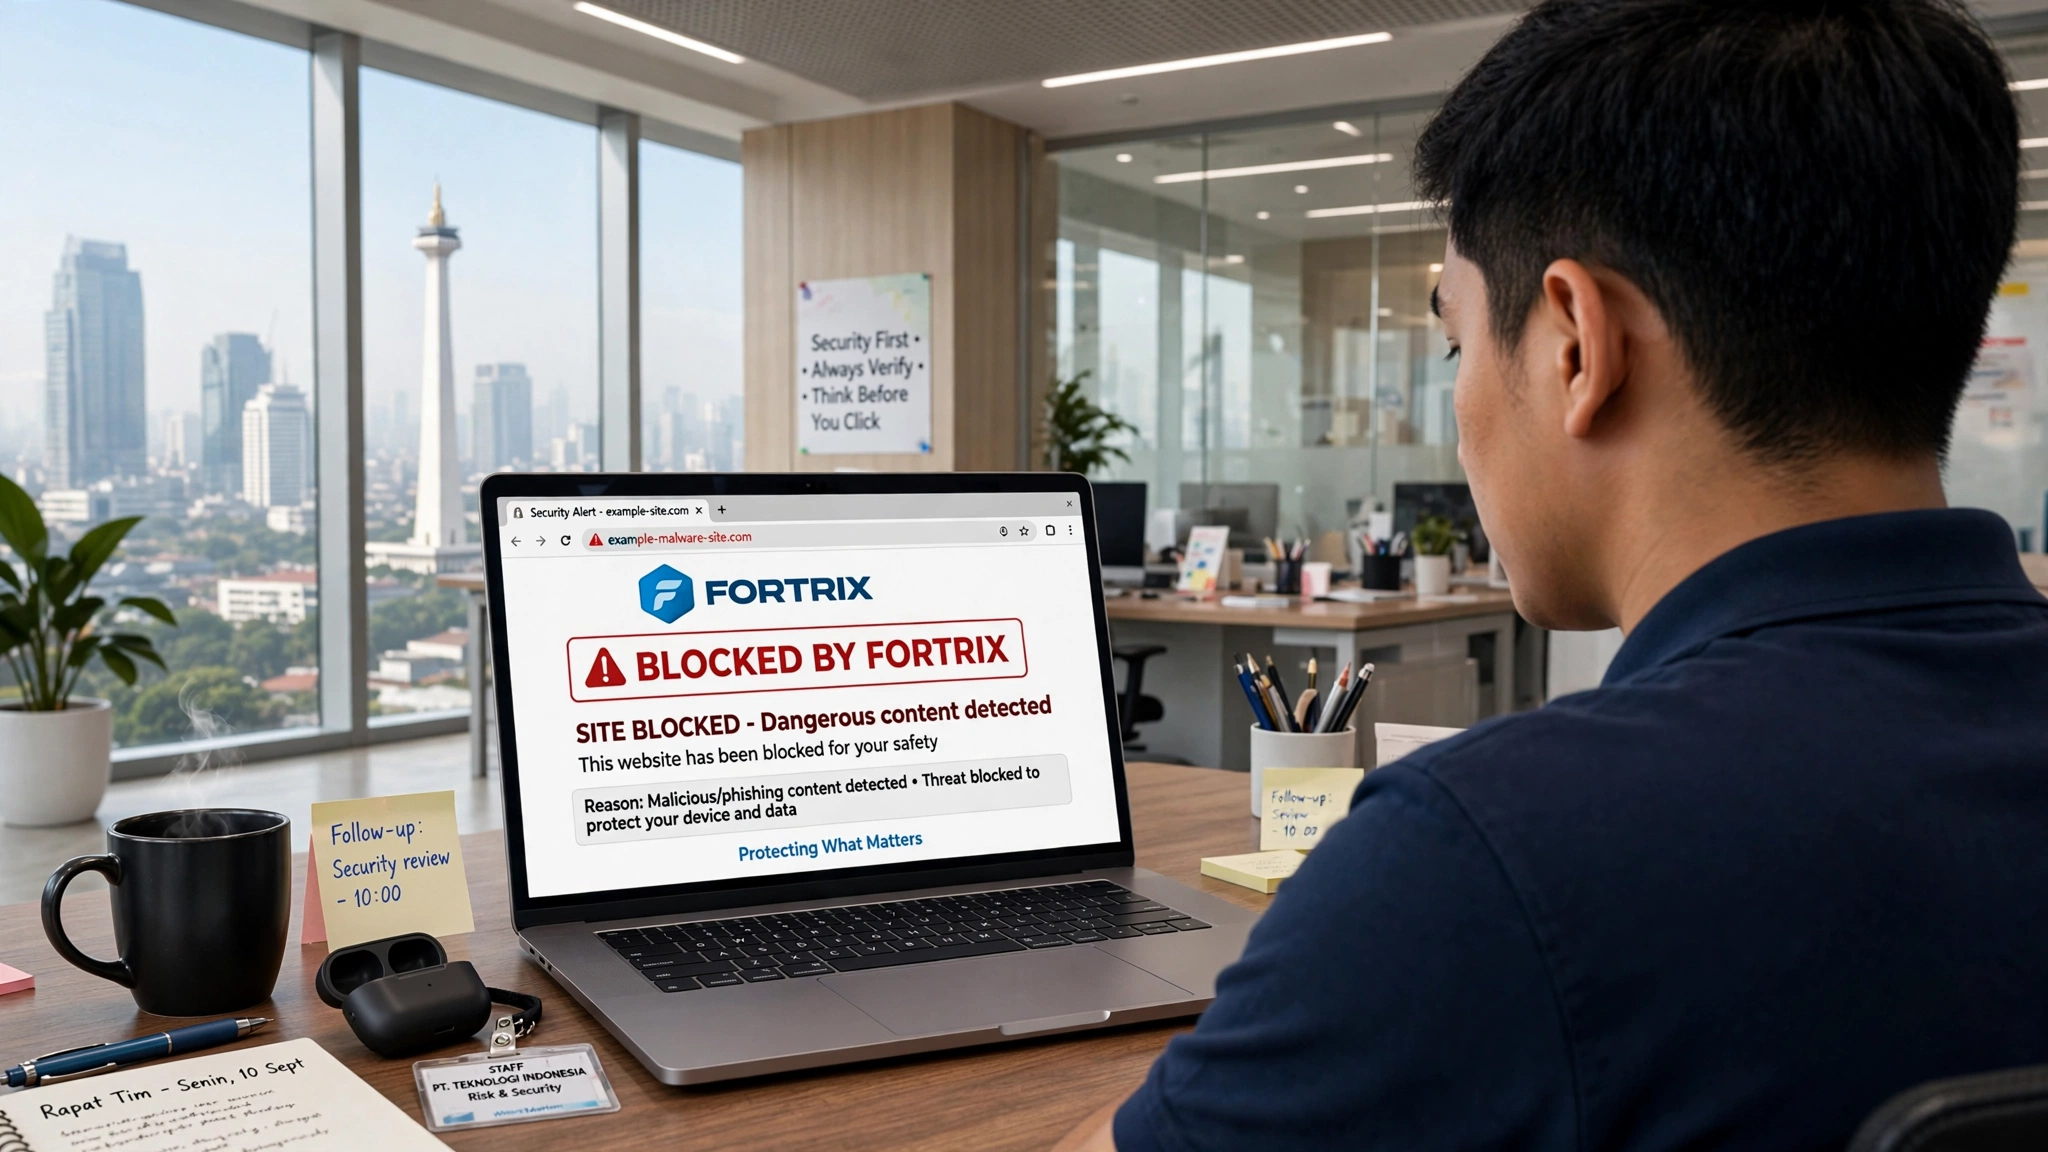
Mengontrol akses website bukan tentang membatasi orang, melainkan tentang mengetahui dan menentukan jalur mana yang boleh dilalui data perusahaan. Tanpa kontrol itu, keamanan bergantung pada keberuntungan — dan keberuntungan bukan strategi.
Ringkasan Cepat
- Kontrol akses website memindahkan perlindungan data dari kebiasaan pribadi ke kebijakan perusahaan.
- Empat alasan utamanya: kebocoran data, serangan siber, produktivitas, dan kepatuhan.
- Situs berbahaya tidak selalu terlihat berbahaya; banyak yang tampil rapi dan meyakinkan.
- Kontrol yang baik bersifat berlapis dan memberi catatan, bukan hanya memblokir.
Pergeseran Cara Data Keluar dari Perusahaan
Dahulu data keluar lewat perangkat fisik. Kini jalur utamanya adalah internet: unggahan, pesan, layanan daring, dan aplikasi awan. Perubahan ini membuat peramban menjadi salah satu titik paling sensitif di seluruh jaringan kantor.
Perusahaan yang tidak mengatur jalur ini membiarkan setiap perangkat menyusun aturannya sendiri. Akibatnya, kebijakan keamanan yang tertulis di dokumen tidak tercermin pada apa yang benar-benar terjadi sehari-hari.
Alasan Pertama: Melindungi Data dari Kebocoran
Kebocoran data jarang berupa kejadian dramatis. Ia sering dimulai dari tindakan wajar yang berulang: mengunggah berkas ke penyimpanan pribadi, mengirim dokumen ke aplikasi pesan, atau memakai layanan daring untuk mengolah isi berkas.
Kontrol akses website memberi batas yang jelas pada jalur-jalur itu. Dengan mencatat dan membatasi transfer menuju layanan tertentu, perusahaan dapat mengurangi titik tempat data bisa keluar tanpa jejak.
Alasan Kedua: Menurunkan Permukaan Serangan
Semakin banyak situs yang bisa dibuka, semakin luas kesempatan penyerang. Halaman yang tampak biasa dapat menyembunyikan skrip berbahaya, memaksa unduhan, atau meniru halaman login layanan resmi.
Membatasi kategori berisiko dan memblokir domain bereputasi buruk mempersempit peluang itu. Bukan menjamin bebas serangan, tetapi secara nyata mengurangi jumlah pintu yang harus dijaga.
Selain itu, pembatasan memberi dasar untuk penanganan yang cepat ketika muncul indikasi serangan. Bila perangkat sudah dibatasi hanya pada sumber tepercaya, penyebab insiden lebih mudah ditelusuri dan dampaknya lebih mudah dikarantina.
Alasan Ketiga: Produktivitas dan Sumber Daya Bersama
Internet kantor dibagi bersama. Ketika kapasitas dipakai untuk streaming, unduhan besar, atau aktivitas yang tidak berhubungan dengan pekerjaan, seluruh tim merasakannya lewat aplikasi yang melambat.
Kontrol yang proporsional menjaga sumber daya tetap tersedia untuk keperluan kerja. Ini manfaat yang paling cepat terasa dan paling mudah diterima karyawan.
Efeknya memang tidak selalu terukur secara langsung, namun terasa nyata pada kenyamanan kerja sehari-hari dan pada kelancaran aplikasi yang dipakai bersama.
Alasan Keempat: Kepatuhan dan Bukti yang Bisa Ditunjukkan
UU Perlindungan Data Pribadi (UU No 27/2022) menempatkan tanggung jawab pengelolaan data pada perusahaan. Saat auditor bertanya bagaimana data dilindungi, jawaban yang kuat adalah catatan dan kontrol yang berjalan, bukan pernyataan niat.
Kemampuan menunjukkan kontrol juga membantu ketika perusahaan perlu melaporkan insiden kepada pihak berwenang dalam batas waktu yang ditentukan.
Kontrol akses website menghasilkan jejak yang membantu perusahaan menjelaskan, memverifikasi, dan mempertanggungjawabkan cara data diperlakukan.
Bentuk Kontrol yang Sehat dan Tidak Menyiksa
Kontrol yang berhasil biasanya memenuhi beberapa prinsip:
- Berbasis risiko — yang dibatasi adalah kategori berbahaya, bukan seluruh internet.
- Berlapis — penyaringan kategori, daftar khusus, dan pemblokiran di level DNS berjalan bersamaan.
- Tercatat — aktivitas terekam sehingga kebijakan dapat dievaluasi dengan data.
- Transparan — ada jalur resmi untuk permintaan pengecualian.
Langkah Menuju Kontrol yang Bertahan Lama
Mulailah dari pemahaman, bukan larangan. Catat pola akses yang berlangsung, tetapkan prioritas berdasarkan risiko, lalu terapkan secara bertahap sambil menjelaskan alasannya kepada karyawan.
Tinjau kebijakan secara berkala karena ancaman dan kebutuhan kerja terus berubah. Dengan pendekatan ini, kontrol akses website menjadi bagian dari budaya kerja yang sehat: melindungi tanpa menghambat.
Perlu ditekankan bahwa kontrol bukan tujuan akhir. Tujuannya adalah menciptakan lingkungan kerja yang aman sekaligus lancar, di mana karyawan memahami batasannya dan perusahaan memiliki cara untuk membuktikannya.
Kesalahan yang Membuat Kontrol Akses Website Gagal
Banyak kebijakan akses website tidak mencapai tujuannya bukan karena kurang ketat, melainkan karena disusun dengan asumsi yang keliru. Beberapa kesalahan berikut paling sering muncul dan sebenarnya mudah dihindari bila dikenali sejak awal.
Pola kekeliruannya mirip: kebijakan dibuat dari sudut pandang pembuat aturan tanpa menghitung cara karyawan benar-benar bekerja. Akibatnya, aturan terasa menghambat pada hal yang tepat dan longgar pada hal yang justru berbahaya.
- Memblokir terlalu luas. Menutup kategori besar sekaligus sering menghambat pekerjaan sah dan memicu upaya mencari celah. Pembatasan sebaiknya mengikuti risiko, bukan sekadar keinginan membatasi.
- Tidak menyediakan jalur pengecualian. Tanpa mekanisme permintaan yang resmi, karyawan akan memakai cara lain untuk menyelesaikan pekerjaan, termasuk perangkat pribadi yang berada di luar jangkauan kontrol.
- Mengandalkan satu lapisan saja. Penyaringan kategori, daftar khusus, dan pemblokiran di level DNS sebaiknya berjalan bersama; satu lapisan tunggal mudah dilewati.
- Mengabaikan catatan aktivitas. Tanpa ditinjau, log tidak memberi manfaat apa pun. Catatan berguna hanya bila dipakai untuk menilai dan menyesuaikan kebijakan.
- Tidak menjelaskan alasannya. Karyawan yang memahami tujuan aturan cenderung mematuhinya, sedangkan yang hanya menerima larangan cenderung mencari jalan pintas.
Menghindari kelima kesalahan ini membuat kontrol akses website jauh lebih tahan lama. Kebijakan yang masuk akal, tercatat, dan dikomunikasikan akan diterima sebagai bagian dari cara kerja, bukan sebagai beban tambahan yang menghambat produktivitas sehari-hari.
Cara Mengukur Efektivitas Kontrol Akses Website
Kebijakan akses website yang sudah berjalan tetap perlu diuji, sebab kontrol yang tampak aktif belum tentu menangkap hal yang penting. Pengukuran sederhana memisahkan kebijakan yang benar-benar bekerja dari yang hanya rapi di atas dokumen.
Mulai dari jumlah percobaan akses ke kategori terbatas per periode dan berapa di antaranya berhasil diblokir. Selisih angka itu menunjukkan seberapa sering kebijakan diuji oleh kenyataan sehari-hari, sekaligus mengungkap celah konfigurasi yang perlu ditutup.
Ukur juga jeda antara sebuah akses dan munculnya catatan atau peringatan. Semakin pendek jeda itu, semakin cepat tim dapat menindak. Terakhir, tinjau daftar pengecualian secara berkala, karena setiap pengecualian yang menganggur adalah pintu yang sebaiknya ditutup kembali.
- Rasio blokir dari percobaan akses ke kategori berisiko.
- Waktu deteksi dari aktivitas hingga tercatat atau memicu peringatan.
- Umur pengecualian agar tidak menumpuk tanpa peninjauan.
Di Mana Fortrix Berperan
Fortrix menambahkan lapisan visibilitas di sisi perangkat, menutup celah yang tersisa ketika kontrol hanya diandalkan pada jaringan. Aktivitas akses dan unggahan yang biasanya lolos dari pandangan kini tercatat dan dapat ditindak.
- Web Filtering — membatasi akses berdasarkan kategori umum dan daftar khusus, dengan penyaringan yang tetap berjalan di level DNS.
- Email Alert realtime — menyampaikan notifikasi ke tim IT begitu muncul akses yang melanggar aturan.
- Digital History Forensics — menyimpan riwayat akses dan unggahan lengkap dengan waktu serta volumenya, siap diekspor untuk pemeriksaan.
Bagi yang ingin mengukur pola akses nyata sebelum memperluas kebijakan, Fortrix dapat dicoba lebih dahulu pada lingkungan terbatas.
Pertanyaan yang Sering Diajukan
Apakah mengontrol akses website akan menghambat pekerjaan karyawan?
Apakah kontrol ini hanya relevan untuk perusahaan besar?
Apa indikator kontrol akses website sudah berjalan baik?
Sumber & Referensi
Ingin melihat langsung bagaimana ini bekerja?
Fortrix memantau pergerakan data di endpoint secara otomatis — tanpa mengganggu alur kerja tim Bos.
Coba DemoLihat Harga