
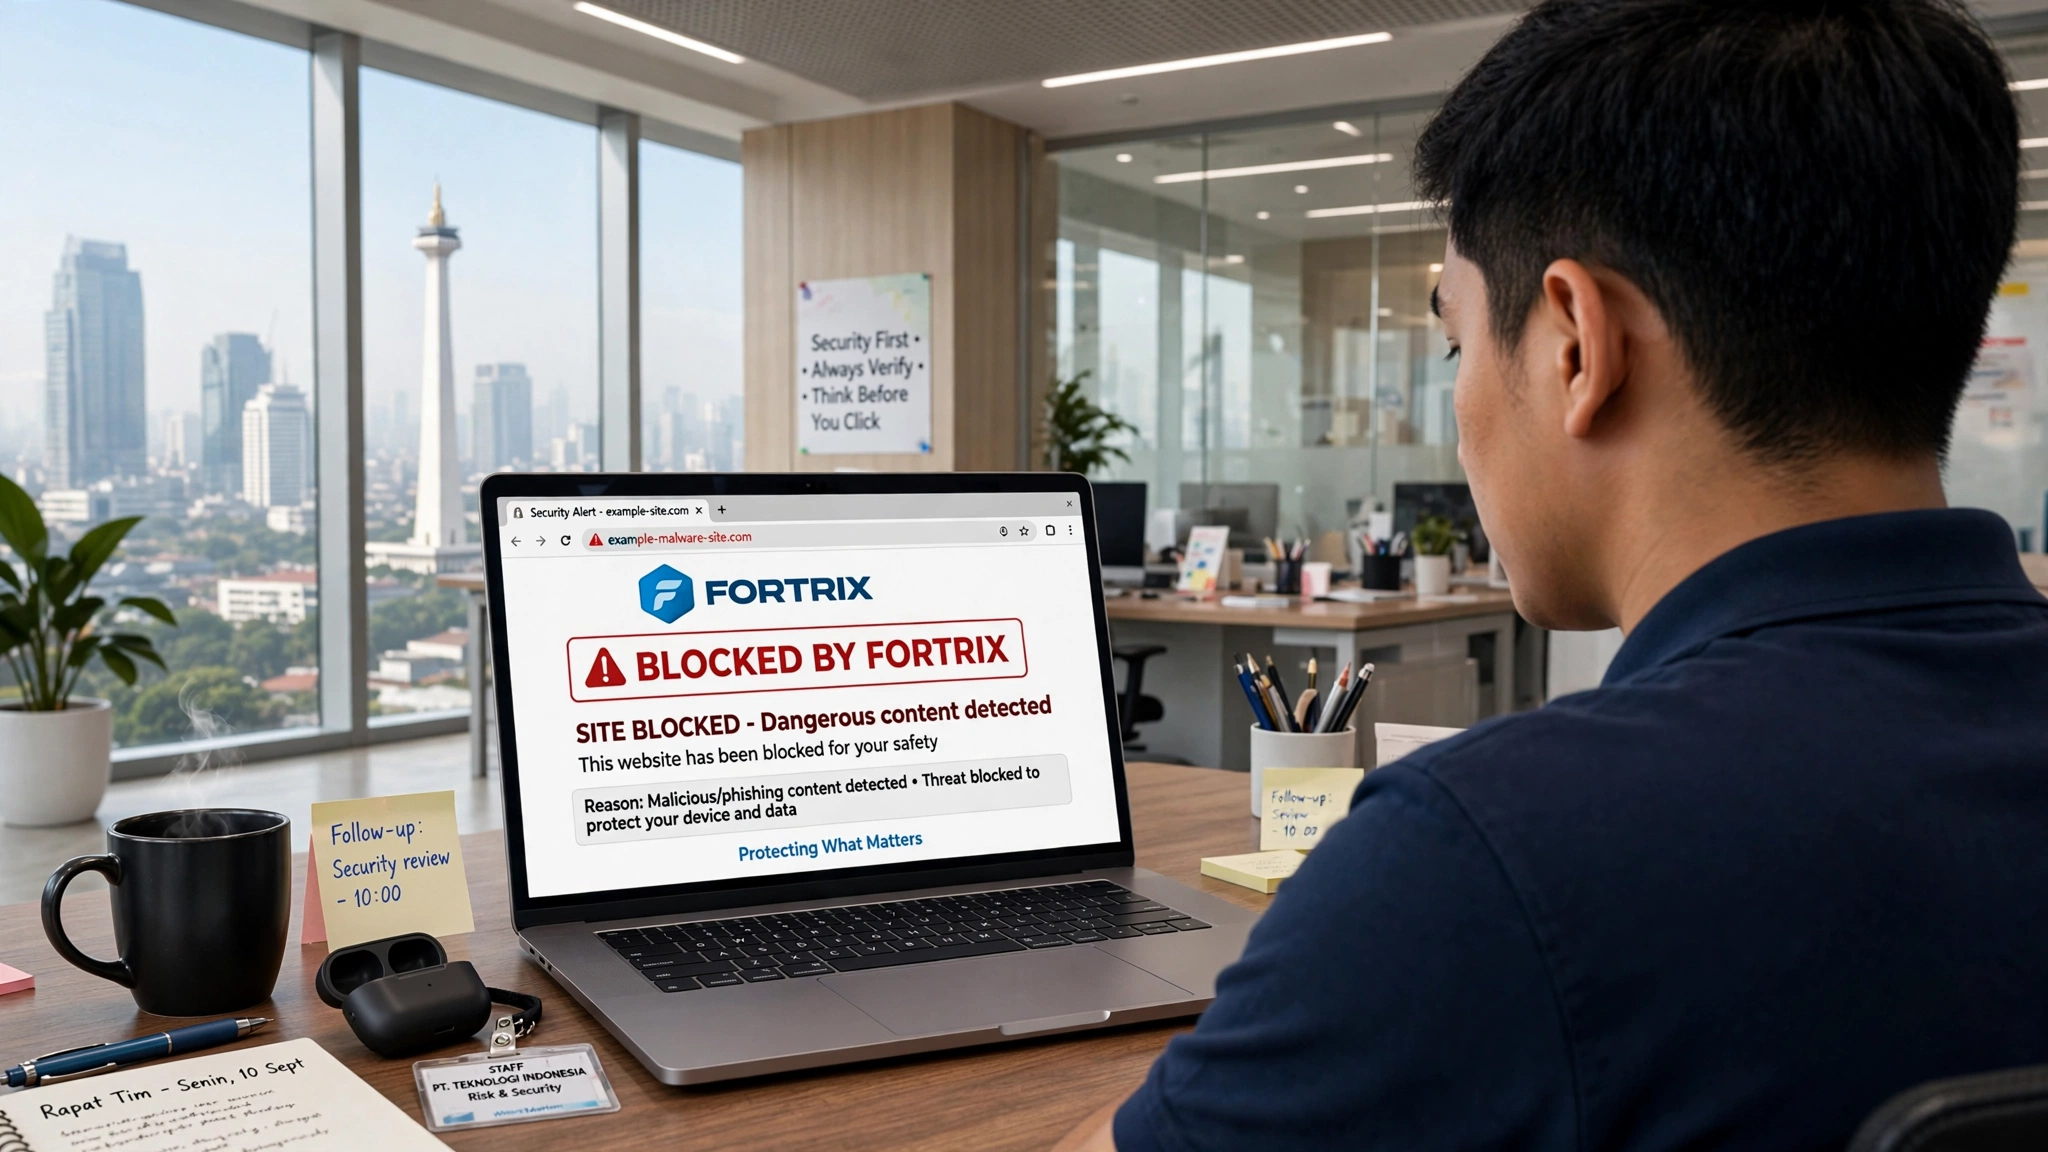
Membuka satu tautan yang salah bisa cukup untuk menjatuhkan data perusahaan. Web filter adalah lapisan kontrol yang membatasi situs dan unduhan berbahaya sebelum karyawan terlanjur membukanya. Tanpa lapisan ini, setiap peramban di kantor berubah menjadi pintu terbuka yang sulit dipantau.
Ringkasan Cepat
- Web filter menyaring situs dan unduhan berbahaya di titik akses, bukan setelah infeksi terjadi.
- Drive-by download dan software palsu sering masuk lewat halaman yang tampak biasa.
- Kontrol akses internet menurunkan permukaan serangan sekaligus merapikan produktivitas.
- UU PDP No 27/2022 mendorong perusahaan memiliki kontrol nyata atas jalur data.
Apa Itu Web Filter dan Bukan Apa
Web filter adalah mekanisme yang menentukan situs mana yang boleh dan tidak boleh dibuka dari perangkat perusahaan. Alih-alih memeriksa apakah sebuah berkas berbahaya setelah terunduh, filter bekerja lebih awal: menahan permintaan sebelum halaman berbahaya sempat terbuka.
Perlu ditegaskan, web filter bukan penghalang internet. Perusahaan tetap butuh akses luas ke layanan kerja. Yang diatur adalah jalur berisiko — situs judi, konten dewasa, agregator unduhan tidak resmi, dan domain yang reputasinya buruk.
Bagaimana Situs Berbahaya Menyerang Karyawan
Serangan lewat web jarang terasa seperti serangan. Tiga pola yang paling sering muncul:
- Drive-by download — halaman memanfaatkan celah pada peramban atau plugin untuk mengunduh berkas tanpa klik sadar dari pengguna.
- Software palsu — installer dari situs pihak ketiga yang dibundel dengan adware atau pintu belakang.
- Phishing dan halaman tiruan — halaman login yang menyerupai layanan resmi untuk mencuri kredensial.
Dalam ketiga kasus itu, pengguna merasa hanya “sekadar membuka situs biasa”. Itulah sebabnya kontrol harus berdiri di depan, bukan menunggu keluhan.
Mengapa Akses Internet Tanpa Filter Menjadi Masalah Serius
Tanpa kontrol, setiap peramban di kantor menjadi pintu yang terbuka. Beberapa konsekuensi yang nyata:
- Permukaan serangan meluas ke seluruh endpoint, termasuk perangkat yang dipakai tim keuangan atau HRD.
- Bandwidth kantor tersedot konten streaming dan unduhan besar yang tidak terkait pekerjaan.
- Sulit membuktikan kepada auditor bahwa perusahaan benar-benar mengendalikan jalur internetnya.
Pada titik ini, kebijakan tertulis “dilarang membuka situs berbahaya” tidak cukup — yang dibutuhkan adalah kontrol teknis yang benar-benar berjalan.
Ciri Situs yang Sebaiknya Diblokir
Bukan hanya situs yang jelas kriminal. Indikator yang sering muncul pada situs berisiko:
- Domain yang baru dibuat dan belum memiliki reputasi.
- Alamat tidak konsisten atau banyak subdomain acak.
- Sertifikat TLS tidak valid atau halaman yang memaksa unduhan otomatis.
- Situs yang mendorong pemasangan ekstensi atau pemutar tambahan.
- Agregator crack, keygen, atau kode aktivasi perangkat lunak berbayar.
Cara Web Filter Bekerja di Praktik
Ada dua lapis umum. Lapis pertama berbasis kategori: perusahaan memilih kategori yang diblokir (judi, konten dewasa, media sosial, streaming) dan menambahkan daftar putih maupun hitam khusus. Lapis kedua bekerja di level DNS, memutus permintaan ke domain bermasalah sebelum koneksi terbentuk.
Pendekatan berlapis penting karena situs berbahaya jarang bertahan lama di satu alamat. Ketika satu domain mati, penyerang berpindah. Filter dengan pembaruan rutin mengikuti perpindahan itu, sementara daftar statis akan tertinggal.
Menyeimbangkan Keamanan, Produktivitas, dan Ketenangan Tim IT
Kekhawatiran yang paling sering muncul adalah filter akan menghambat pekerjaan. Praktiknya, kontrol yang baik justru membebaskan: tim IT tidak lagi mengejar malware yang masuk lewat jalur yang seharusnya sudah ditutup.
Kuncinya bertahap dan transparan. Mulai dari kategori paling berisiko, komunikasikan kebijakan ke karyawan, lalu beri jalur pengecualian yang jelas untuk kebutuhan kerja yang sah. Dengan begitu aturan terasa masuk akal, bukan sewenang-wenang.
Langkah Awal yang Bisa Diambil Pekan Ini
Perusahaan tidak perlu langsung memblokir segalanya. Beberapa langkah yang bisa dimulai:
- Susun daftar kategori dan domain yang jelas akan diblokir.
- Terapkan filter di level endpoint dan DNS sekaligus.
- Catat percobaan akses yang diblokir untuk memahami kebiasaan karyawan.
- Evaluasi tiap bulan dan sesuaikan daftar sesuai kebutuhan.
Dengan kontrol yang tercatat, perusahaan mendapat dua manfaat sekaligus: perlindungan data dan bukti kepatuhan yang bisa ditunjukkan kapan pun diperlukan.
Mengukur Efektivitas Web Filter dengan Metrik Sederhana
Menerapkan web filter bukan akhir pekerjaan. Langkah berikutnya yang sering dilewatkan adalah mengukur dampaknya, karena tanpa pengukuran tim TI hanya bisa berasumsi filter berjalan sebagaimana mestinya.
Metrik pertama adalah jumlah percobaan akses yang diblokir per kategori. Lonjakan pada satu kategori menandakan kebutuhan atau kebiasaan tertentu di sebuah tim, bukan selalu ancaman. Metrik kedua, proporsi permintaan menuju domain yang baru muncul — bila banyak permintaan mengarah ke alamat yang belum pernah dilihat, itu menandakan filter berbasis reputasi bekerja sekaligus isyarat perubahan kebiasaan pengguna.
Metrik ketiga adalah jumlah kejadian yang lolos dan memicu tindak lanjut, misalnya unduhan mencurigakan yang sampai ke endpoint. Angka ini mengukur efektivitas lapis pertama; bila tinggi, saatnya memperketat kategori atau menambah daftar khusus. Metrik keempat, waktu respons saat tim melaporkan situs yang seharusnya diblokir namun masih bisa dibuka.
- Percobaan akses yang diblokir per kategori setiap bulan.
- Proporsi permintaan ke domain baru yang belum direputasi.
- Kasus yang lolos dan memerlukan penanganan lanjutan.
- Waktu penyelesaian permintaan pengecualian yang sah.
Penting juga menetapkan periode tinjauan yang tetap. Evaluasi bulanan memudahkan membandingkan tren, sementara tinjauan kuartalan cocok untuk menilai kebijakan secara lebih luas bersama manajemen.
Metrik ini tidak perlu rumit atau mahal. Fungsinya bukan menghukum siapa pun, melainkan menunjukkan apakah kontrol benar-benar bekerja dan di mana kebijakan perlu disesuaikan. Hasil pengukuran sebaiknya diarsipkan, karena catatan semacam ini berguna saat perusahaan diminta membuktikan pengendaliannya dalam audit kepatuhan.
Sebagai langkah lanjutan, hasil pengukuran sebaiknya dibahas bersama pemilik proses bisnis, bukan hanya di lingkup TI. Ketika tim non-teknis melihat sendiri berapa banyak percobaan akses berisiko yang berasal dari divisi mereka, dukungan terhadap kebijakan biasanya tumbuh. Diskusi semacam ini juga memunculkan pengecualian yang benar-benar dibutuhkan, sehingga aturan tidak terasa dipaksakan dari atas, dan filter tetap relevan dengan cara kerja sehari-hari. Dengan begitu, kontrol web bukan lagi sekadar pagar teknis, melainkan bagian dari kebiasaan kerja yang dipahami bersama.
Peran Fortrix dalam Mengontrol Akses Website
Di sisi endpoint, Fortrix menambahkan lapisan yang membuat dampak kontrol web terlihat, bukan sekadar memblokir diam-diam.
- Web Filtering — menyaring kategori berisiko seperti Gambling, Porn, Social Media, Streaming, dan E-Commerce, dilengkapi daftar putih serta hitam khusus hingga pemutusan di level DNS.
- Network Monitor — merekam koneksi keluar beserta IP, port, dan protokol, termasuk lalu lintas QUIC/HTTP3 yang sering luput dari pengamatan umum.
- Process Monitor — memantau proses baru lengkap dengan PID, path, dan baris perintah, sehingga unduhan mencurigakan tidak berlalu tanpa catatan.
Untuk menimbang kesesuaiannya, lingkungan uji Fortrix dapat dipakai lebih dulu sebelum aturan diterapkan ke seluruh kantor.
Pertanyaan yang Sering Diajukan
Apakah web filter bisa memperlambat internet kantor?
Apa bedanya web filter dengan firewall?
Apakah memblokir satu kategori saja sudah cukup?
Sumber & Referensi
Ingin melihat langsung bagaimana ini bekerja?
Fortrix memantau pergerakan data di endpoint secara otomatis — tanpa mengganggu alur kerja tim Bos.
Coba DemoLihat Harga