
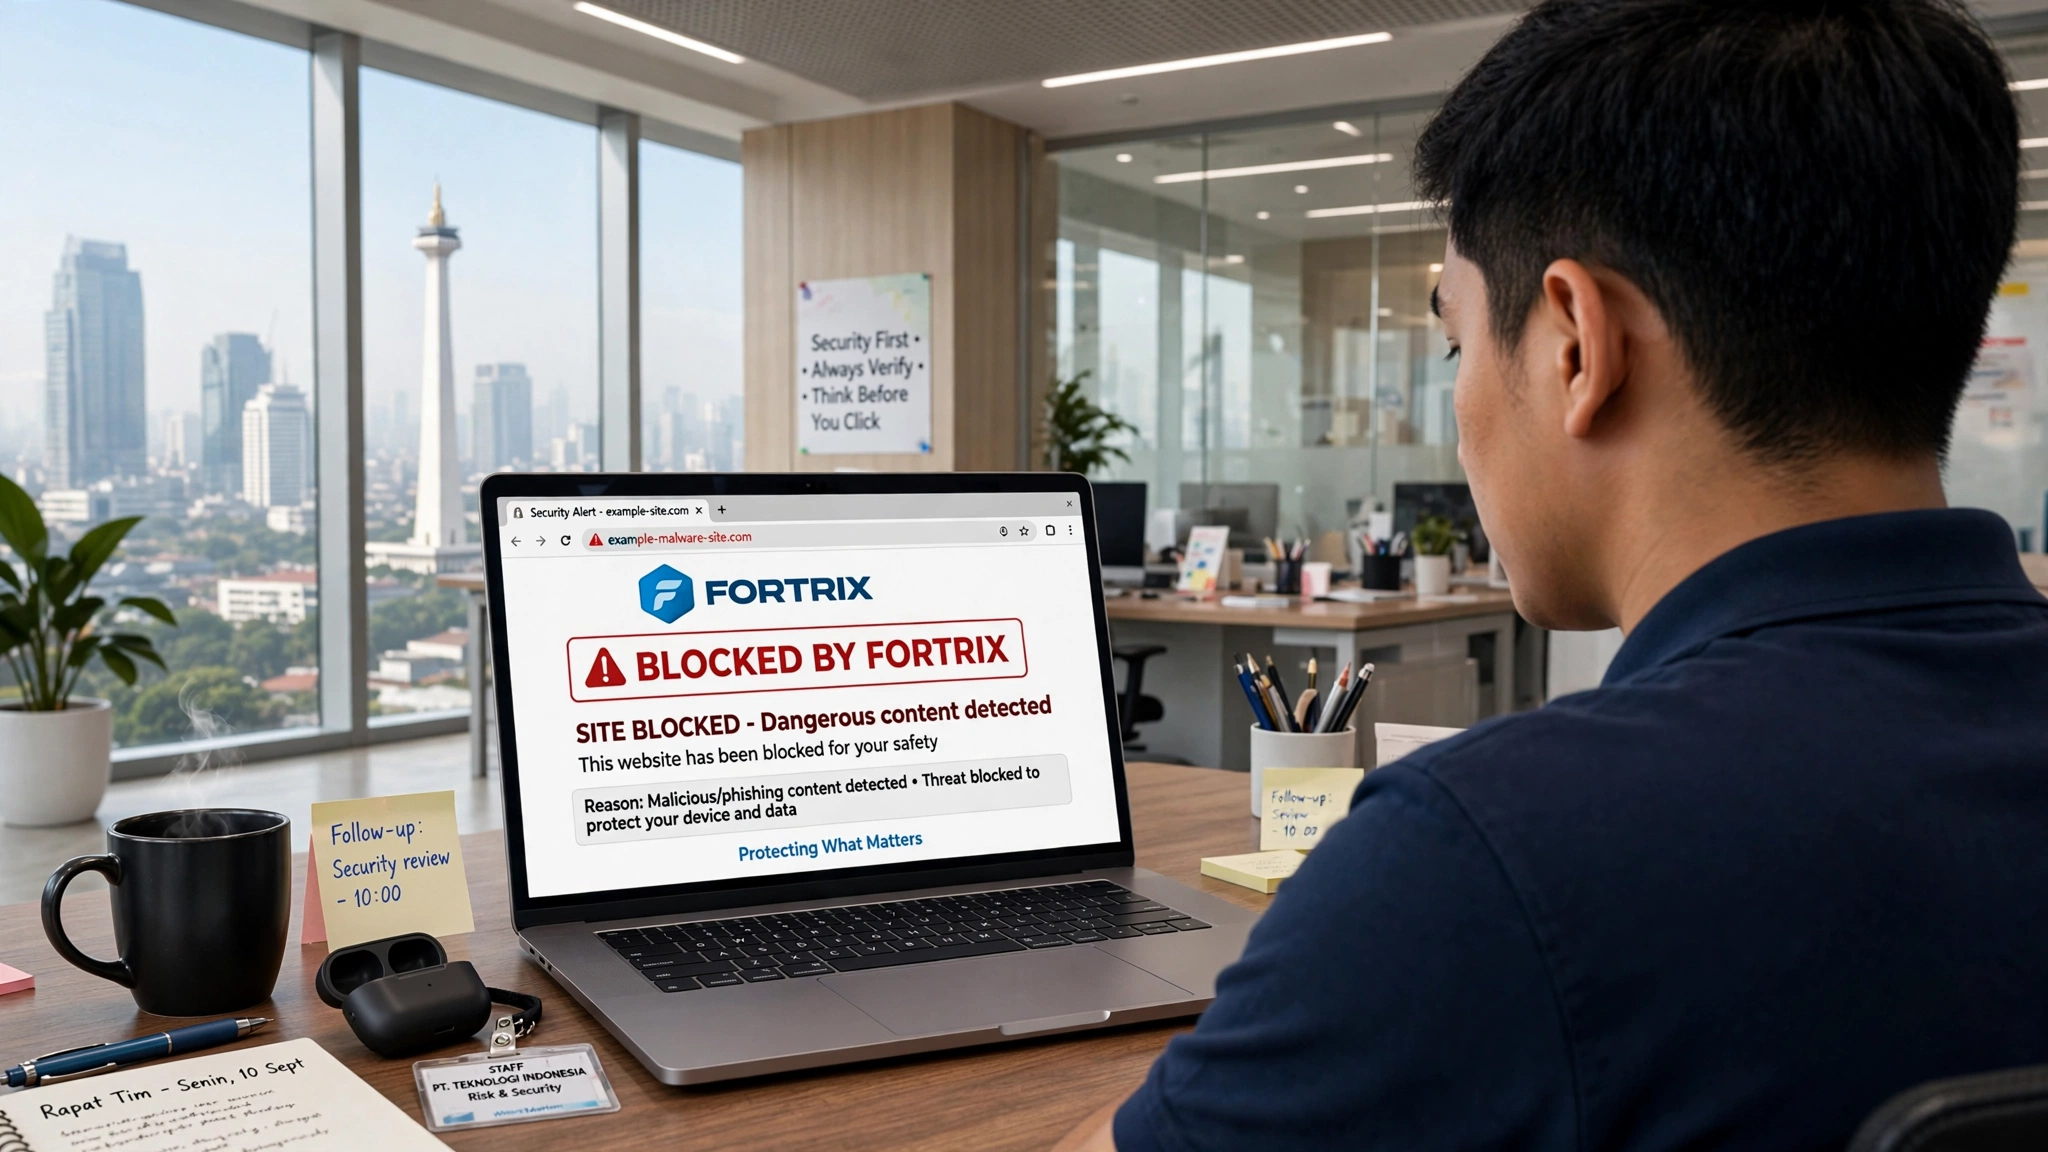
Bagi karyawan, mengklik tautan adalah tindakan paling biasa di dunia. Namun satu klik yang salah — pada iklan, tombol unduh palsu, atau domain yang nyaris mirip aslinya — bisa cukup untuk membuka pintu masuk bagi malware dan pencurian kredensial. Rantai itu sering berjalan jauh sebelum halaman akhir muncul.
Ringkasan Cepat
- Sebagian serangan tidak butuh korban membuka lampiran; satu klik di browser sudah cukup.
- Iklan berbahaya dan situs sah yang disusupi menjadi perantara yang paling sering dipakai.
- Drive-by download, installer palsu, dan halaman login tiruan adalah tiga jalur utama.
- Filtering di lapisan DNS dan pemantauan proses membantu memutus rantai lebih awal.
Apa yang Terjadi dalam Satu Klik
Ketika sebuah tautan diklik, browser tidak langsung membuka satu halaman tunggal. Di belakang layar terjadi rangkaian pengalihan (redirect) yang bisa melewati banyak domain, pelacak, dan jaringan iklan sebelum halaman akhir muncul. Di ruang itulah penyusup menempatkan muatannya.
Sebagian skenario dimulai tanpa korban menyadari apa pun: halaman tampak biasa, tidak ada unduhan yang disetujui, tetapi skrip berbahaya sudah dijalankan dan menjatuhkan berkas ke komputer. Inilah inti dari drive-by download — korban tidak perlu memasang apa pun secara sadar.
Mengapa Situs yang Terlihat Aman Pun Berbahaya
Ada kesalahpahaman yang mengakar: selama situsnya resmi, mengklik di sana aman. Kenyataannya, banyak situs terpercaya pernah disusupi tanpa terlihat dari luar — pengunjung melihat halaman normal, sementara sebagian kode di dalamnya sudah diganti oleh pihak lain.
Selain itu ada malvertising, yakni iklan berbayar pada jaringan iklan besar yang menyisipkan kode jahat. Slot iklan semacam ini muncul di situs ternama, sehingga reputasi sebuah domain tidak lagi cukup sebagai jaminan keamanan.
Karena itu, kebiasaan lama seperti menilai situs hanya dari tampilannya kini kurang memadai untuk menjaga keamanan data perusahaan.
Tiga Jalur Utama dari Klik ke Kompromi
Dalam praktik, ada tiga pola yang paling sering menghubungkan satu klik dengan masalah yang lebih besar:
- Drive-by download. Skrip di halaman mengeksploitasi celah browser atau plugin, lalu menjatuhkan berkas tanpa interaksi berarti dari pengguna.
- Installer atau update palsu. Halaman menyamar sebagai pembaruan perangkat lunak populer, dan korban diarahkan menekan tombol unduh yang sebenarnya berisi trojan.
- Halaman login tiruan. Tampilan dan logo ditiru hampir identik untuk memanen nama pengguna dan kata sandi, sering lewat domain yang mirip satu huruf.
Sinyal yang Sering Terlewat
Beberapa petunjuk biasanya terasa aneh, tetapi cepat diabaikan karena kebiasaan:
- Alamat di kolom browser tidak persis sama dengan situs yang dimaksud.
- Muncul permintaan unduhan yang tidak diminta, atau berkas dengan nama tak lazim.
- Halaman berpindah beberapa kali ke domain yang tidak pernah dikenal.
- Permintaan izin lokasi, mikrofon, atau kamera muncul di situs yang jelas tidak membutuhkannya.
- Kinerja perangkat tiba-tiba menurun tak lama setelah mengklik sesuatu.
Dampak bagi Perusahaan
Ketika satu endpoint terkompromi, dampaknya jarang berhenti di perangkat itu. Penyerang biasanya menggunakan komputer pertama sebagai pijakan untuk bergerak ke bagian jaringan lain, mencari akun dengan hak akses lebih tinggi, lalu mengarah ke data yang bernilai.
Pada tahap akhir, data bisa keluar melalui jalur yang tampak normal: koneksi ke layanan cloud, pengiriman berkas ke server jauh, atau penyalinan ke media yang terpasang. Karena semuanya terjadi lewat aktivitas yang sah secara teknis, insiden kerap baru disadari setelah terlambat.
Kebiasaan yang Memperbesar Peluang Berhasil
Peluang sebuah klik salah berujung masalah tidak sama bagi setiap orang. Ada kebiasaan yang membuat seseorang lebih mudah menjadi sasaran, dan sebagian besar muncul dari rutinitas yang tampak wajar.
Menunda pembaruan perangkat, memakai satu kata sandi untuk banyak akun, serta terbiasa membuka tautan tanpa memeriksa alamat adalah beberapa contohnya. Kombinasi ini membuat satu kesalahan kecil berlipat menjadi risiko yang jauh lebih besar.
Mengurangi Permukaan Risiko
Tidak ada satu tindakan yang menutup semua jalur, tetapi beberapa langkah sederhana mempersempit ruang gerak:
- Blokir domain berbahaya di lapisan DNS agar permintaan tidak pernah mencapai servernya.
- Batasi atau awasi koneksi keluar dari endpoint, terutama ke tujuan yang belum dikenal.
- Pastikan browser dan plugin selalu mutakhir, karena eksploitasi drive-by umumnya menargetkan versi tertinggal.
- Perkuat kebiasaan karyawan membaca alamat situs sebelum mengisi kredensial.
- Siapkan jalur isolasi cepat bila sebuah endpoint terindikasi terinfeksi.
Latihan dan Simulasi: Menguji Ketahanan tanpa Menyalahkan Karyawan
Ketahanan terhadap klik yang salah tidak cukup diasumsikan. Ia perlu diuji, dan cara paling aman untuk mengujinya adalah melalui latihan terencana yang tidak menjadikan karyawan sebagai sasaran kesalahan.
Simulasi dapat berupa pengiriman tautan contoh ke sekelompok karyawan, lalu mengamati berapa banyak yang mengklik dan berapa yang melaporkannya. Yang penting, tujuan latihan bukan mencari siapa yang gagal, melainkan mengukur seberapa cepat organisasi mengenali dan melaporkan kejadian mencurigakan.
Ada beberapa prinsip agar latihan semacam ini bermanfaat:
- Jelaskan tujuan lebih dulu, agar latihan dipahami sebagai perbaikan bersama, bukan jebakan.
- Ukur dua hal sekaligus: tingkat klik dan tingkat pelaporan. Keduanya sama penting.
- Fokuskan materi pada kebiasaan yang sering terlewat, seperti memeriksa alamat situs.
- Beri umpan balik cepat, singkat, dan tanpa menyebut nama siapa pun.
- Ulangi secara berkala dengan tingkat kesulitan yang bertahap.
Hasil latihan yang jujur biasanya lebih berharga daripada angka kepatuhan yang terlihat rapi. Ketika karyawan merasa aman melaporkan klik yang salah, perusahaan memperoleh kesempatan menutup celah sebelum dampaknya meluas ke bagian lain.
Penting pula memastikan latihan tidak berhenti pada satu kelompok. Risiko klik yang salah tersebar merata, dari staf administrasi hingga manajemen. Bila hanya sebagian karyawan yang pernah berlatih, celahnya tetap terbuka lebar, karena satu klik dari akun mana pun sudah cukup untuk memulai rangkaian masalah.
Setelah beberapa putaran, bandingkan hasilnya dari waktu ke waktu. Perbaikan yang konsisten pada tingkat pelaporan biasanya pertanda yang lebih baik daripada penurunan jumlah klik semata, sebab karyawan mulai memahami apa yang perlu dilakukan ketika menghadapi tautan mencurigakan dan tahu kepada siapa kejadian itu harus diteruskan.
Meredam Dampak setelah Klik yang Salah
Serangan yang berawal dari satu klik bergerak cepat. Fortrix membantu perusahaan menjaga jarak antara kejadian di peramban dan dampaknya di endpoint, dengan pengawasan yang tetap merekam setiap langkah.
- Web Filtering — menyaring kategori situs dan daftar khusus, hingga penegakan di lapisan DNS.
- Network Monitor — mengawasi koneksi keluar lengkap dengan alamat, port, dan protokol termasuk QUIC.
- Process Monitor — menangkap kemunculan proses baru beserta path dan parameter jalannya.
- One-Click Isolate — memutus endpoint dari jaringan begitu ada indikasi infeksi.
Untuk melihat bagaimana jejak semacam ini terbaca di endpoint, pengujian pada lingkungan terpisah adalah langkah paling praktis.
Pertanyaan yang Sering Diajukan
Apakah mengklik satu tautan benar-benar bisa menginfeksi komputer?
Bagaimana membedakan situs asli dengan yang meniru?
Apa langkah pertama bila sebuah klik terasa mencurigakan?
Sumber & Referensi
Ingin melihat langsung bagaimana ini bekerja?
Fortrix memantau pergerakan data di endpoint secara otomatis — tanpa mengganggu alur kerja tim Bos.
Coba DemoLihat Harga