
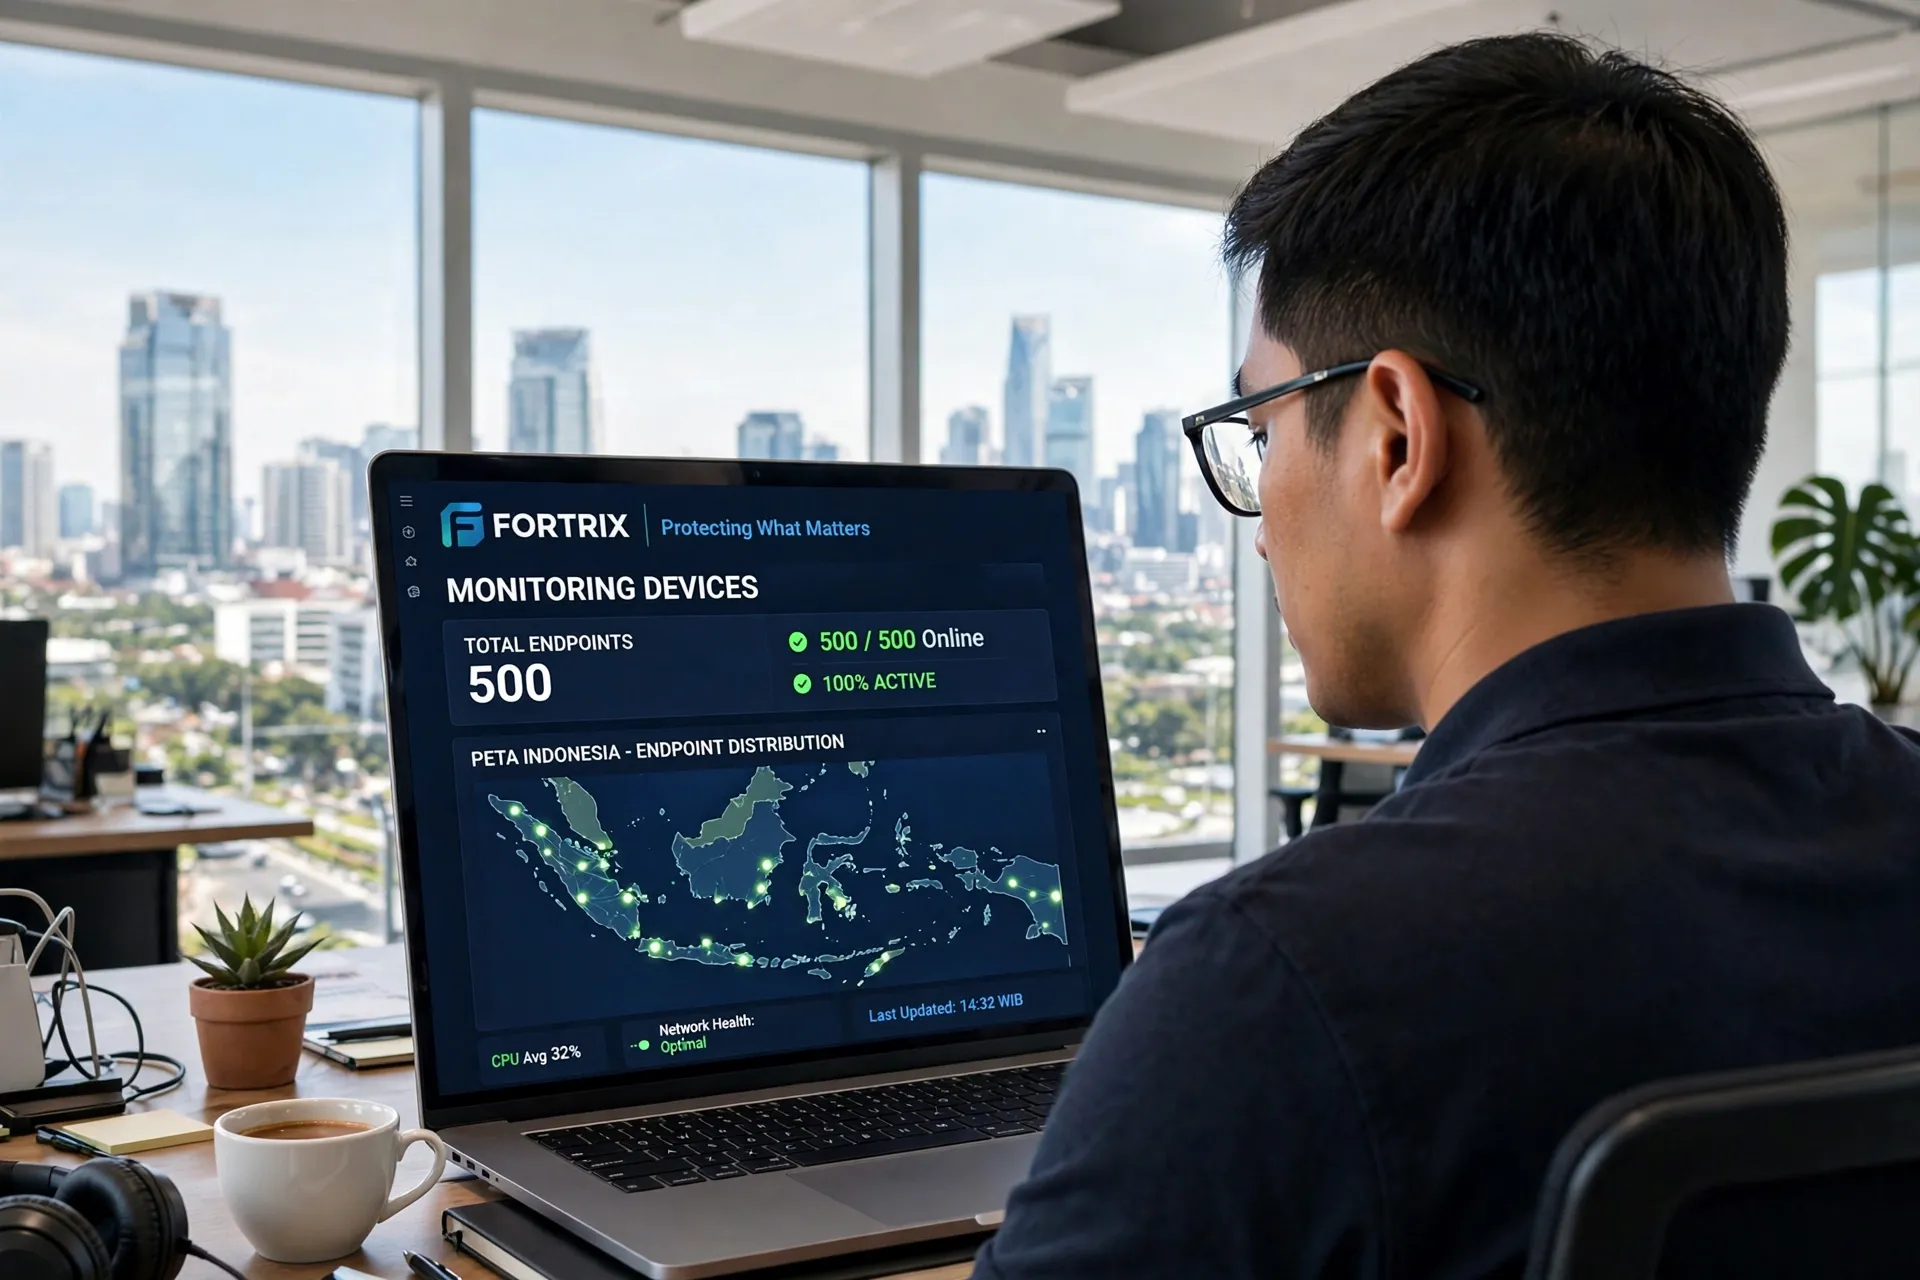
Perusahaan dengan tiga ratus komputer tidak mungkin menempatkan satu orang di depan setiap layar. Kenyataannya tim IT biasanya kecil, sementara jumlah perangkat terus bertambah. Pertanyaan yang jarang dijawab secara jujur: siapa sebenarnya yang mengawasi semua endpoint itu hari ini?
Ringkasan Cepat
- Jumlah perangkat tumbuh jauh lebih cepat daripada jumlah personel keamanan.
- Mengandalkan pengamatan manual tidak akan pernah cukup untuk ratusan endpoint.
- Otomatisasi memindahkan beban dari mata manusia ke aturan yang berjalan terus-menerus.
- Peran manusia bergeser dari mengawasi setiap peristiwa menjadi mengambil keputusan.
Kenyataan yang Sering Dihindari: Tim Kecil, Perangkat Banyak
Dalam banyak organisasi, tim IT merangkap berbagai tugas: mengurus jaringan, mendukung pengguna, memasang perangkat baru, sekaligus bertanggung jawab atas keamanan. Di tengah kesibukan itu, memantau aktivitas ratusan komputer secara aktif nyaris tidak mungkin dilakukan tanpa bantuan alat.
Kesenjangan antara jumlah perangkat dan jumlah orang yang menjaganya adalah sumber risiko yang jarang dibicarakan. Bukan karena tim IT tidak peduli, melainkan karena kapasitas manusia memang terbatas.
Mengapa Pengamatan Manual Tidak Skalabel
Mengawasi secara manual berarti bergantung pada kebetulan: kebetulan memperhatikan layar yang tepat, pada waktu yang tepat, saat sesuatu yang salah sedang terjadi. Dengan puluhan atau ratusan perangkat, peluang itu mengecil mendekati nol.
Selain itu, aktivitas berisiko sering terjadi di luar jam kerja, berlangsung singkat, atau berjalan perlahan selama berhari-hari. Tidak ada orang yang mampu menungguinya tanpa henti. Karena itu pengawasan manual, sekeras apa pun usahanya, selalu menyisakan celah besar.
Pergeseran Peran: dari Mengintip Menjadi Memutuskan
Ketika otomatisasi mengambil alih pekerjaan mengamati, peran tim IT berubah. Mereka tidak lagi menghabiskan waktu menatap deretan notifikasi, melainkan fokus pada keputusan: mana yang perlu ditindak, seberapa mendesak, dan apa langkah yang tepat.
Pergeseran ini penting karena memanfaatkan hal yang paling bernilai dari manusia, yaitu penilaian, bukan perhatian tanpa henti. Alat menangani pengawasan rutin; manusia menangani konteks dan pilihan tindakan.
Cara Otomatisasi Mengambil Alih Pengawasan Rutin
Otomatisasi bekerja dengan menetapkan apa yang perlu diperhatikan, lalu menjalankannya terus-menerus tanpa lelah:
- Memantau kemunculan program baru dan lokasi asalnya.
- Mencatat koneksi keluar ke alamat yang tidak dikenal.
- Menandai pemindahan data dalam jumlah besar atau unggahan ke layanan awan.
- Mengirim peringatan hanya ketika pola mencurigakan terbentuk, bukan untuk setiap peristiwa kecil.
Dengan cara ini, pengawasan tidak lagi bergantung pada siapa yang sedang bertugas, tetapi pada aturan yang berlaku sama sepanjang waktu.
Menyusun Prioritas agar Tidak Kewalahan
Otomatisasi tetap bisa membanjiri tim jika tanpa arah. Karena itu tingkat risiko perlu disusun berjenjang: peristiwa ringan cukup dicatat untuk keperluan jejak, peristiwa menengah memunculkan notifikasi, dan pola yang jelas berbahaya memicu tindakan otomatis.
Dengan pembedaan ini, tim IT mengetahui hal mana yang benar-benar menuntut perhatian sekarang, dan mana yang bisa ditinjau kemudian. Pengawasan menjadi terukur, bukan sekadar reaktif terhadap setiap getaran.
Membangun Rutinitas yang Berjalan Tanpa Ditunggui
Tujuan akhirnya bukan sistem yang sempurna, melainkan rutinitas yang berjalan andal meski tidak ada yang mengawasi. Perangkat terlindungi sepanjang waktu, catatan terus terkumpul, dan ketika ada kejadian, tim sudah punya bahan untuk bertindak cepat.
Dengan fondasi ini, perusahaan tidak lagi bergantung pada keberuntungan atau ketajaman mata seseorang. Pengawasan berubah dari harapan menjadi kebiasaan yang dapat diandalkan, berapa pun jumlah endpoint yang harus dijaga.
Mengukur Apakah Pengawasan Benar-Benar Bekerja
Pengawasan yang berjalan belum tentu efektif. Ada beberapa ukuran sederhana yang bisa dipakai tim untuk menilai apakah beban pengawasan benar-benar tertangani.
- Cakupan perangkat. Berapa bagian dari seluruh endpoint yang benar-benar terpasang dan melapor secara rutin, bukan hanya yang tercatat sebagai aset.
- Waktu deteksi. Seberapa cepat peristiwa berisiko muncul di laporan setelah terjadi.
- Waktu tindak lanjut. Selang antara peringatan muncul dan seseorang mengambil keputusan atasnya.
- Rasio peringatan palsu. Porsi notifikasi yang ternyata tidak memerlukan tindakan; angka ini menentukan apakah tim akan tetap mempercayai sistem.
Keempat angka ini tidak rumit, tetapi jarang dihitung. Tanpa pengukuran, tim dapat merasa aman karena dasbor selalu terisi, padahal bisa jadi banyak perangkat diam karena alatnya tidak berjalan.
Ukuran ini juga membantu menetapkan prioritas perbaikan. Bila cakupan rendah, masalahnya pada penyebaran alat. Bila waktu deteksi panjang, yang perlu ditinjau adalah sensivitas aturan. Bila peringatan palsu menumpuk, ambangnya perlu disesuaikan. Dengan begitu, perbaikan menjadi terarah, bukan sekadar menambah fitur.
Tinjau ukuran ini secara berkala dan bandingkan antarperiode. Arah perubahan, entah membaik atau memburuk, sering lebih penting daripada angka tunggal pada satu waktu tertentu.
Selain angka, ada sisi pengalaman tim yang perlu dijaga. Bila pengawasan terasa seperti banjir pekerjaan tambahan, orang akan mulai mengabaikan notifikasi. Rasa percaya pada sistem justru dibangun dari peringatan yang jarang tetapi tepat sasaran.
Libatkan tim dalam menetapkan ambang. Aturan yang disusun bersama biasanya lebih dipatuhi daripada aturan yang diturunkan tanpa penjelasan. Dengan cara ini, perubahan sensivitas tidak terasa seperti perintah, melainkan keputusan bersama.
Tinjau juga perangkat yang jarang melapor. Perangkat yang diam dalam waktu lama bisa berarti aman, tetapi bisa juga berarti alatnya tidak berjalan. Membandingkan cakupan dengan daftar aset adalah cara cepat memeriksanya.
Akhirnya, dokumentasikan keputusan atas setiap peringatan penting, termasuk alasan mengapa suatu peristiwa dinilai tidak berbahaya. Catatan keputusan ini menjadi bahan belajar sekaligus bukti bahwa tim bekerja secara sadar, bukan sekadar bereaksi.
Ukuran pengawasan yang sehat tidak menuntut tim menatap layar lebih lama, melainkan menuntut lebih sedikit penyesalan setelah kejadian. Bila insiden kecil lebih sering tertangkap lebih awal, arahnya sudah benar.
Cakupan yang baik juga menyertakan perangkat mobile dan perangkat yang jarang terhubung. Perangkat yang lama tidak muncul justru sering terlupakan, padahal dari sanalah celah bisa terbuka tanpa dicatat. Periksa daftarnya terhadap catatan terakhir yang diterima.
Terakhir, ingat bahwa tujuan akhir bukan sekadar menambah alat, melainkan menutup celah yang benar-benar penting dengan usaha yang sesedikit mungkin.
Membantu Tim Kecil Menjaga Banyak Endpoint
Fortrix mengambil alih pengawasan rutin agar tim kecil tetap sanggup menjaga armada perangkat yang besar, dan menyajikan hanya hal yang menuntut keputusan manusia.
- Email Alert realtime — notifikasi muncul saat pola mencurigakan terbentuk, bukan untuk setiap kejadian kecil.
- Protect Rules — kumpulan aturan siap pakai yang bertindak otomatis, misalnya mengisolasi ketika pola ransomware terdeteksi.
- One-Click Isolate — memutus keterlibatan perangkat dari jaringan lewat satu tindakan cepat.
- Incident Report PDF — menyusun laporan kejadian secara otomatis sehingga tim tak perlu merangkum dari nol.
Jika ingin mengukur seberapa ringan pengawasan ratusan perangkat bisa dijalankan, mencobanya pada sebagian armada lebih dahulu adalah cara paling jelas.
Pertanyaan yang Sering Diajukan
Apakah tim IT kecil bisa mengawasi ratusan endpoint?
Apa peran manusia jika sudah ada otomatisasi?
Bagaimana menghindari kewalahan oleh peringatan?
Ingin melihat langsung bagaimana ini bekerja?
Fortrix memantau pergerakan data di endpoint secara otomatis — tanpa mengganggu alur kerja tim Bos.
Coba DemoLihat Harga