
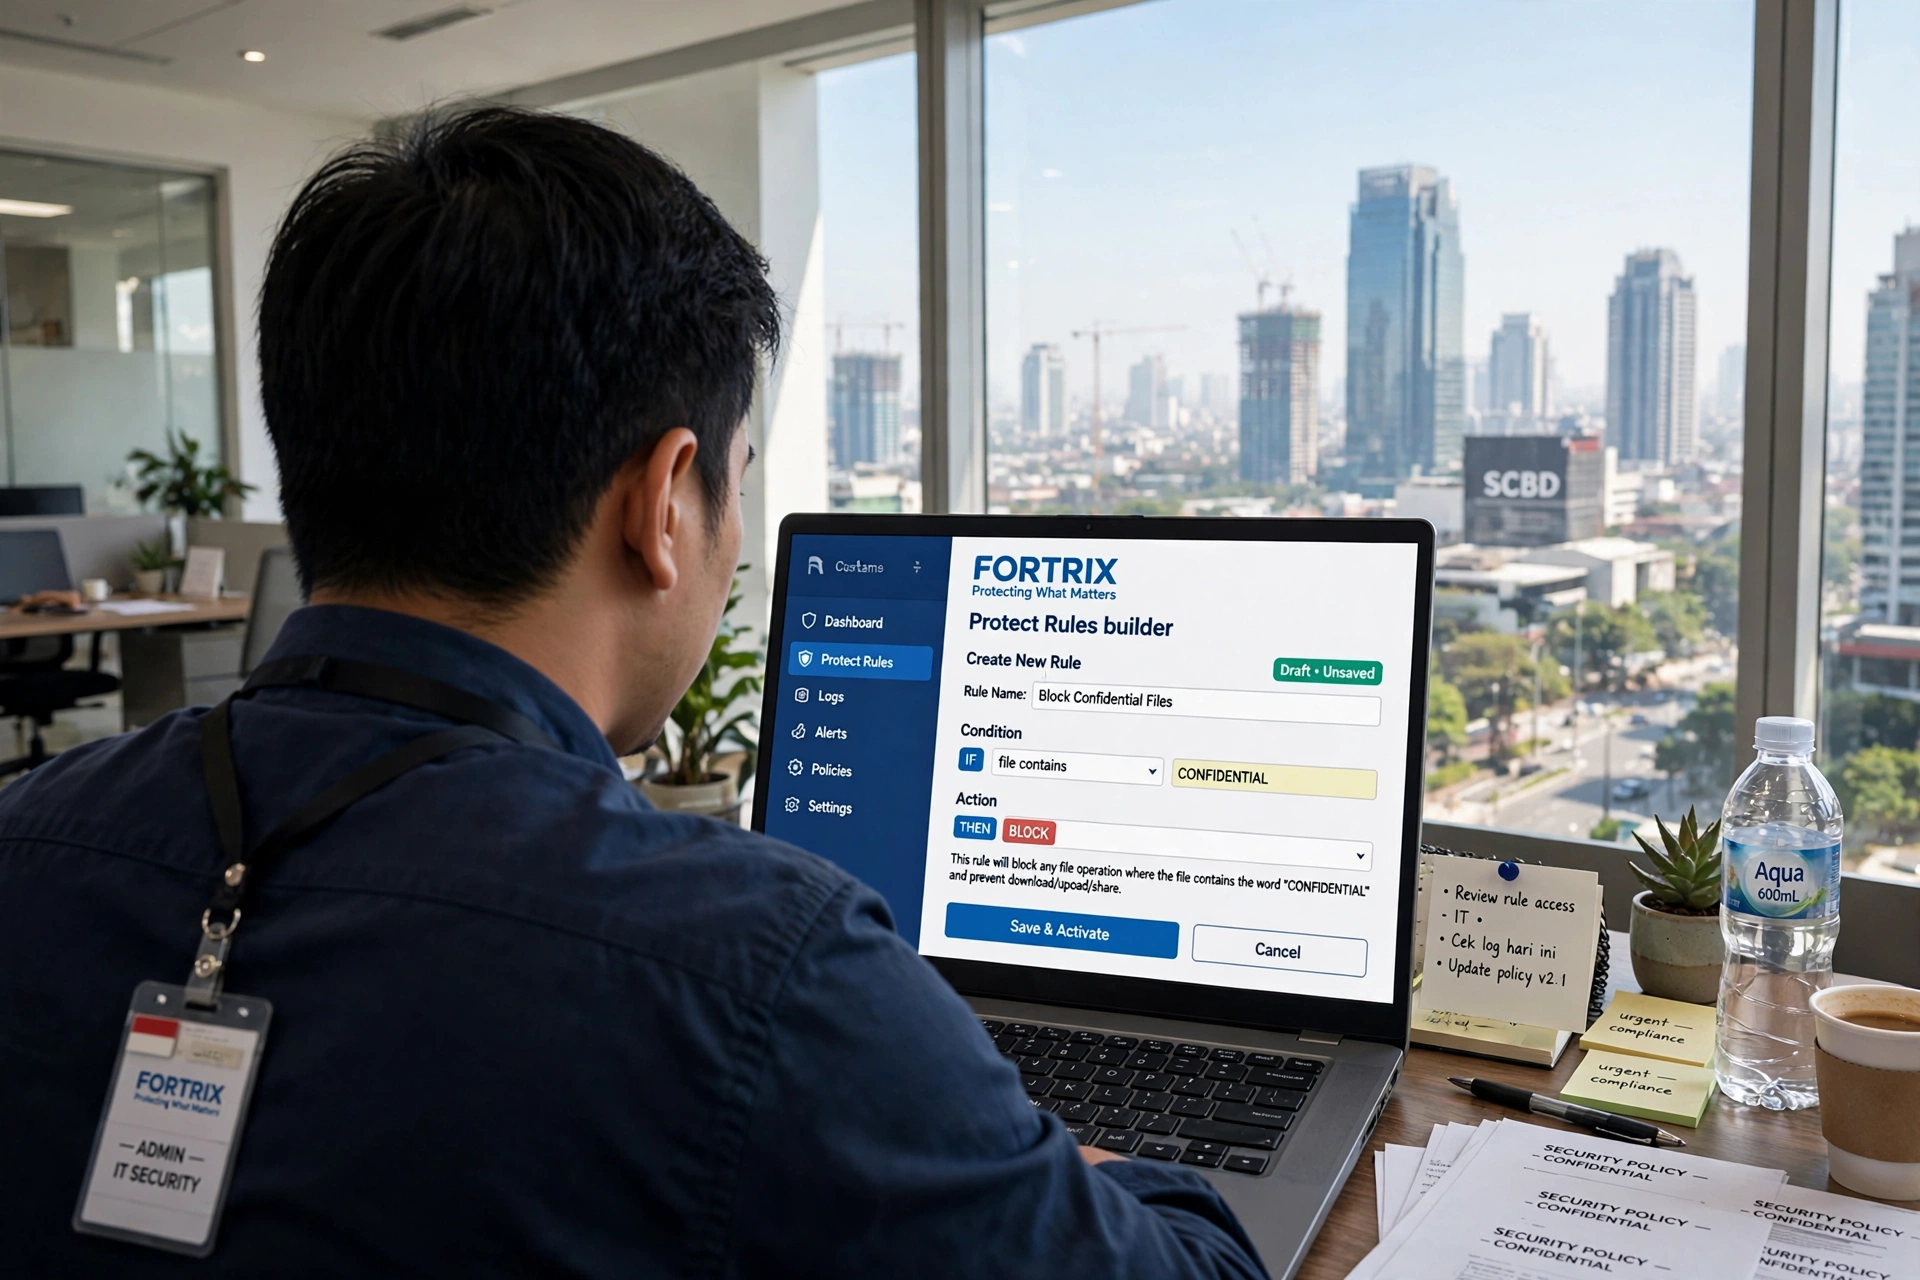
Perlindungan data tidak harus dimulai dari anggaran besar atau tim keamanan khusus. Bagi usaha kecil dan menengah, langkah paling berdampak justru sederhana: tahu di mana data sensitif berada, catat siapa yang menyentuhnya, lalu bereaksi saat ada yang tidak wajar.
Ringkasan Cepat
- Data pelanggan dan keuangan adalah aset paling bernilai sekaligus paling longgar dijaga di UMKM.
- Tiga langkah awal: tandai data sensitif, catat akses, dan aktifkan peringatan berisiko.
- Perlindungan bisa tumbuh bertahap tanpa menambah tenaga IT khusus.
- Yang menentukan bukan besarnya alat, melainkan tepatnya sasaran.
Data Bernilai yang Sering Terlupakan
Bagi UMKM, data pelanggan dan catatan keuangan adalah aset paling bernilai yang dimiliki. Sayangnya, justru aset ini yang paling sering disimpan di tempat paling longgar — folder bersama tanpa aturan, laptop yang dibawa pulang, atau akun cloud pribadi karyawan.
Kebocoran pada skala UMKM tidak selalu dimulai dari serangan canggih. Sering kali cukup dari satu dokumen yang dipindahkan ke perangkat pribadi, atau satu tautan berbagi yang diteruskan tanpa sengaja. Skala bisnis yang kecil tidak membuat risikonya ikut kecil.
Menariknya, banyak pemilik usaha sebenarnya sudah menyadari risikonya tetapi menunda karena mengira perlindungan berarti perangkat mahal dan rumit. Kenyataannya, sebagian besar kebocoran justru dicegah oleh kebiasaan dan pencatatan sederhana, bukan oleh alat yang canggih.
Urutan Prioritas: Bangun dari yang Paling Berdampak
Banyak pemilik usaha menunda perlindungan data karena mengira harus menyelesaikannya sekaligus. Padahal pendekatan yang lebih realistis adalah bergerak berurutan sesuai dampaknya, satu langkah setiap kali.
Mulai dari yang paling menentukan: kenali dulu data apa yang benar-benar sensitif, pastikan pergerakannya tercatat, lalu tambahkan peringatan untuk tindakan berisiko. Urutan ini dipilih karena setiap langkah menjadi dasar bagi langkah berikutnya.
Prinsipnya mirip menabung: langkah kecil yang konsisten mengalahkan satu lompatan besar yang tak pernah datang. Usaha yang menempuh langkah kecil setiap pekan biasanya lebih siap daripada yang menunggu solusi lengkap.
Langkah 1: Tandai Data yang Benar-Benar Sensitif
Sebelum bisa dilindungi, data harus dikenali lebih dulu. Susun daftar singkat kategori yang paling sensitif — misalnya data pelanggan, dokumen kontrak, dan laporan keuangan. Tidak perlu sempurna; yang penting ada titik awal yang jelas.
Setelah kategori ditentukan, tetapkan folder atau aplikasi tempat data itu biasa berada. Dengan begitu, kebijakan perlindungan punya sasaran yang konkret, bukan menyebar ke seluruh sistem.
Satu tip praktis: mulai dari tiga kategori saja. Daftar yang terlalu panjang justru sulit dirawat dan cepat usang, sementara daftar pendek lebih mungkin diperbarui secara rutin.
Langkah 2: Pastikan Setiap Akses Tercatat
Tanpa catatan, perusahaan tidak bisa membedakan aktivitas normal dari yang menyimpang. Karena itu pencatatan akses menjadi langkah kedua yang paling berdampak: siapa membuka berkas apa, kapan, dan berapa banyak data yang dibaca atau dikirim.
Catatan ini berguna bukan hanya saat terjadi insiden. Ia juga menjadi bahan untuk meninjau kebiasaan kerja, mengidentifikasi akun dengan akses berlebihan, dan menjawab pertanyaan pihak luar bila diperlukan.
Untuk usaha kecil, mencatat tidak harus berarti sistem mahal. Yang terpenting, catatan itu benar-benar dibuat, tersimpan rapi, dan dapat ditelusuri kembali saat dibutuhkan — bukan hanya ketika insiden sudah terjadi.
Langkah 3: Aktifkan Peringatan untuk Aktivitas Berisiko
Setelah data ditandai dan akses tercatat, langkah berikutnya adalah memberi tahu tim ketika terjadi hal yang tidak wajar. Peringatan dini memungkinkan tindakan diambil saat insiden masih berlangsung, bukan setelah data keluar.
Beberapa aktivitas yang layak memicu peringatan:
- Pembacaan atau penyalinan berkas sensitif dalam jumlah tidak wajar.
- Unggahan besar ke layanan awan atau surel pribadi.
- Penyambungan perangkat penyimpanan yang tidak terdaftar.
- Aktivitas serupa yang terjadi di luar jam kerja.
Pilih sedikit peringatan yang paling berarti, lalu evaluasi seiring waktu. Terlalu banyak notifikasi membuat tim mati rasa; sedikit tetapi tepat jauh lebih berguna dalam praktik sehari-hari.
Kesalahan yang Sering Membuat Usaha Kecil Gagal
Beberapa kekeliruan paling sering terjadi saat UMKM mencoba melindungi datanya, dan semuanya dapat dihindari dengan kesadaran sederhana.
- Menunda sampai “ada anggaran besar”, padahal langkah awal hampir tanpa biaya.
- Melarang terlalu ketat sehingga karyawan mencari jalan pintas yang justru tak tercatat.
- Mencatat akses tetapi tidak pernah meninjaunya.
- Menyerahkan seluruh tanggung jawab ke satu orang tanpa prosedur tertulis.
Menghindari keempat hal ini sudah menempatkan usaha kecil jauh di depan banyak organisasi yang lebih besar.
Satu hal lagi yang sering luput: kebijakan tidak didokumentasikan. Aturan yang hanya tersimpan di kepala akan hilang saat orangnya berpindah, dan usaha kecil paling rentan terhadap perpindahan semacam itu.
Checklist 30 Hari Pertama
Sebagai kerangka praktis, bagi bulan pertama menjadi empat tahap sederhana yang mudah diikuti tim kecil.
- Minggu 1 — daftar kategori data sensitif beserta lokasinya.
- Minggu 2 — aktifkan pencatatan akses pada folder tersebut.
- Minggu 3 — tentukan tiga peringatan yang paling penting.
- Minggu 4 — tinjau hasilnya dan susun aturan tertulis yang ringkas.
Pendekatan bertahap ini menjaga pekerjaan tetap berjalan sementara perlindungan tumbuh seiring waktu, tanpa membebani tim yang sudah sibuk.
Setelah 30 hari, lanjutkan dengan siklus serupa setiap kuartal: tinjau apa yang berhasil, tambahkan satu kontrol baru, dan bereskan satu celah yang tersisa. Perlindungan yang tumbuh perlahan jauh lebih tahan lama daripada yang dipaksakan sekaligus.
Satu prinsip terakhir yang perlu dipegang: perlindungan data adalah perjalanan, bukan tujuan sekali capai. Seiring usaha tumbuh — jumlah karyawan bertambah, data pelanggan menumpuk, dan layanan baru dipakai — titik rentan ikut berpindah. Meninjau ulang kebijakan secara berkala membuat perlindungan tetap relevan tanpa harus memulai dari awal setiap kali.
Sebagai ukuran awal, catat berapa banyak area sensitif yang sudah tertandai, berapa persen akses yang tercatat, dan berapa sering peringatan benar-benar ditindaklanjuti. Angka sederhana ini cukup untuk melihat arah, tanpa memerlukan laporan rumit.
Jika salah satu ukuran masih nol, itu bukan tanda gagal, melainkan petunjuk langkah berikutnya. Perlindungan yang tumbuh dari pengukuran sederhana selalu lebih mudah dirawat daripada yang dipasang sekali lalu tidak pernah ditinjau.
Menjalankan Langkah Ini Tanpa Tim IT Khusus
Fortrix membantu usaha kecil menjalankan ketiga langkah dasar di atas tanpa perlu tenaga keamanan khusus. Kebijakan cukup disusun sekali dari satu tempat, lalu perlindungan berlaku di setiap perangkat yang terhubung.
- Penandaan area sensitif — menetapkan folder pelanggan, keuangan, dan kontrak sebagai wilayah yang diprioritaskan.
- Pencatatan akses otomatis — merekam pembacaan dan pengiriman berkas dari area tersebut tanpa perlu dijalankan manual tiap kali.
- Peringatan pola berisiko — mengabarkan saat muncul unggahan besar atau penyalinan ke media eksternal, lengkap dengan konteksnya.
Bagi Bos yang ingin menilai sendiri sebelum berkomitmen, Fortrix bisa dicoba pada beberapa perangkat terlebih dahulu, lalu diperluas sesuai kebutuhan usaha.
Pertanyaan yang Sering Diajukan
Apakah UMKM perlu solusi sebesar perusahaan besar?
Berapa lama sampai perlindungan mulai terasa?
Apakah ini memberatkan pekerjaan karyawan?
Sumber & Referensi
Ingin melihat langsung bagaimana ini bekerja?
Fortrix memantau pergerakan data di endpoint secara otomatis — tanpa mengganggu alur kerja tim Bos.
Coba DemoLihat Harga