
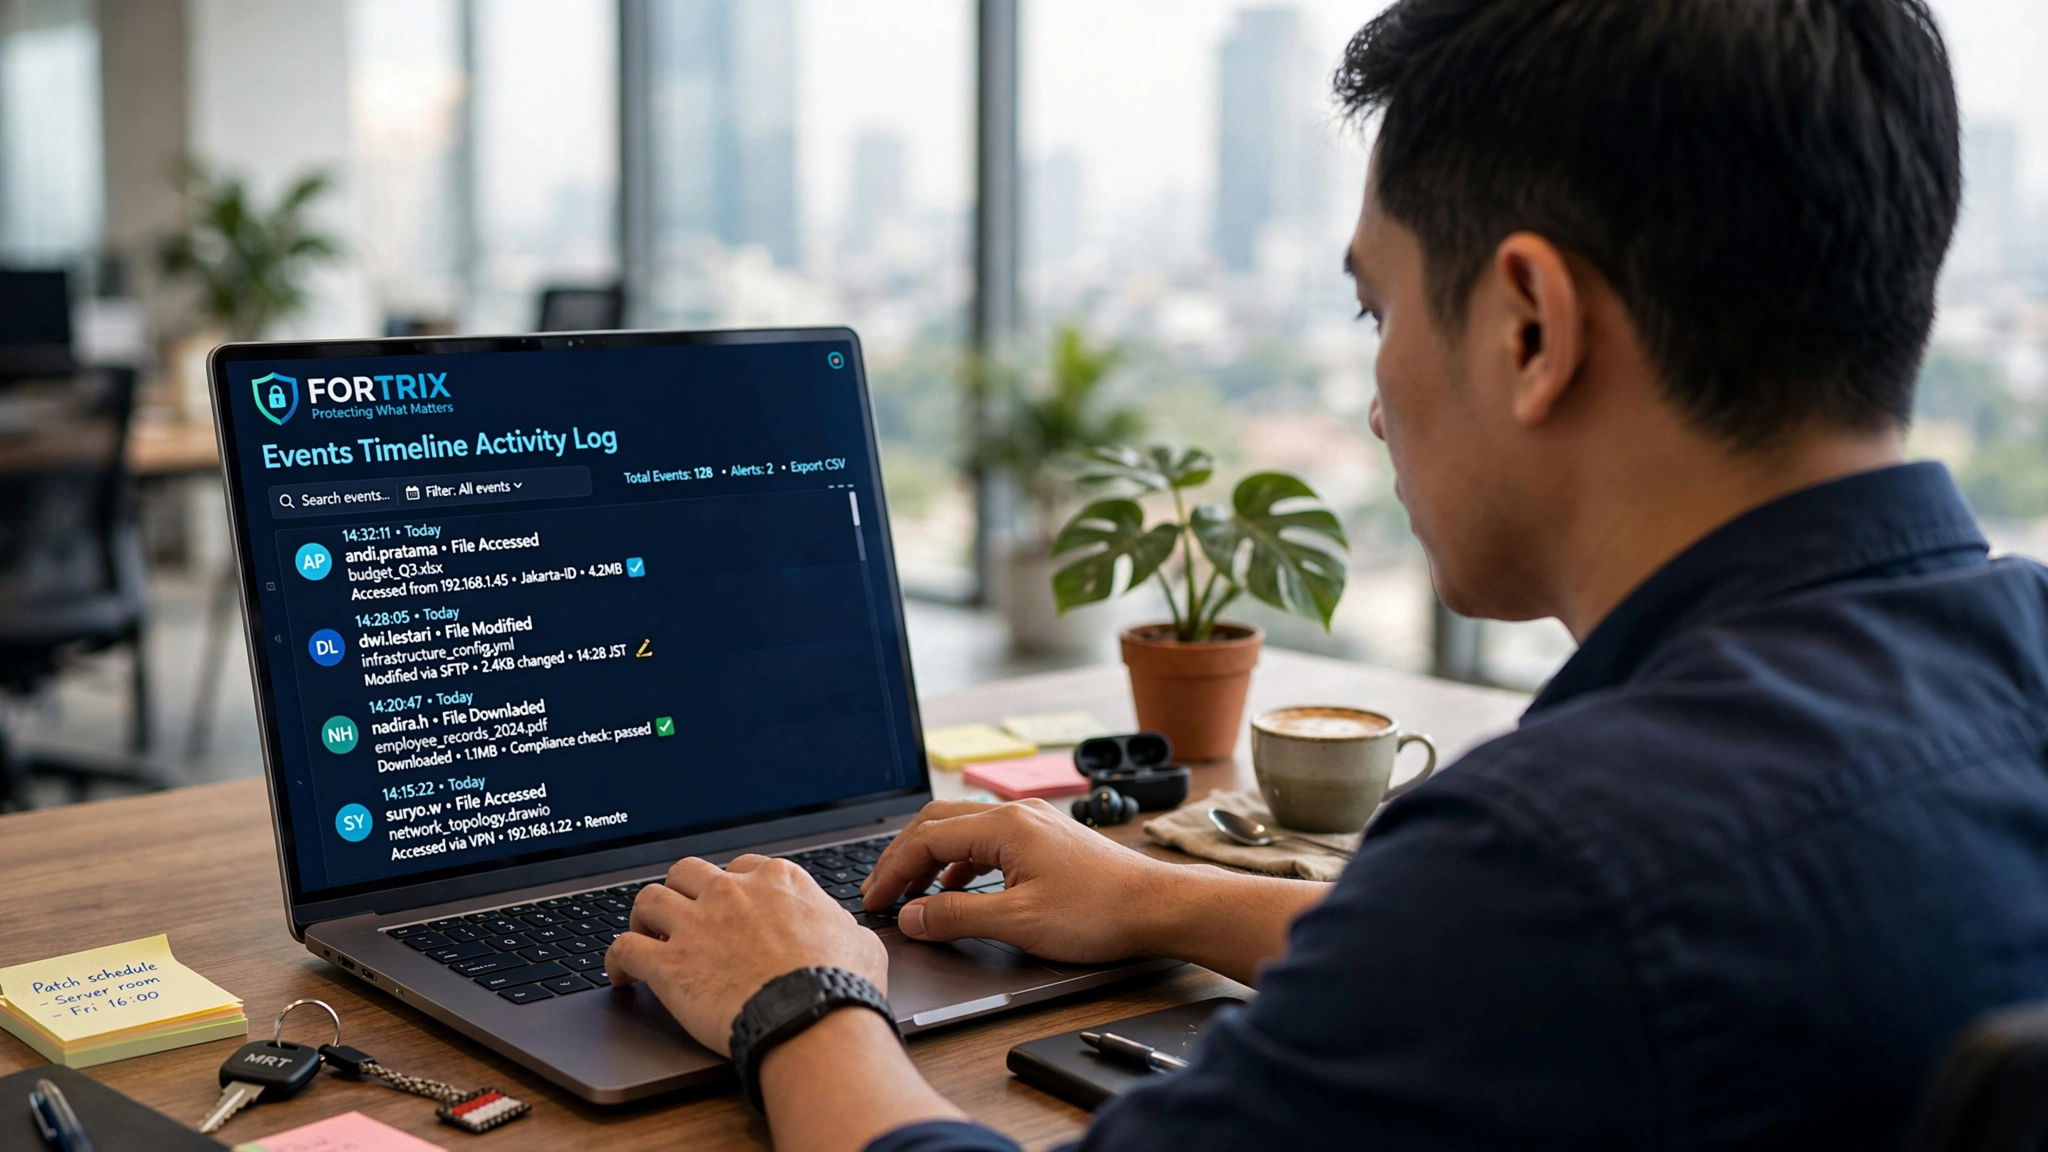
Perangkat pribadi dan asisten AI membuat batas jaringan perusahaan makin kabur. Dulu kebocoran ditandai serangan dari luar; kini jalur paling umum justru berasal dari dalam, lewat kebiasaan kerja sehari-hari. Memahami kedua jalur ini adalah langkah awal untuk mengelolanya tanpa mengorbankan produktivitas. Tulisan ini membahas mengapa keduanya berisiko, bagaimana data berpindah melaluinya, dan pendekatan yang realistis untuk menahannya.
Ringkasan Cepat
- Perangkat pribadi (BYOD) melemahkan kendali karena beroperasi di luar pengelolaan TI.
- Asisten AI dapat mengirim isi dokumen ke server model tanpa disadari pengguna.
- Eksfiltrasi modern berpindah dari USB ke kanal awan dan protokol terenkripsi.
- Pendekatan yang realistis adalah memantau dan membatasi, bukan melarang total.
Batas Jaringan yang Semakin Kabur
Dulu batas keamanan perusahaan cukup jelas: ada tembok jaringan, dan segala sesuatu di dalamnya dianggap aman. Dua perkembangan mematahkan asumsi itu. Perangkat pribadi yang dibawa bekerja membuat titik akhir tak lagi berada di bawah kendali penuh tim TI. Asisten AI yang diberi akses ke dokumen kerja menambah jalur baru yang belum tentu terpantau.
Keduanya bergerak menjauh dari pusat kendali: yang satu membawa data ke perangkat yang tak dikelola, yang lain membawa data ke layanan model di luar jaringan. Garis pemisah antara dalam dan luar pun memudar.
Mengapa Perangkat Pribadi Menjadi Titik Lemah
Perangkat pribadi yang dipakai untuk kerja sering luput dari pembaruan, konfigurasi, dan pemantauan. Karena tidak dikelola IT, ia tidak mengikuti standar yang berlaku di perangkat resmi, sehingga bisa jadi yang paling rentan justru dipakai untuk tugas yang paling sensitif.
Masalahnya bukan pada niat buruk pengguna. Sebagian besar kebocoran lewat jalur ini terjadi karena kelalaian: aplikasi sinkronisasi otomatis, akun yang berpindah antar-perangkat, atau salinan berkas yang tertinggal di folder cadangan pribadi. Tanpa visibilitas, kelalaian itu tak terlihat sampai terlambat.
Kesulitan bertambah karena perangkat pribadi sering dipakai untuk keperluan pribadi sekaligus pekerjaan. Batas antara keduanya kabur: folder kerja bercampur dengan berkas pribadi, dan sinkronisasi otomatis dapat mengirim keduanya ke tempat yang sama. Pemisahan yang jelas sejak awal jauh lebih mudah daripada membereskan kekacauan setelah data telanjur berpindah.
Cara AI Agent Memindahkan Data Tanpa Disadari
Asisten AI bekerja dengan membaca konteks yang diberikan. Bila diarahkan ke folder kerja, ia dapat menyusun ringkasan, menerjemahkan, atau merapikan dokumen — dan dalam proses itu, isi dokumen dikirim ke server model di luar kendali perusahaan.
Dalam banyak kasus pengguna hanya berniat mempercepat pekerjaan. Ia tidak menyadari bahwa data perusahaan kini berada di luar jangkauan. Risiko bertambah ketika agen diberi izin menulis atau menjalankan perintah, sehingga ia bukan hanya membaca, tetapi juga memindahkan data lebih jauh.
Karena agen bekerja atas nama pengguna, jejaknya sering melekat pada akun orang itu. Ketika data keluar lewat jalur ini, tidak selalu jelas apakah pengguna benar-benar menyadarinya. Justru ketidakjelasan inilah yang membuat insiden semacam ini sulit ditelusuri tanpa pencatatan yang memadai.
Eksfiltrasi Modern: dari USB ke Kanal Terenkripsi
Dahulu pemindahan data keluar identik dengan USB. Kini jalurnya jauh lebih beragam: layanan berbagi berkas, surel pribadi, papan klip, tangkapan layar, hingga protokol terenkripsi modern yang menyulitkan pemeriksaan tradisional.
Sejumlah alat bertenaga AI bahkan mempermudah proses ini dengan merangkum data besar menjadi ringkasan ringan yang mudah dibawa keluar. Karena itu, fokus pengamanan bergeser dari melarang alat tertentu ke memantau pergerakan data itu sendiri.
Menariknya, banyak jalur ini justru memanfaatkan alat yang sah. Layanan awan yang dipakai untuk kolaborasi, misalnya, dapat berubah menjadi kanal keluar tanpa niat jahat. Karena itu, penilaian risiko sebaiknya tidak berhenti pada daftar alat terlarang, melainkan pada pola perpindahan data yang mencurigakan.
Mengelola, Bukan Melarang
Melarang seluruh perangkat pribadi dan alat AI terdengar aman, tetapi jarang berhasil. Karyawan mencari jalan pintas, dan kebijakan yang terlalu ketat justru mendorong aktivitas ke bawah tanah — tepat di tempat yang paling sulit diawasi.
Pendekatan yang lebih realistis adalah mengelola: memberi visibilitas atas apa yang dibaca dan dikirim, membatasi jalur keluar ke layanan tak dikenal, dan memastikan setiap akses tercatat. Dengan begitu, produktivitas tetap berjalan sementara risiko tetap terukur dan dapat dipertanggungjawabkan.
Kunci pendekatan ini adalah bukti, bukan kepercayaan. Perusahaan perlu dapat menunjukkan aktivitas apa yang terjadi pada perangkat pribadi dan agen AI, ke mana data bergerak, dan siapa yang mengaksesnya. Tanpa catatan itu, kebijakan apa pun hanya berdiri di atas asumsi, dan asumsi cepat runtuh ketika insiden benar-benar terjadi.
Menakar Risiko BYOD dan AI Agent
Menilai risiko jalur ini tidak perlu rumit. Mulailah dengan menjawab empat pertanyaan: perangkat jenis apa yang mengakses data sensitif, aplikasi apa yang menyinkronkan berkas ke luar, agen AI apa yang diberi akses ke dokumen, dan ke alamat mana data paling sering bergerak.
- Petakan perangkat tidak resmi yang menyentuh data pelanggan atau keuangan.
- Catat layanan awan yang menampung salinan dokumen kerja.
- Identifikasi alat AI yang berjalan di perangkat beserta hak aksesnya.
- Periksa apakah jalur keluar dapat direkam dan ditelusuri kembali.
Dari jawaban itu, perusahaan dapat menyusun aturan yang proporsional: membatasi apa yang boleh dikirim, memantau apa yang sensitif, dan menyiapkan bukti bila insiden terjadi. Risiko yang terukur selalu lebih mudah dikendalikan daripada risiko yang hanya dikhawatirkan.
Selain pemetaan, dua kebiasaan sederhana membantu menjaga risiko tetap terkendali. Pertama, pisahkan data yang boleh dan tidak boleh menyentuh perangkat pribadi atau agen AI. Kedua, pastikan ada jalur kerja resmi yang nyaman, sehingga karyawan tidak perlu mencari cara sendiri untuk menyelesaikan tugas dengan cepat.
Yang terpenting, hasil penakaran ini bukan untuk melarang, melainkan untuk menentukan kontrol yang proporsional: mana yang cukup dipantau, mana yang perlu dibatasi, dan mana yang bisa dibiarkan berjalan. Dengan begitu, keamanan dan produktivitas dapat berjalan berdampingan, bukan saling meniadakan.
Memberi Visibilitas pada Jalur Baru
Ketika perangkat pribadi dan agen AI membuka jalur baru, yang dibutuhkan bukan larangan membabi buta, melainkan pandangan atas apa yang sebenarnya terjadi. Fortrix membantu memantau pergerakan data di sepanjang jalur tersebut.
- AI Agent Detection — mengenali perkakas AI yang aktif di endpoint sekaligus menunjukkan dokumen dan folder yang diaksesnya.
- Web Filtering — menahan pengiriman data ke layanan tak dikenal sementara aktivitas kerja yang sah tetap dilewatkan.
- Network Monitor — mencatat koneksi keluar berikut alamat, port, dan protokol agar tujuan transfer selalu jelas.
Untuk melihat seberapa jauh data bergerak dari perangkat pribadi atau agen AI, pengujian terbatas di lingkungan nyata adalah titik awal yang praktis dipakai Bos.
Pertanyaan yang Sering Diajukan
Mengapa BYOD dan AI agent disebut ancaman baru?
Apakah melarang perangkat pribadi dan alat AI adalah solusi terbaik?
Langkah paling awal apa yang sebaiknya dilakukan?
Ingin melihat langsung bagaimana ini bekerja?
Fortrix memantau pergerakan data di endpoint secara otomatis — tanpa mengganggu alur kerja tim Bos.
Coba DemoLihat Harga